



43% устройств не могут обновиться до Windows 11 из-за системных требований

43% устройств не могут обновиться до Windows 11 из-за системных требований

43% устройств не могут обновиться до Windows 11 из-за системных требований

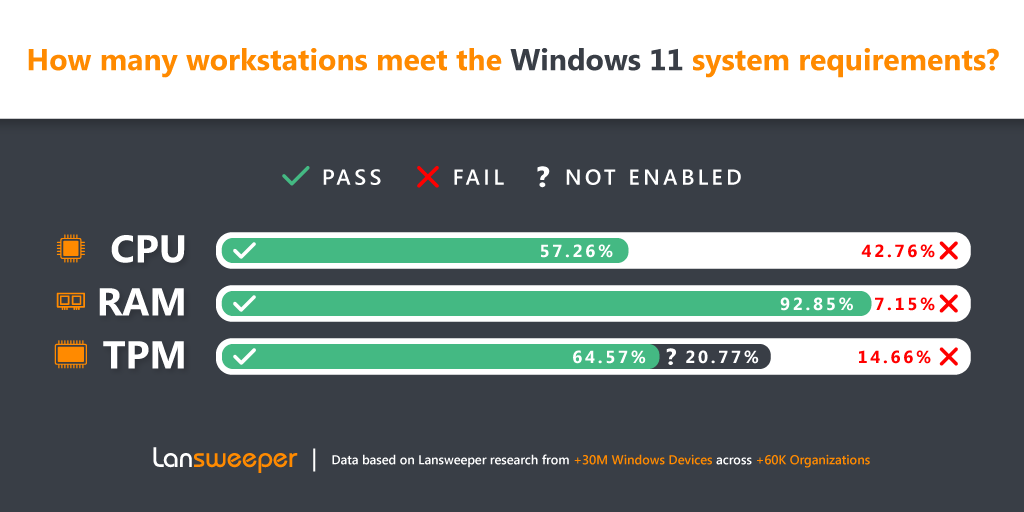
Компания Lansweeper, занимающаяся управлением активами, привела интересную статистику в отношении обновлений Windows-компьютеров до последней версии операционной системы. Оказалось, что приблизительно 43% устройств не могут провести апгрейд из-за системных требований, установленных Microsoft.

Microsoft специально сделала так, чтобы Windows 11 нельзя было установить на устройства, работающие на процессорах без спецификации Trusted Platform Module (TPM). Несмотря на то что существует способ обхода этих ограничений, он несовершенен и вряд ли выдержит проверку временем.

По данным Lansweeper. 42,7% от проанализированных 27 миллионов компьютеров провалили CPU-тест на совместимость с актуальной версией ОС. 71,5% не справились с RAM-тестом, а 14,6% — с TPM-тестом.


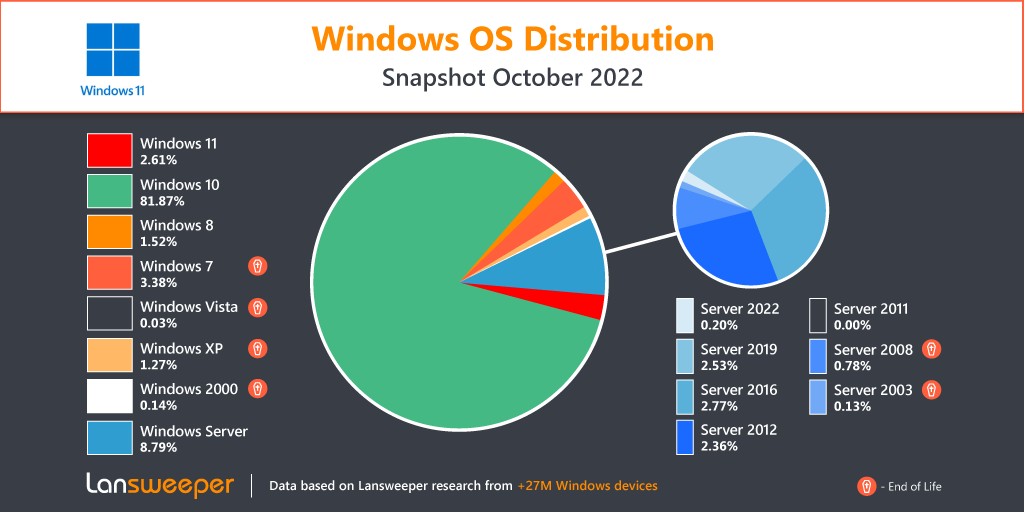
Интересно также выглядит инфографика Lansweeper, наглядно демонстрирующая доли установленных версий Windows:


«Мы понимаем, что те, кто не смог обновиться до Windows 11, будут продолжать использовать Windows 10. Но даже если организации подготовятся к апгрейду и их компьютеры будут соответствовать системным требованиям, существует ещё ряд серьёзных проблем, которые даже Microsoft пока не может контролировать», — говорит Роэль Декнеут.

Добавим, что и в целом не стоит забывать о проблемах обновлений операционной системы от Microsoft. В этом месяце корпорация, например, заблокировала Windows 11 22H2 из-за проблем с печатью.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru