



Криптоджекерам не дают покоя уязвимые серверы WebLogic и Docker API

Криптоджекерам не дают покоя уязвимые серверы WebLogic и Docker API

Криптоджекерам не дают покоя уязвимые серверы WebLogic и Docker API

Эксперты Trend Micro и Aqua Security зафиксировали новые атаки на Linux-серверы с целью скрытной добычи криптовалюты. Ботоводы Kinsing ищут непропатченный софт Oracle WebLogic Server, а кто-то, похожий на сгинувшую TeamTNT, — ошибки в настройках Docker-демона.

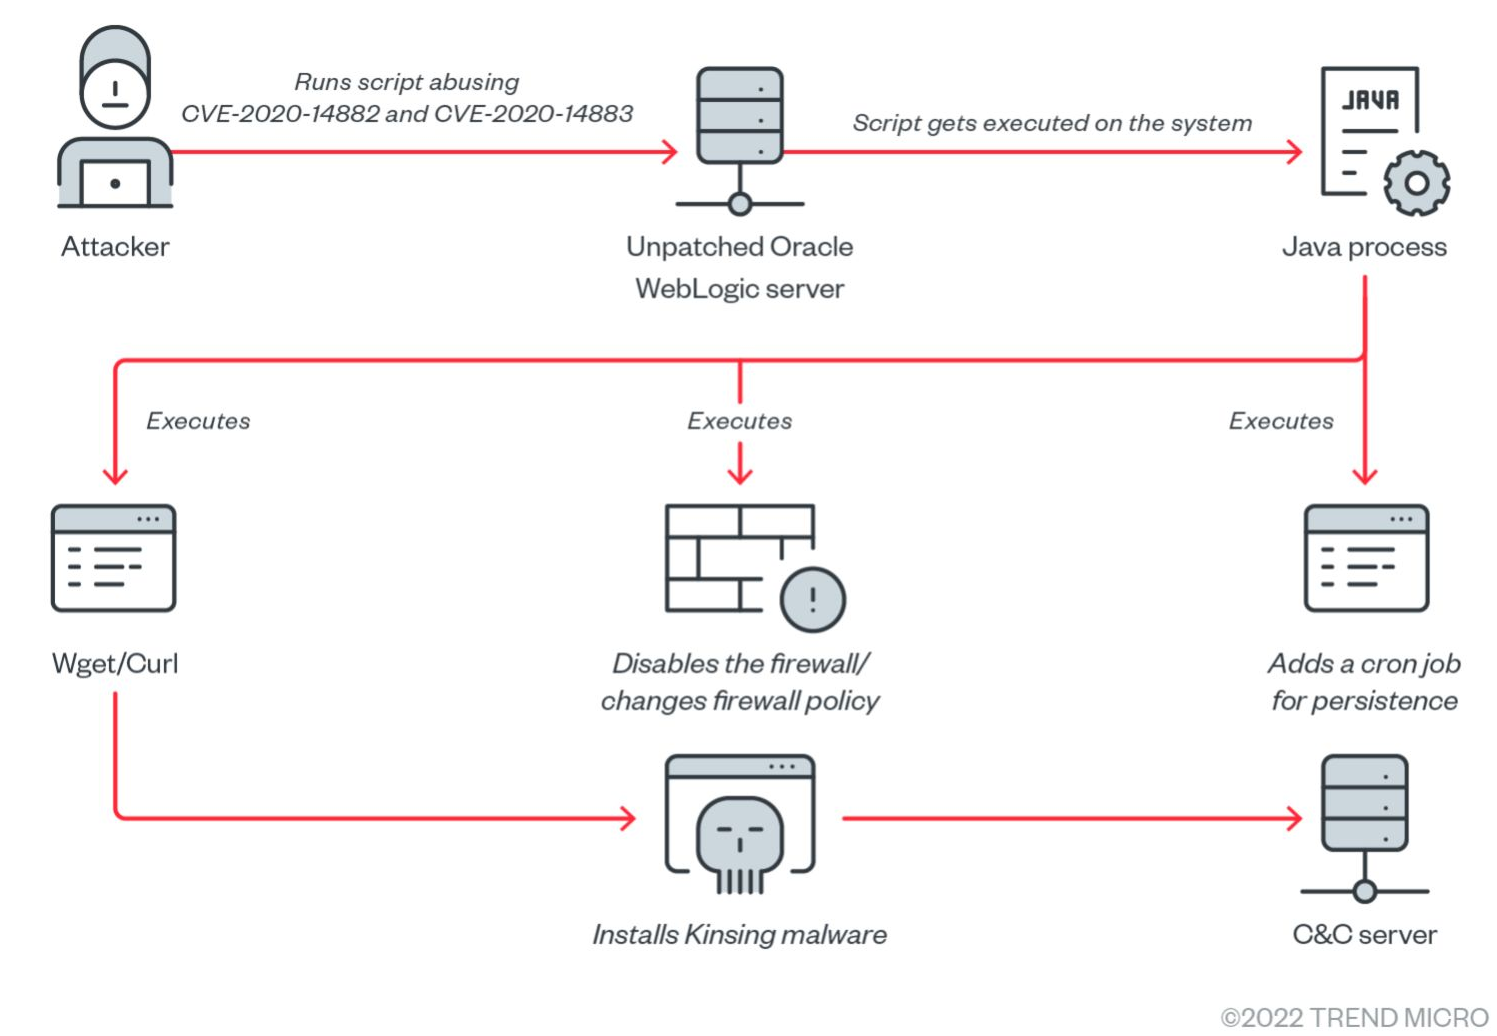
В ходе атак на WebLogic операторы ботнета Kinsing проводят сканирование на наличие уязвимостей, как недавних, так и более старых. Из последних злоумышленники наиболее часто ищут RCE двухлетней давности — CVE-2020-14882.

В случае успешной отработки эксплойта на сервер устанавливается шелл-скрипт, работающий как промежуточный загрузчик. Этот стейджер вначале готовит почву для криптоджекинга: повышает лимит расхода ресурсов (с помощью команды ulimit), удаляет журнал /var/log/syslog, отключает защиту вроде SELinux и агенты облачных служб Alibaba и Tencent, прибивает процессы сторонних майнеров.

После всех этих непрошеных действий на машину загружается (с удаленного сервера) вредонос Kinsing. Чтобы обеспечить ему постоянное присутствие, шелл-скрипт создает новое задание cron.


Атаки, зафиксированные на ловушках Aqua Security, различны, но по стилю и используемым инструментам напоминают вылазки TeamTNT. (В ноябре прошлого года эта криминальная группа свернула свои операции.)

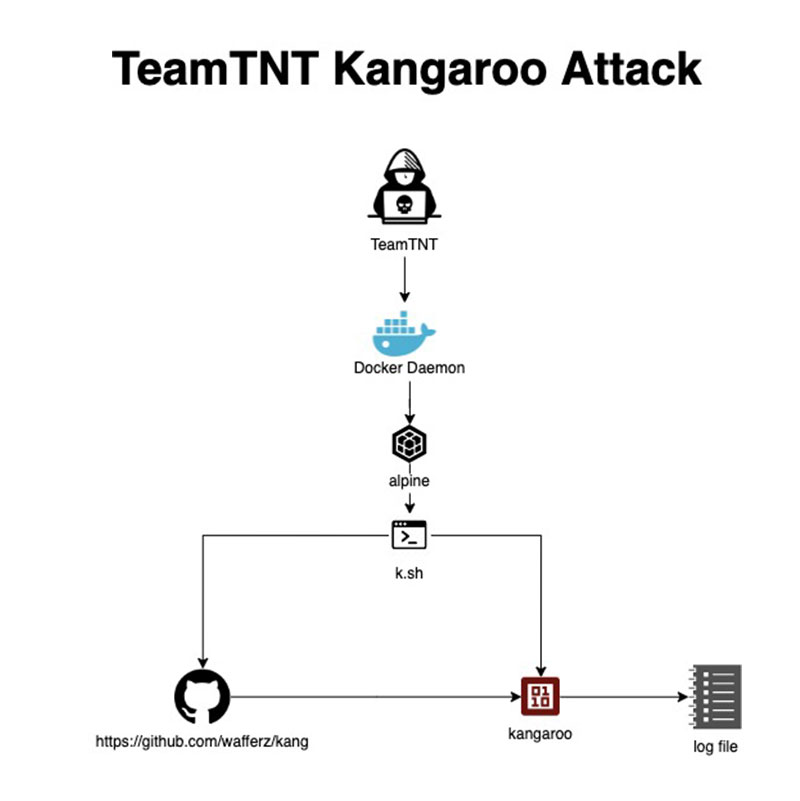
Особенно заинтересовала аналитиков атака, нацеленная, судя по всему, на использование чужих мощностей для взлома алгоритма на эллиптических кривых (ECDLP secp256k1); успех в этом случае позволит получить ключи от любого криптокошелька. Хакеры ищут плохо сконфигурированные Docker-демоны, чтобы развернуть alpine — стандартный образ контейнера, который затем используется для загрузки на C2 шелл-скрипта в режиме командной строки.


Задачи других атак более прозаичны. В одном случае злоумышленники ищут уязвимые серверы Redis, чтобы установить майнер, в другом — Docker API, пригодные для внедрения бэкдора Tsunami.

Подпишитесь на новости

В Госдуме предложили отмечать участие ИИ в медицинских заключениях

Нейросеть помогла разобрать снимок или результаты обследования? Пациент должен об этом знать. Депутат Госдумы Борис Чернышов предложил обязать медорганизации сообщать об использовании ИИ при анализе медицинских данных. Обращение направлено главе Минздрава Михаилу Мурашко.

Как сообщает ТАСС, если алгоритм участвовал в анализе медицинских изображений, результатов исследований или других данных для диагностики, в бумажном либо электронном документе должна появиться соответствующая отметка.

В ней предлагается указывать, что при анализе применялся искусственный интеллект, а итоговое медицинское заключение принял медицинский работник. Так пациент сможет увидеть, где врачу помогала нейросеть.

При этом собирать отдельное согласие на каждое применение ИИ Чернышов не предлагает. По его мнению, уведомление должно давать человеку информацию и обходиться без дополнительной бюрократии для клиник.

Депутат считает, что внедрение ИИ в здравоохранение нужно поддерживать: такие системы помогают анализировать большие объёмы данных и выявлять патологии. Но пациент вправе понимать, как получен результат его обследования.

Однако стоит учитывать, что пока это просто обращение к министру. Новую обязанность для медорганизаций ещё не установили.

RSS: Новости на портале Anti-Malware.ru