



Криптоджекерам не дают покоя уязвимые серверы WebLogic и Docker API

Криптоджекерам не дают покоя уязвимые серверы WebLogic и Docker API

Криптоджекерам не дают покоя уязвимые серверы WebLogic и Docker API

Эксперты Trend Micro и Aqua Security зафиксировали новые атаки на Linux-серверы с целью скрытной добычи криптовалюты. Ботоводы Kinsing ищут непропатченный софт Oracle WebLogic Server, а кто-то, похожий на сгинувшую TeamTNT, — ошибки в настройках Docker-демона.

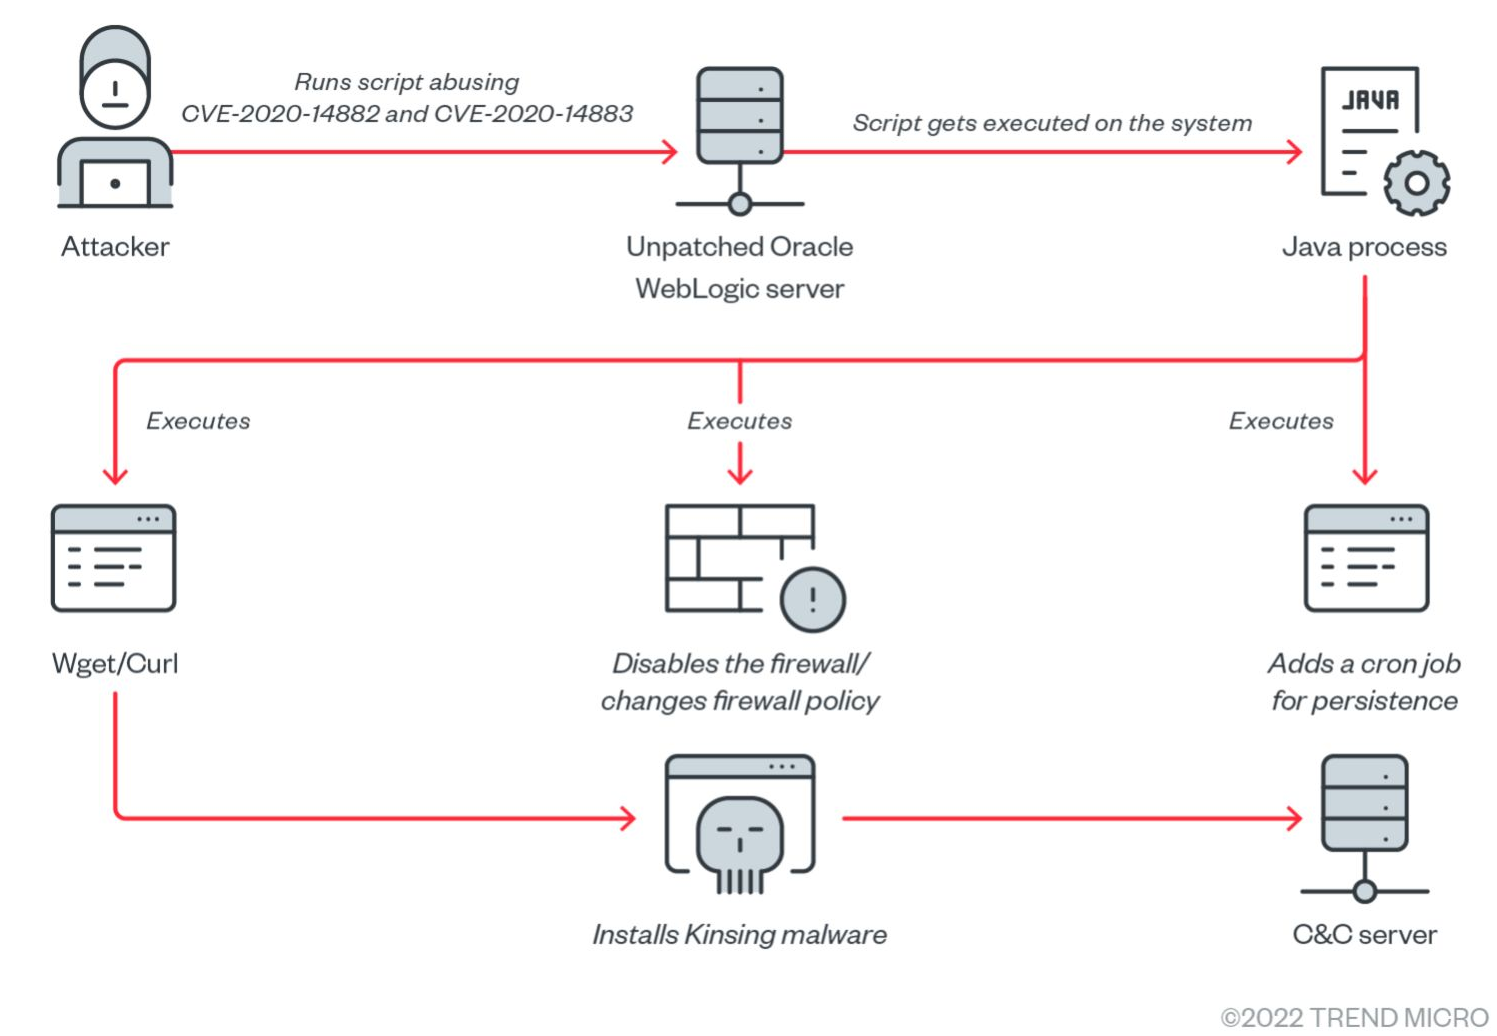
В ходе атак на WebLogic операторы ботнета Kinsing проводят сканирование на наличие уязвимостей, как недавних, так и более старых. Из последних злоумышленники наиболее часто ищут RCE двухлетней давности — CVE-2020-14882.

В случае успешной отработки эксплойта на сервер устанавливается шелл-скрипт, работающий как промежуточный загрузчик. Этот стейджер вначале готовит почву для криптоджекинга: повышает лимит расхода ресурсов (с помощью команды ulimit), удаляет журнал /var/log/syslog, отключает защиту вроде SELinux и агенты облачных служб Alibaba и Tencent, прибивает процессы сторонних майнеров.

После всех этих непрошеных действий на машину загружается (с удаленного сервера) вредонос Kinsing. Чтобы обеспечить ему постоянное присутствие, шелл-скрипт создает новое задание cron.


Атаки, зафиксированные на ловушках Aqua Security, различны, но по стилю и используемым инструментам напоминают вылазки TeamTNT. (В ноябре прошлого года эта криминальная группа свернула свои операции.)

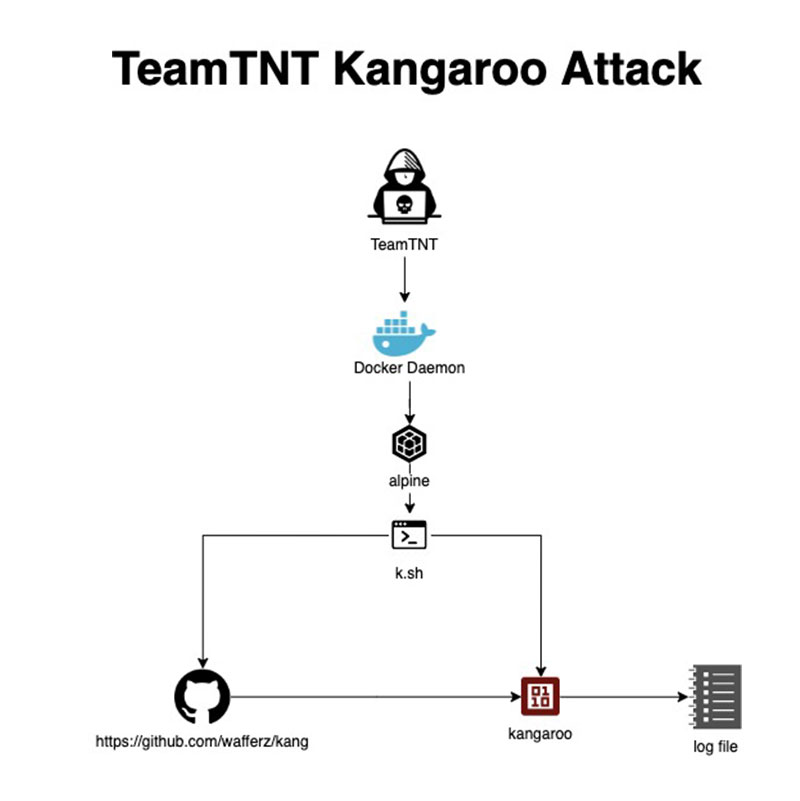
Особенно заинтересовала аналитиков атака, нацеленная, судя по всему, на использование чужих мощностей для взлома алгоритма на эллиптических кривых (ECDLP secp256k1); успех в этом случае позволит получить ключи от любого криптокошелька. Хакеры ищут плохо сконфигурированные Docker-демоны, чтобы развернуть alpine — стандартный образ контейнера, который затем используется для загрузки на C2 шелл-скрипта в режиме командной строки.


Задачи других атак более прозаичны. В одном случае злоумышленники ищут уязвимые серверы Redis, чтобы установить майнер, в другом — Docker API, пригодные для внедрения бэкдора Tsunami.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru