



Криптоджекерам не дают покоя уязвимые серверы WebLogic и Docker API

Криптоджекерам не дают покоя уязвимые серверы WebLogic и Docker API

Криптоджекерам не дают покоя уязвимые серверы WebLogic и Docker API

Эксперты Trend Micro и Aqua Security зафиксировали новые атаки на Linux-серверы с целью скрытной добычи криптовалюты. Ботоводы Kinsing ищут непропатченный софт Oracle WebLogic Server, а кто-то, похожий на сгинувшую TeamTNT, — ошибки в настройках Docker-демона.

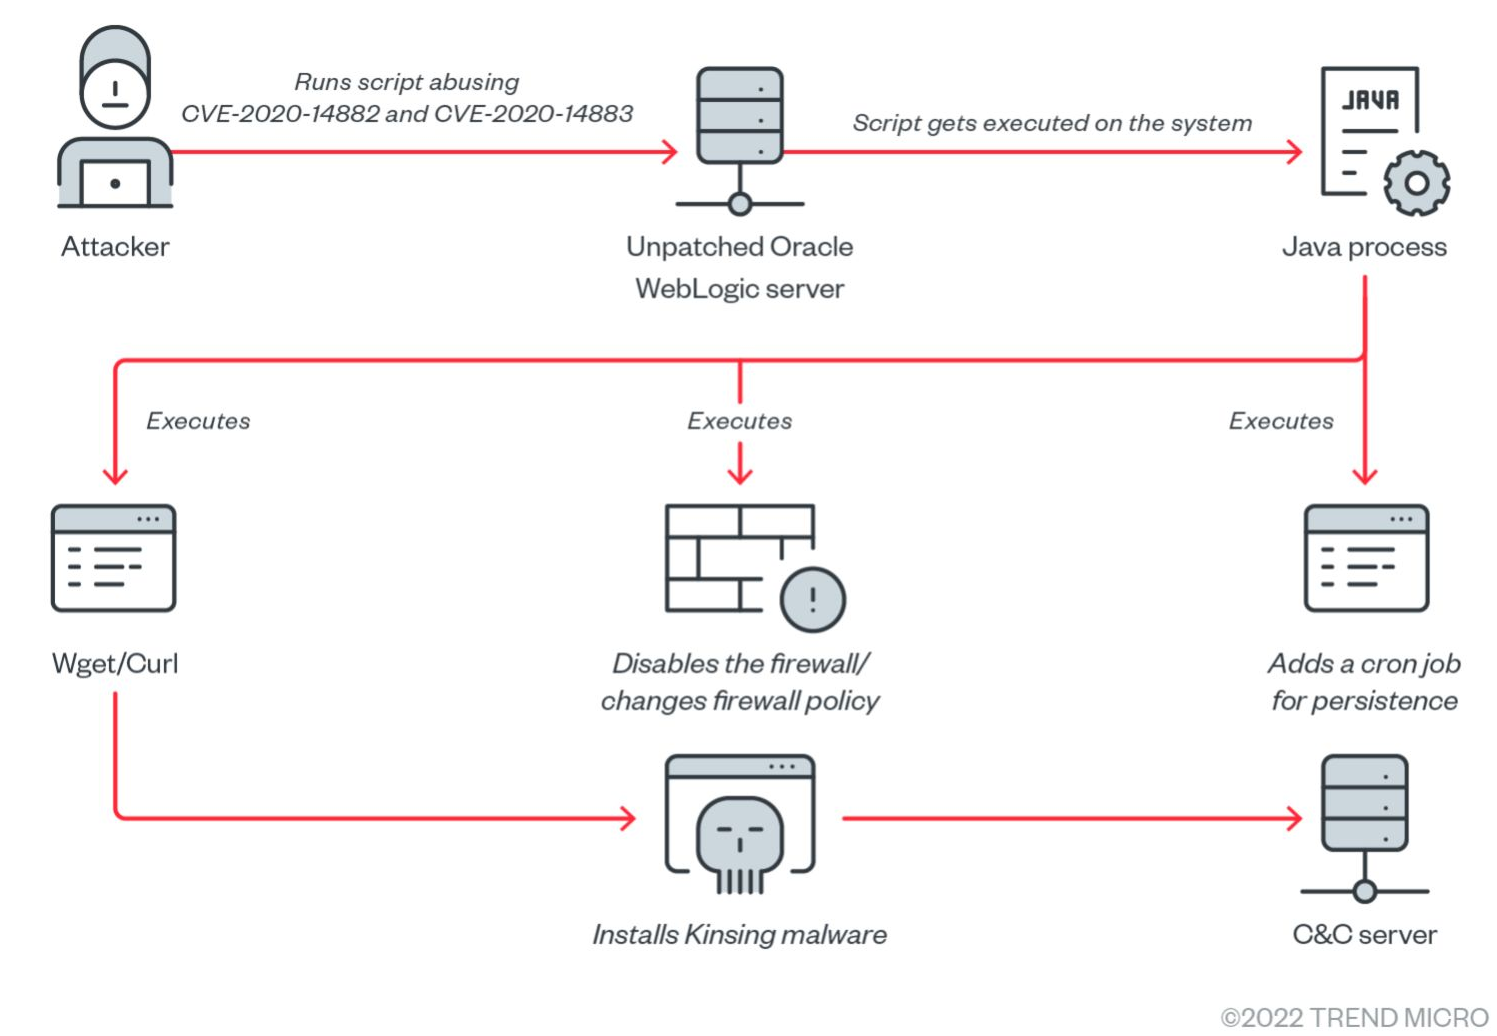
В ходе атак на WebLogic операторы ботнета Kinsing проводят сканирование на наличие уязвимостей, как недавних, так и более старых. Из последних злоумышленники наиболее часто ищут RCE двухлетней давности — CVE-2020-14882.

В случае успешной отработки эксплойта на сервер устанавливается шелл-скрипт, работающий как промежуточный загрузчик. Этот стейджер вначале готовит почву для криптоджекинга: повышает лимит расхода ресурсов (с помощью команды ulimit), удаляет журнал /var/log/syslog, отключает защиту вроде SELinux и агенты облачных служб Alibaba и Tencent, прибивает процессы сторонних майнеров.

После всех этих непрошеных действий на машину загружается (с удаленного сервера) вредонос Kinsing. Чтобы обеспечить ему постоянное присутствие, шелл-скрипт создает новое задание cron.


Атаки, зафиксированные на ловушках Aqua Security, различны, но по стилю и используемым инструментам напоминают вылазки TeamTNT. (В ноябре прошлого года эта криминальная группа свернула свои операции.)

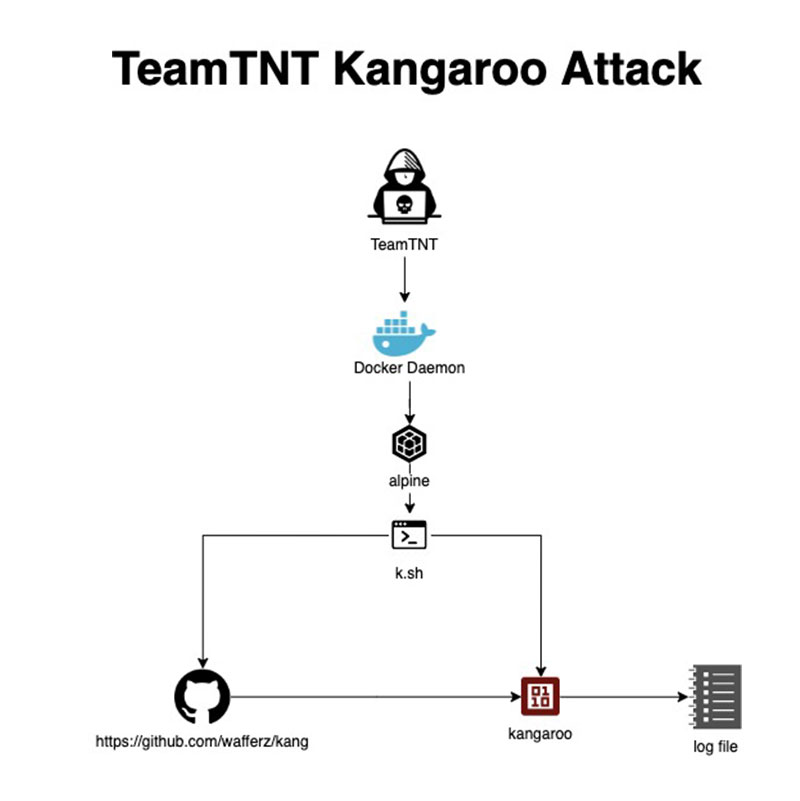
Особенно заинтересовала аналитиков атака, нацеленная, судя по всему, на использование чужих мощностей для взлома алгоритма на эллиптических кривых (ECDLP secp256k1); успех в этом случае позволит получить ключи от любого криптокошелька. Хакеры ищут плохо сконфигурированные Docker-демоны, чтобы развернуть alpine — стандартный образ контейнера, который затем используется для загрузки на C2 шелл-скрипта в режиме командной строки.


Задачи других атак более прозаичны. В одном случае злоумышленники ищут уязвимые серверы Redis, чтобы установить майнер, в другом — Docker API, пригодные для внедрения бэкдора Tsunami.

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru