



Хакеры проникли в ИТ-системы Uber, вытащили отчеты об уязвимостях

Хакеры проникли в ИТ-системы Uber, вытащили отчеты об уязвимостях

Хакеры проникли в ИТ-системы Uber, вытащили отчеты об уязвимостях

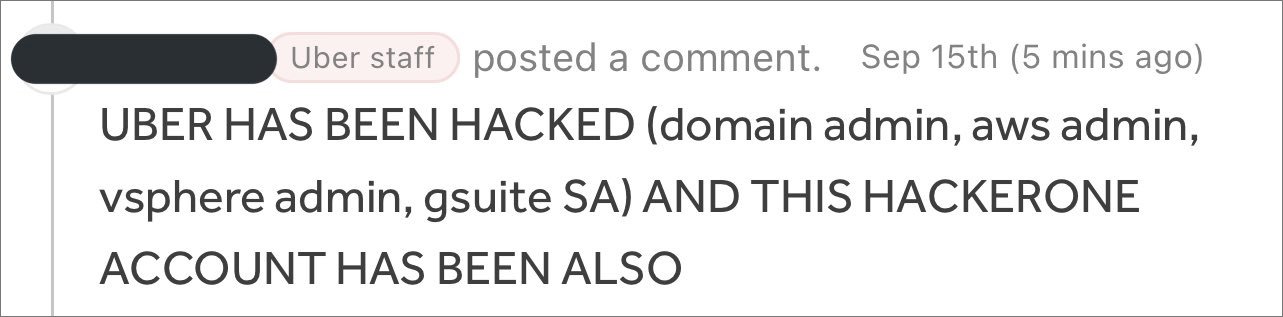
Корпорация Uber на этой неделе стала жертвой кибератаки, в результате которой злоумышленникам удалось получить доступ к отчетам об уязвимостях. После взлома киберпреступники опубликовали скриншоты, на которых запечатлены внутренние системы, панель управления электронной почтой и принадлежащий Uber сервер Slack.

Судя по выложенной информации, хакеры получили полный доступ ко многим ИТ-системам Uber, включая защитные средства и Windows-домен. Среди других затронутых систем:

  • Консоль Amazon Web Services;
  • Виртуальные машины VMware ESXi;
  • Панель администратора электронной почты в Google Workspace;
  • Slack-сервер.

Представители Uber уже подтвердили факт атаки в Twitter и отметили, что для расследования киберинцидента привлечены правоохранительные органы.

«В настоящее время наши специалисты грамотно реагируют на инцидент. Мы связались с правоохранителями и будем держать пользователей в курсе по мере развития событий», — пишет Uber.

Издание New York Times, первым сообщившее о взломе, связалось с хакерами, которые уточнили, что смогли проникнуть в системы Uber после атаки на одного из сотрудников. С помощью социальной инженерии злоумышленники украли у него пароль.


Далее дело оставалось за малым — проникнуть во внутренние системы с помощью скомпрометированных учетных данных.

В январе мы писали об интересной уязвимости, позволяющей отправлять электронные письма с uber.com. Тогда корпорация игнорировала брешь, не желая устраняться ее.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru