



Uber игнорирует уязвимость, позволяющую отправлять письма с Uber.com

Uber игнорирует уязвимость, позволяющую отправлять письма с Uber.com

Uber игнорирует уязвимость, позволяющую отправлять письма с Uber.com

Уязвимость почтовой системы Uber позволяет практически любому отправлять электронные письма от лица сервиса поиска, вызова и оплаты такси. Эксперты в области кибербезопасности предупреждают, что злоумышленники могут использовать эту брешь для рассылки писем тем 57 млн пользователей и водителей, чьи данные утекли в 2016 году.

Суд по всему, представители Uber в курсе данной проблемы, однако американская корпорация решила пока игнорировать уязвимость. Первым баг почтовой системы обнаружил Сиф Элсаллами, независимый исследователь.

Если киберпреступники воспользуются брешью, у них появится возможность отправлять электронные письма с серверов Uber. При этом такие письма будут выглядеть абсолютно легитимно и обойдут любые спам-фильтры.

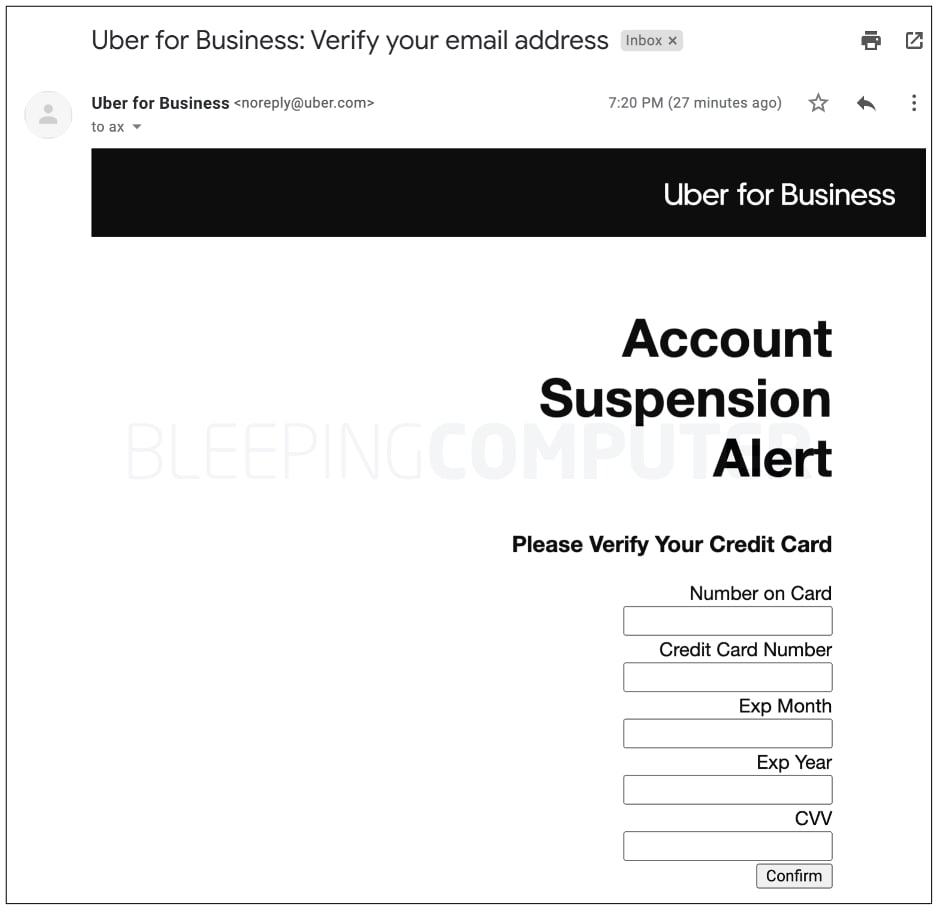
В качестве подтверждения подобной эксплуатации Элсаллами отправил тестовой письмо сотрудникам издания BleepingComputer. После этого стало понятно, что обычный пользователь никогда не сможет отличить такую корреспонденцию от официальных писем Uber.


В демонстрационном имейле исследователь попросил получателя предоставить данные своей банковской карты. Если бы такое письмо получил неподготовленный пользователь, он почти наверняка предоставил бы запрашиваемую информацию.

Элсаллами уведомил об уязвимости американскую корпорацию через HackerOne, однако его сообщение отклонили, поскольку оно находится «вне рамок» программы по поиску проблем в безопасности.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru