



Uber игнорирует уязвимость, позволяющую отправлять письма с Uber.com

Uber игнорирует уязвимость, позволяющую отправлять письма с Uber.com

Uber игнорирует уязвимость, позволяющую отправлять письма с Uber.com

Уязвимость почтовой системы Uber позволяет практически любому отправлять электронные письма от лица сервиса поиска, вызова и оплаты такси. Эксперты в области кибербезопасности предупреждают, что злоумышленники могут использовать эту брешь для рассылки писем тем 57 млн пользователей и водителей, чьи данные утекли в 2016 году.

Суд по всему, представители Uber в курсе данной проблемы, однако американская корпорация решила пока игнорировать уязвимость. Первым баг почтовой системы обнаружил Сиф Элсаллами, независимый исследователь.

Если киберпреступники воспользуются брешью, у них появится возможность отправлять электронные письма с серверов Uber. При этом такие письма будут выглядеть абсолютно легитимно и обойдут любые спам-фильтры.

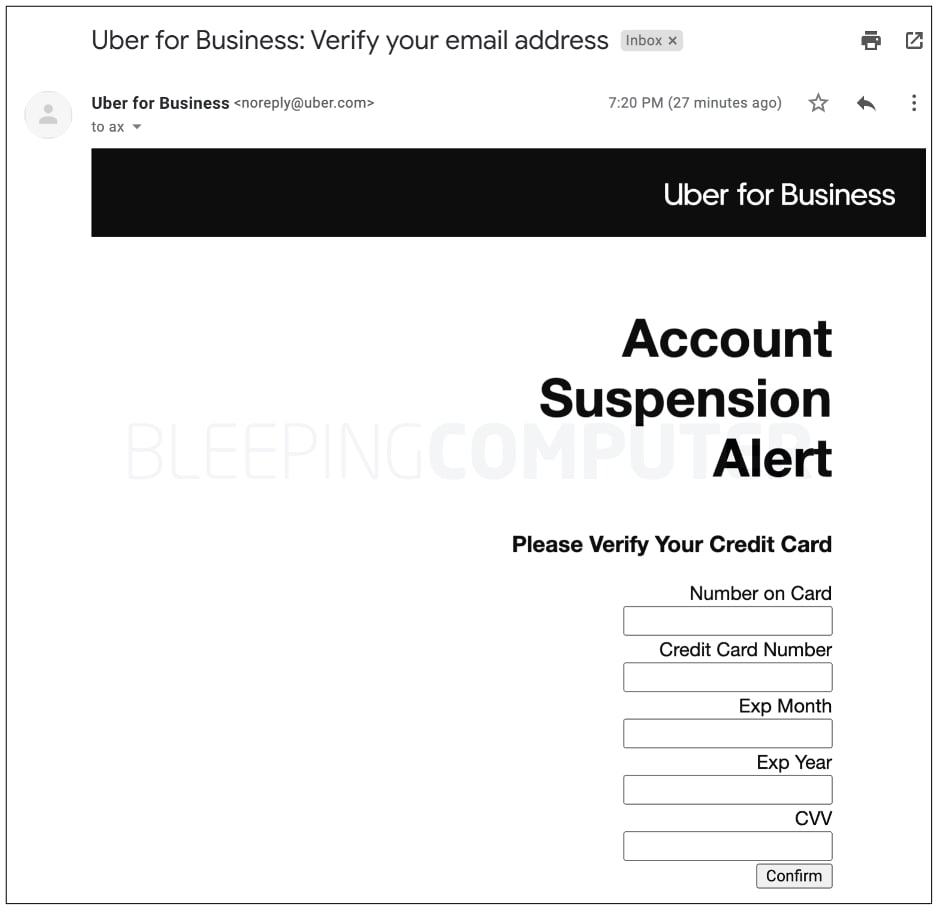
В качестве подтверждения подобной эксплуатации Элсаллами отправил тестовой письмо сотрудникам издания BleepingComputer. После этого стало понятно, что обычный пользователь никогда не сможет отличить такую корреспонденцию от официальных писем Uber.


В демонстрационном имейле исследователь попросил получателя предоставить данные своей банковской карты. Если бы такое письмо получил неподготовленный пользователь, он почти наверняка предоставил бы запрашиваемую информацию.

Элсаллами уведомил об уязвимости американскую корпорацию через HackerOne, однако его сообщение отклонили, поскольку оно находится «вне рамок» программы по поиску проблем в безопасности.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru