



Uber игнорирует уязвимость, позволяющую отправлять письма с Uber.com

Uber игнорирует уязвимость, позволяющую отправлять письма с Uber.com

Uber игнорирует уязвимость, позволяющую отправлять письма с Uber.com

Уязвимость почтовой системы Uber позволяет практически любому отправлять электронные письма от лица сервиса поиска, вызова и оплаты такси. Эксперты в области кибербезопасности предупреждают, что злоумышленники могут использовать эту брешь для рассылки писем тем 57 млн пользователей и водителей, чьи данные утекли в 2016 году.

Суд по всему, представители Uber в курсе данной проблемы, однако американская корпорация решила пока игнорировать уязвимость. Первым баг почтовой системы обнаружил Сиф Элсаллами, независимый исследователь.

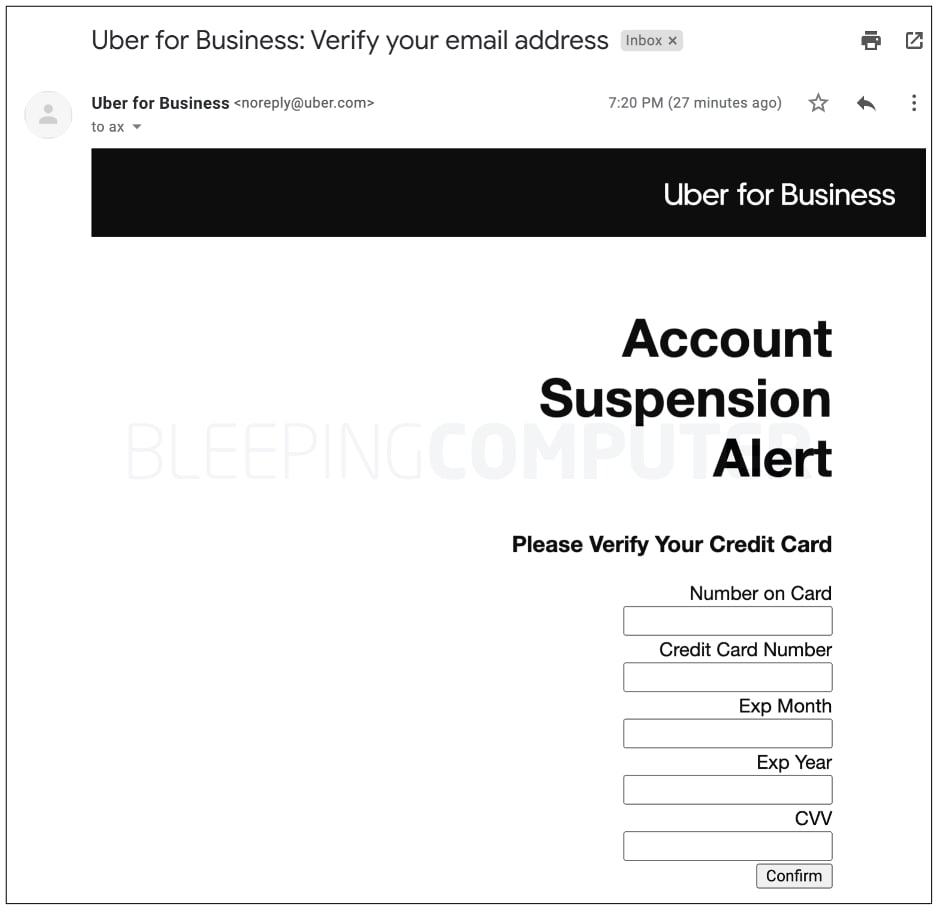
Если киберпреступники воспользуются брешью, у них появится возможность отправлять электронные письма с серверов Uber. При этом такие письма будут выглядеть абсолютно легитимно и обойдут любые спам-фильтры.

В качестве подтверждения подобной эксплуатации Элсаллами отправил тестовой письмо сотрудникам издания BleepingComputer. После этого стало понятно, что обычный пользователь никогда не сможет отличить такую корреспонденцию от официальных писем Uber.


В демонстрационном имейле исследователь попросил получателя предоставить данные своей банковской карты. Если бы такое письмо получил неподготовленный пользователь, он почти наверняка предоставил бы запрашиваемую информацию.

Элсаллами уведомил об уязвимости американскую корпорацию через HackerOne, однако его сообщение отклонили, поскольку оно находится «вне рамок» программы по поиску проблем в безопасности.

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru