



Uber игнорирует уязвимость, позволяющую отправлять письма с Uber.com

Uber игнорирует уязвимость, позволяющую отправлять письма с Uber.com

Uber игнорирует уязвимость, позволяющую отправлять письма с Uber.com

Уязвимость почтовой системы Uber позволяет практически любому отправлять электронные письма от лица сервиса поиска, вызова и оплаты такси. Эксперты в области кибербезопасности предупреждают, что злоумышленники могут использовать эту брешь для рассылки писем тем 57 млн пользователей и водителей, чьи данные утекли в 2016 году.

Суд по всему, представители Uber в курсе данной проблемы, однако американская корпорация решила пока игнорировать уязвимость. Первым баг почтовой системы обнаружил Сиф Элсаллами, независимый исследователь.

Если киберпреступники воспользуются брешью, у них появится возможность отправлять электронные письма с серверов Uber. При этом такие письма будут выглядеть абсолютно легитимно и обойдут любые спам-фильтры.

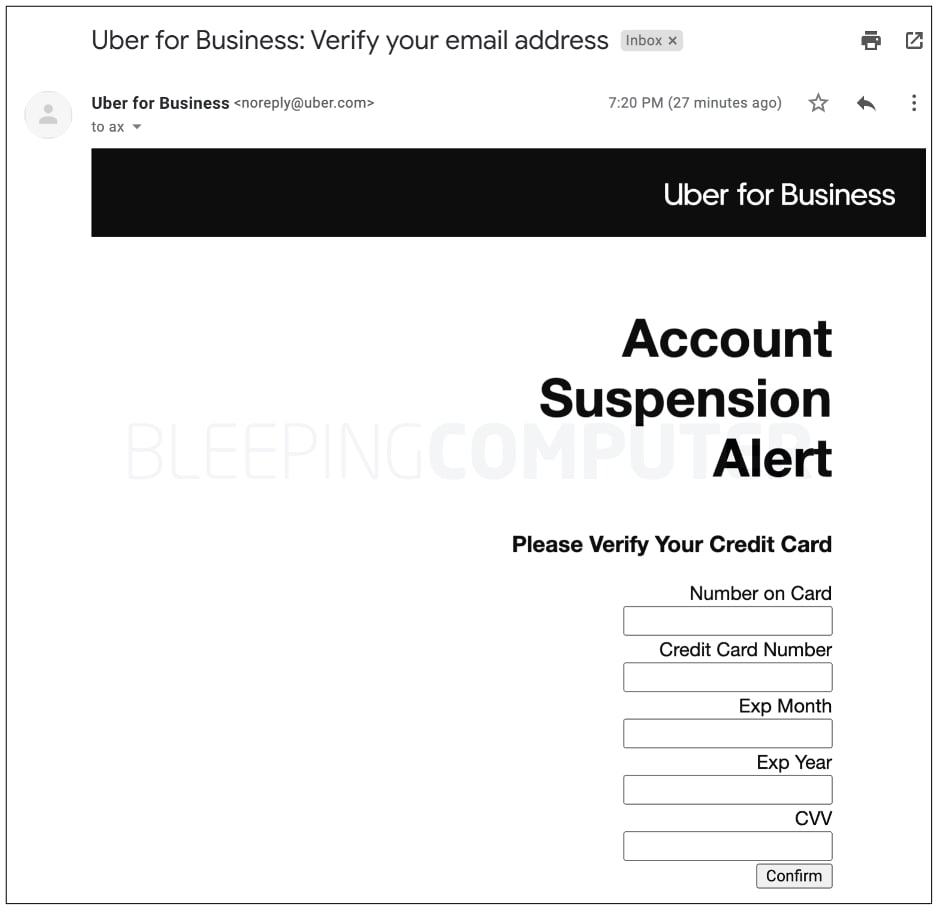
В качестве подтверждения подобной эксплуатации Элсаллами отправил тестовой письмо сотрудникам издания BleepingComputer. После этого стало понятно, что обычный пользователь никогда не сможет отличить такую корреспонденцию от официальных писем Uber.


В демонстрационном имейле исследователь попросил получателя предоставить данные своей банковской карты. Если бы такое письмо получил неподготовленный пользователь, он почти наверняка предоставил бы запрашиваемую информацию.

Элсаллами уведомил об уязвимости американскую корпорацию через HackerOne, однако его сообщение отклонили, поскольку оно находится «вне рамок» программы по поиску проблем в безопасности.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru