



Akamai зафиксировала новый рекорд DDoS в Европе — 704,8 Mpps

Akamai зафиксировала новый рекорд DDoS в Европе — 704,8 Mpps

Akamai зафиксировала новый рекорд DDoS в Европе — 704,8 Mpps

DDoS-атаки продолжают ставить рекорды. На это раз об очередной мощной “distributed denial-of-service“ рассказали специалисты компании Akamai. По их словам DDoS, зафиксированная 12 сентября, бьёт июльский рекорд.

Интересно, что за июльской и сентябрьской атаками стоит одна и та же киберпреступная группировка. Это значит, что участники развиваются и наращивают мощность своих кампаний.

Причём жертвами стали те же компании в Европе, что и в июле. Напомним, тогда в Akamai отметили, что атака в пике достигала 853,7 гигабита в секунду (Gbps) и 659,6 миллионов пакетов в секунду.

В сентябре злоумышленники прыгнули ещё выше: мусорный трафик набрал 704,8 млн пакетов в секунду — на 7% больше предыдущего рекорда. Целями стали шесть дата-центров в Европе и Северной Америке.

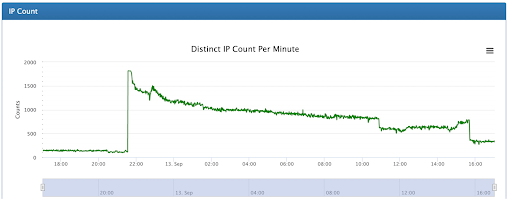
Кроме того, Akamai заблокировала 210 накопительных атак (в июле было 75). Число IP-адресов, с которых шёл вредоносный трафик, также выросло — 1813 в сравнении с 512.


«Инфраструктура командного центра киберпреступников работала без задержек, поэтому число используемых IP-адресов выросло со 100 до 1812 буквально за 60 секунд», — гласит отчёт Akamai.

Напомним, что Google в августе также докладывала о рекордной HTTPS DDoS, целью которой стал клиент интернет-гиганта. Мощность этой DDoS составила 46 миллионов запросов в секунду (requests per second, RPS).

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru