



Киберпреступники троянизируют PuTTY для установки бэкдора в систему жертвы

Киберпреступники троянизируют PuTTY для установки бэкдора в систему жертвы

Киберпреступники троянизируют PuTTY для установки бэкдора в систему жертвы

Северокорейские киберпреступники используют вредоносную версию SSH-клиента PuTTY. Задача — с помощью популярного инструмента с открытым исходным кодом развернуть бэкдор “AIRDRY.V2“ на устройствах жертв.

Об атаках с использованием PuTTY рассказали специалисты компании Mandiant. Они приписывают эти кампании группировке UNC4034 (другие имена — Hermit и Labyrinth Chollima), которая «специализируется» на медиакомпаниях.

«В июле 2022 года команде Mandiant Managed Defense удалось зафиксировать новые атаки целевого фишинга, за которыми, судя по всему, стоит группировка UNC4034», — пишут в отчёте исследователи.

Такие атаки начинаются с электронных писем, в которых злоумышленники предлагают жертве хорошую работу в Amazon. После этого общение переносится в WhatsApp, где пользователю отправляют файл в формате ISO — “amazon_assessment.iso“.

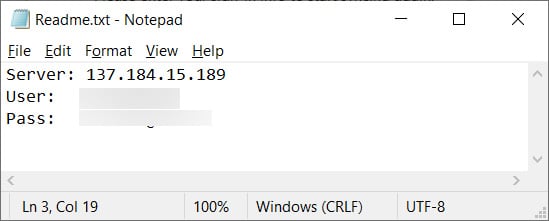
В нём содержатся текстовый файл “readme.txt“ и троянизированная версия PuTTY (PuTTY.exe), популярной бесплатной утилиты. В текстовом файле указан IP-адрес и учётные данные. Скорее всего, атакующие просят жертву открыть ISO-файл и использовать указанные в тексте данные для открытия SSH-соединения с хостом.


Поскольку хакеры добавляют вредоносную составляющую в PuTTY, размер конечного файла существенно отличается от легитимной версии — он больше. Тем не менее утилита сохраняет всю заявленную функциональность.

Параллельно на компьютер жертвы устанавливается бэкдор AIRDRY.V2 , который соединяется с тремя заданными в коде адресами командных центров (C2), после чего уходит в спячку на 60 секунд.

Вычислить вредоносную версию PuTTY достаточно просто. Посмотрите на свойства файла, он должен быть подписан “Simon Tatham“.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru