



Киберпреступники троянизируют PuTTY для установки бэкдора в систему жертвы

Киберпреступники троянизируют PuTTY для установки бэкдора в систему жертвы

Киберпреступники троянизируют PuTTY для установки бэкдора в систему жертвы

Северокорейские киберпреступники используют вредоносную версию SSH-клиента PuTTY. Задача — с помощью популярного инструмента с открытым исходным кодом развернуть бэкдор “AIRDRY.V2“ на устройствах жертв.

Об атаках с использованием PuTTY рассказали специалисты компании Mandiant. Они приписывают эти кампании группировке UNC4034 (другие имена — Hermit и Labyrinth Chollima), которая «специализируется» на медиакомпаниях.

«В июле 2022 года команде Mandiant Managed Defense удалось зафиксировать новые атаки целевого фишинга, за которыми, судя по всему, стоит группировка UNC4034», — пишут в отчёте исследователи.

Такие атаки начинаются с электронных писем, в которых злоумышленники предлагают жертве хорошую работу в Amazon. После этого общение переносится в WhatsApp, где пользователю отправляют файл в формате ISO — “amazon_assessment.iso“.

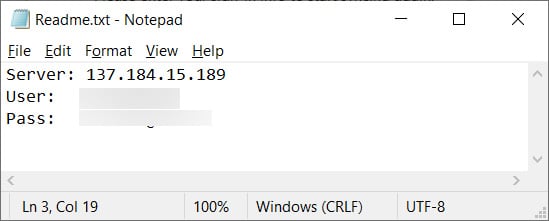
В нём содержатся текстовый файл “readme.txt“ и троянизированная версия PuTTY (PuTTY.exe), популярной бесплатной утилиты. В текстовом файле указан IP-адрес и учётные данные. Скорее всего, атакующие просят жертву открыть ISO-файл и использовать указанные в тексте данные для открытия SSH-соединения с хостом.


Поскольку хакеры добавляют вредоносную составляющую в PuTTY, размер конечного файла существенно отличается от легитимной версии — он больше. Тем не менее утилита сохраняет всю заявленную функциональность.

Параллельно на компьютер жертвы устанавливается бэкдор AIRDRY.V2 , который соединяется с тремя заданными в коде адресами командных центров (C2), после чего уходит в спячку на 60 секунд.

Вычислить вредоносную версию PuTTY достаточно просто. Посмотрите на свойства файла, он должен быть подписан “Simon Tatham“.

Подпишитесь на новости

Чаты в окнах, файлы в Проводнике: Android глубже интегрируют в Windows 11

Телефон лежит рядом, но тянуться к нему Microsoft предлагает всё реже. Компания раскрыла планы по более тесной интеграции смартфонов с Windows 11: сообщения и уведомления появятся в «Пуске», переписки — в отдельных окнах, а управление звуком телефона — в быстрых настройках.

Как рассказала Microsoft, пользователь сможет просмотреть сообщение со связанного Android-смартфона или iPhone прямо в меню «Пуск». Для ответа разговор можно открыть в отдельном окне.

В быстрых настройках предусмотрены команды, позволяющие отключить звук телефона или заставить его зазвонить, если аппарат куда-то потерялся.

Для совместимых Android-смартфонов возможностей больше: приложения телефона можно открывать в отдельных окнах с изменяемым размером, а файлы — просматривать через Проводник. После съёмки фотографии на десктопе появится уведомление, позволяющее открыть снимок одним нажатием.


Функция Resume также поможет продолжить поддерживаемые действия после перехода с одного устройства на другое.

Часть подобных возможностей уже знакома пользователям Phone Link. Смысл изменений — глубже встроить их в интерфейс Windows, чтобы смартфон ощущался частью рабочего окружения.

Точной даты выпуска всего набора Microsoft не назвала. Доступность будет зависеть от модели телефона и мобильной платформы: владельцам iPhone обещать полный набор Android-функций не стоит.

RSS: Новости на портале Anti-Malware.ru