



С начала года троян Emotet поразил более миллиона компьютеров

С начала года троян Emotet поразил более миллиона компьютеров

С начала года троян Emotet поразил более миллиона компьютеров

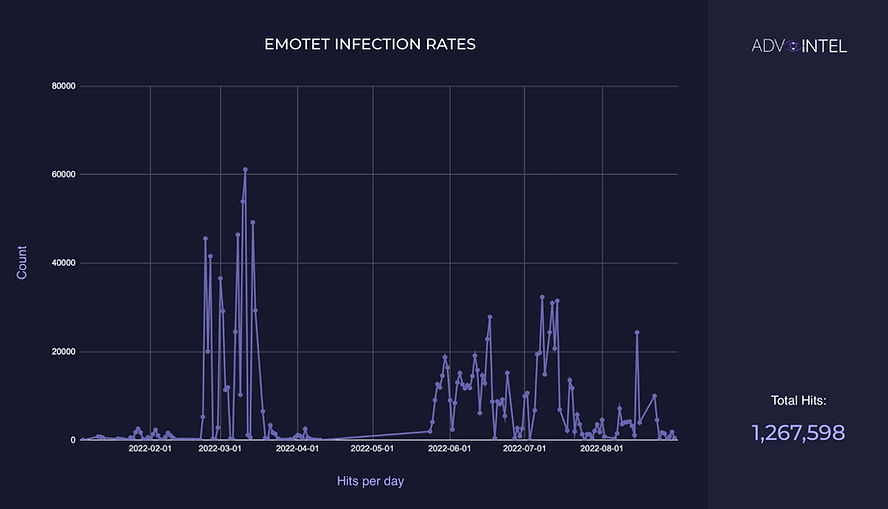
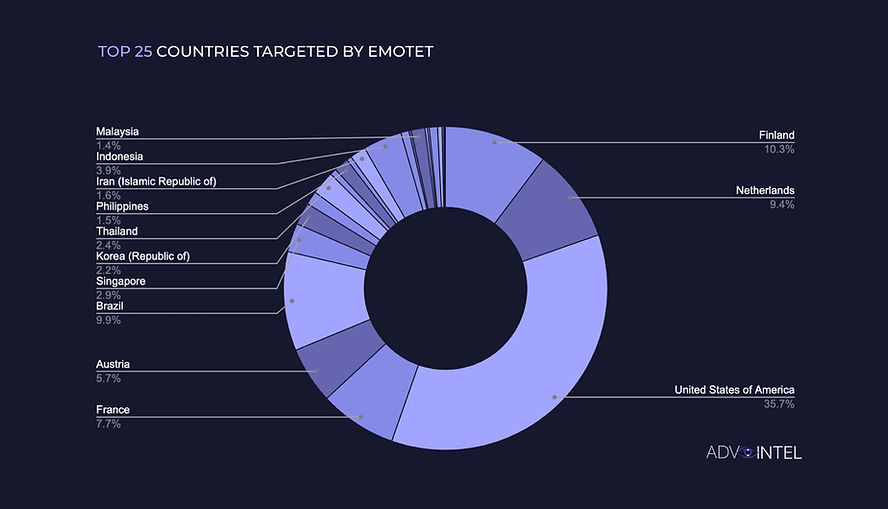
Возрожденный ботнет-спамер Emotet продолжает стремительно наращивать свои мощности. В этом году эксперты AdvIntel насчитали уже 1 267 598 машин, зараженных одноименным трояном; более трети таких инцидентов произошли в США.

Наиболее заметные всплески активности Emotet наблюдались в марте и летом. Вредоноса с функциями загрузчика охотно используют для входа в чужие сети операторы шифровальщиков, которым он предоставляется в пользование как услуга (Loader-as-a-Service, LaaS).


Наибольшее количество заражений зафиксировано на территории США. Треть атак в рамках анти-рейтинга Топ-25 от AdvIntel пришлось на долю Западной Европы, более 15% — на страны Юго-Восточной Азии и Иран. Высокий уровень инфицирования также отмечен в Бразилии.


С ноября прошлого года вплоть до расформирования кибергруппы, стоявшей за Conti, троянские боты, по словам экспертов, приводили с собой только этого вымогателя. В настоящее время их с той же целью используют операторы Quantum, он же Mount Locker, и BlackCat. При этом проникший на машину Emotet загружает маячок Cobalt Strike, помогающий злоумышленникам развернуть полезную нагрузку для развития атаки и внедрения в сеть шифровальщика.

В AdvIntel считают ботоводов Emotet выходцами из Восточной Европы. Зловред по-прежнему распространяется через спам-рассылки и использует различные техники, в том числе социальную инженерию, кражу учетных данных и адресов имейл из браузеров и Outlook, подбор паролей, подмену DLL (для обхода защиты и повышения привилегий).

За четыре месяца после воскрешения упорный троян поразил более 100 тыс. компьютеров в разных странах. Из-за высокого темпа заражений уровень угрозы в настоящее время оценен как критический.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru