



Операторы программ-вымогателей всё чаще используют прерывистое шифрование

Операторы программ-вымогателей всё чаще используют прерывистое шифрование

Операторы программ-вымогателей всё чаще используют прерывистое шифрование

Всё больше операторов программ-вымогателей используют в атаках новую тактику, позволяющую, с одной стороны, быстрее шифровать системы жертв, с другой — минимизировать возможность детектирования антивирусными продуктами.

Прерывистое шифрование — так называется новая тактика. Этот подход подразумевает, что злоумышленник шифрует содержимое атакованных файлов лишь частично. Восстановить такие файлы не получится без ключа дешифровки.

Например, киберпреступники могут сократить время шифрования практически вдвое, если вредонос-вымогатель будет пропускать каждые 16 байт целевых файлов. При этом конечный результат не меняется — жертва не может вернуть файлы в прежнее состояние и работать с ними, а значит, с определённой долей вероятности она обратится к злоумышленникам.

Более того, поскольку прерывистое шифрование обеспечивает более «мягкий» подход, различные антивирусные продукты и другие защитные средства с меньшей долей вероятности детектируют такого шифровальщика.

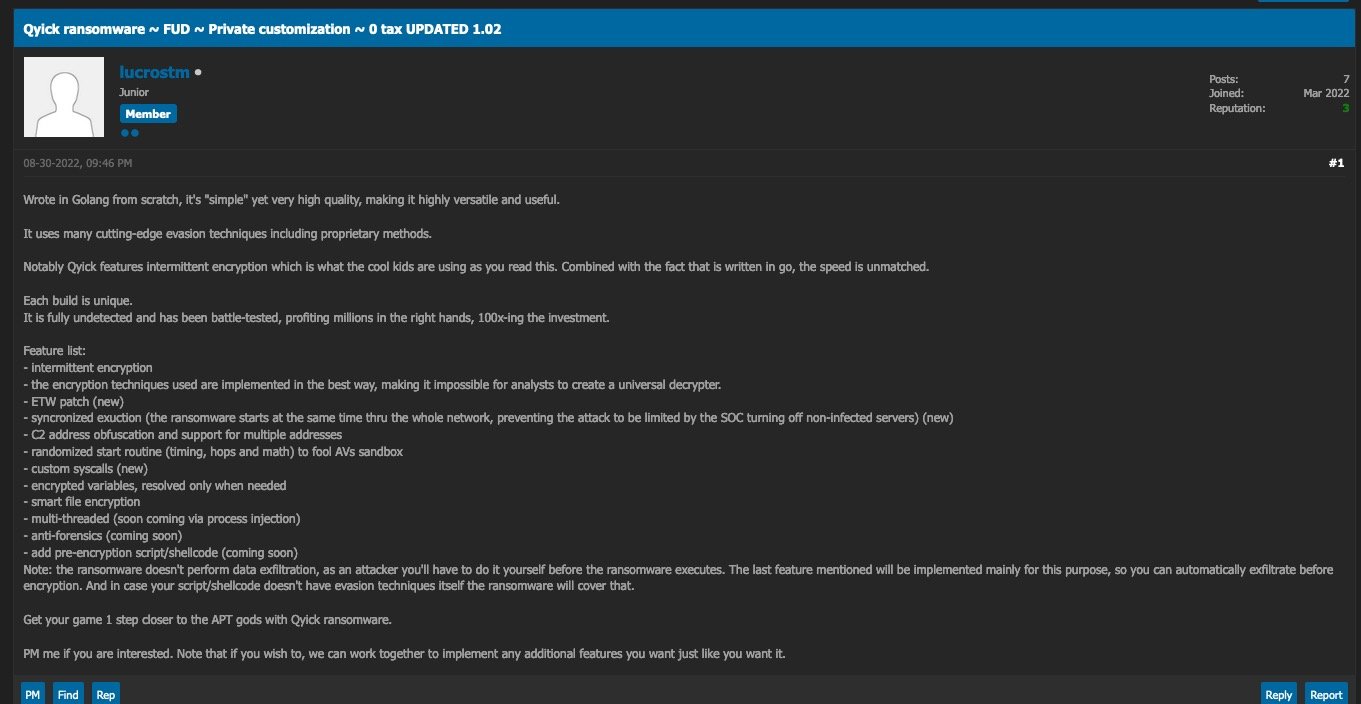
Согласно отчёту SentinelLabs, тренд прерывистого шифрования начался с атак LockFile в середине 2021 года. На сегодняшний день эту тактику используют ещё несколько программ-вымогателей: Black Basta, ALPHV (BlackCat), PLAY, Agenda и Qyick.

Известно, что авторы этих семейств предлагают использовать свои разработки по модели «вымогатель как услуга» (RaaS), поэтому неудивительно, что в рекламных постах перечисляются достоинства, среди которых можно наблюдать и прерывистое шифрование.


У BlackCat и Agenda прерывистое шифрование можно настроить в конфигурации, причём Agenda позволяет использовать три вариации:

  • шаг(Y)-пропуск(N): шифрует каждые Y МБ файла, пропуская следующие N;
  • быстрая (N): шифрует первые N МБ любого файла;
  • процент: шифруются N МБ каждого файла, пропускаются P МБ, где “P“ — процент от общего веса файла
Подпишитесь на новости

Торвальдс распробовал ИИ: кодить веселее, разгребать патчи — нет

Линус Торвальдс признался, что ему нравится использовать ИИ для программирования. Раньше создатель Linux относился к таким инструментам скептически, но теперь считает их полезными (особенно для задач, в которых сам не силен).

Как пишет ZDNet, Торвальдс рассказал об этом на Open Source Summit Europe. В качестве примера он привел собственный проект гитарной педали.

Интерфейс на C работал, но выглядел старомодно. Торвальдс подключил ИИ, чтобы улучшить его. Первый результат оказался ужасным: пришлось показать модели существующую реализацию и объяснить, что именно требуется изменить.

По мнению папы Линукса, вайб-кодинг помогает вернуть удовольствие от небольших проектов. На фоне профессионального ПО начинающему программисту трудно считать свои эксперименты значимыми, а ИИ позволяет быстрее получить осязаемый результат.

При этом для серьезных и важных задач Торвальдс призывает использовать ИИ осторожно. Он также отмечает обратную сторону автоматизации: инструменты помогают искать уязвимости, но заваливают сопровождающих ядро сомнительными отчетами и поверхностными исправлениями.

RSS: Новости на портале Anti-Malware.ru