



Полиморфик Shikitega проникает в Linux малыми дозами и открывает бэкдор

Полиморфик Shikitega проникает в Linux малыми дозами и открывает бэкдор

Полиморфик Shikitega проникает в Linux малыми дозами и открывает бэкдор

Специалисты AT&T обнаружили нового, очень скрытного Linux-зловреда, позволяющего через эксплойт повысить привилегии и захватить контроль над конечным или IoT-устройством. В настоящее время Shikitega нацелен на установку майнера монеро, однако его можно с легкостью приспособить для доставки и более опасного пейлоада.

Каким образом вредонос попадает в системы, пока не установлено. Анализ кода выявил многоступенчатую цепочку заражения (по несколько сотен байт за шаг) и другие результаты усилий авторов Shikitega, стремившихся уберечь свое детище от обнаружения.

Так, для обхода антивирусов в нем используется схема кодирования полезной нагрузки Shikata Ga Nai. Эта техника из арсенала Metasploit обеспечивает полиморфизм, позволяя защитить код от статического анализа на основе сигнатур.

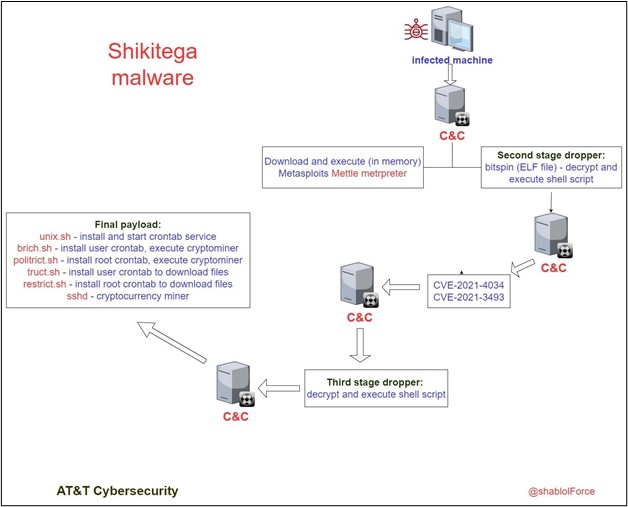
Заражение начинается с небольшого, весом 370 байт, ELF-файла — дроппера с шелл-кодом, контрольная сумма которого постоянно меняется. Используя кодировщик, зловред слой за слоем расшифровывает полезную нагрузку; составной итог запускается на исполнение, в ходе которого устанавливается связь с C2-сервером.

При подключении тот отдает дополнительный шелл-код, который сохраняется и запускается в памяти зараженного устройства. Одна из этих команд загружает и активирует Mettle — облегченный вариант бэкдора Meterpreter, позволяющий расширить возможности удаленного контроля и выполнения кода.

Этот модуль, в свою очередь, загружает другой крохотный ELF-файл, который обеспечивает эксплойт CVE-2021-4034 (кодовое имя PwnKit) и CVE-2021-3493 для повышения привилегий и доставки финальной полезной нагрузки — XMRig 6.17.0. Чтобы обеспечить криптомайнеру постоянное присутствие, в систему загружаются шелл-скрипты, добавляющие задания cron: два для текущего пользователя, два для root. В результате все загруженные файлы стираются, что тоже снижает риск обнаружения вредоносной программы.


Командная инфраструктура Shikitega размещена на легитимном облачном хостинге. Это стоит дороже и облегчает идентификацию авторов атак, если те попадут в поле зрения правоохраны, но помогает скрыть факты взлома и заражения.

Яндекс и VK могут объединить облака, офисные сервисы и ИИ

Яндекс и VK обсуждают создание совместного предприятия на базе Yandex B2B Tech и VK Tech. Если договорятся, на российском корпоративном ИТ-рынке появится игрок, способный продавать бизнесу почти всё сразу: облака, офисные сервисы, платформы данных, искусственный интеллект и инструменты разработки.

О переговорах сообщили источники РБК. Возможная сделка обсуждается более двух месяцев, однако окончательный состав активов ещё не определён.

Один из рассматриваемых вариантов предполагает передачу в СП всего VK Tech, а со стороны Яндекса — Yandex Cloud, «Яндекс 360» и одного из ИИ-активов Yandex B2B Tech.

Доли партнёров могут распределить поровну — 50 на 50. Работать объединённая структура, по данным источников, может на базе ООО «БТБ Тех».

Яндекс заявил, что не комментирует слухи, а VK Tech отказался от комментариев. Ещё в июле СМИ писали, что компании обсуждают стратегическое партнёрство в облачных технологиях, сервисах продуктивности и ИИ для бизнеса.

Корпоративные направления обеих компаний растут бодрее многих соседей по рынку. Выручка Yandex B2B Tech в первом полугодии 2026 года увеличилась на 32%, до 28,9 млрд рублей, а VK Tech — на 35,3%, до 9 млрд рублей.

Эксперты видят в возможном союзе попытку сократить ценовую конкуренцию, объединить расходы на разработку и расширить перекрёстные продажи. Яндекс принесёт сильные позиции в облаках, ИИ и информационной безопасности, VK — корпоративные коммуникации, HR-tech и опыт работы с госсектором. По одной из оценок, совместная структура сможет занять около 30% рынка.

Напомним, сегодня стало известно, что Яндекс выпустил систему контроля безопасности корпоративного ИИ.

RSS: Новости на портале Anti-Malware.ru