



5 аддонов для Chrome, ворующих данные браузера, установили 1,4 млн раз

5 аддонов для Chrome, ворующих данные браузера, установили 1,4 млн раз

5 аддонов для Chrome, ворующих данные браузера, установили 1,4 млн раз

Исследователи из компании McAfee выявили пять расширений для Google Chrome, задача которых — незаметно отслеживать историю активности пользователя в браузере. В общей сложности этот аддон загрузили более 1,4 млн раз.

Расширения следят за тем, чтобы жертва посещала сайты, занимающиеся онлайн-торговлей, и модифицируют cookies, чтобы все выглядело так, будто пользователь перешел по реферальной ссылке.

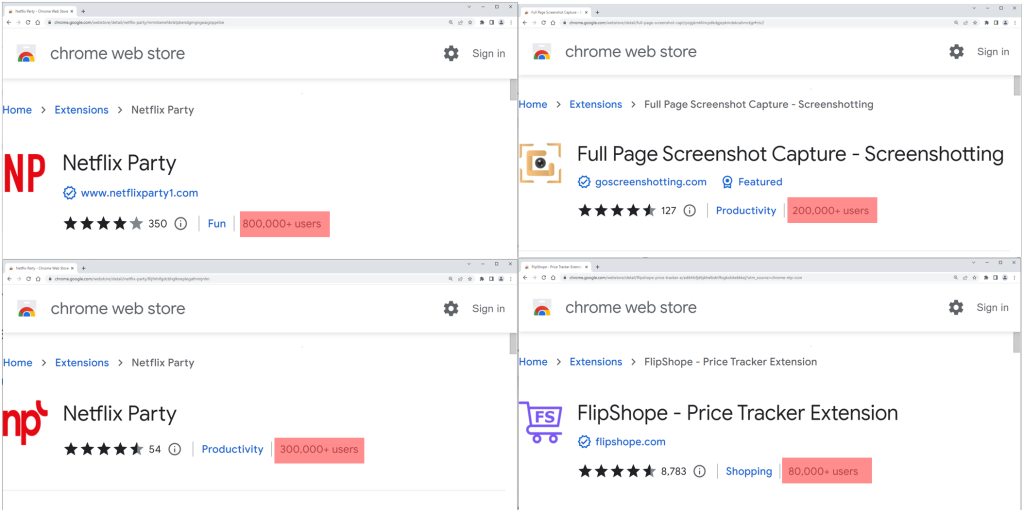
Нетрудно догадаться, что за каждый купленный по такой ссылке товар авторы расширений получают вознаграждение. В McAfee перечислили все пять злонамеренных аддонов, указав также их идентификаторы:

  • Netflix Party (mmnbenehknklpbendgmgngeaignppnbe) – 800 000 загрузок
  • Netflix Party 2 (flijfnhifgdcbhglkneplegafminjnhn) – 300 000 загрузок
  • Full Page Screenshot Capture (pojgkmkfincpdkdgjepkmdekcahmckjp) – 200 000 загрузок
  • FlipShope (adikhbfjdbjkhelbdnffogkobkekkkej) – 80 000 загрузок
  • AutoBuy Flash Sales (gbnahglfafmhaehbdmjedfhdmimjcbed) – 20 000 загрузок


Стоит отметить, что заявленную безобидную функциональность расширения все-таки обеспечивают, что затрудняет обнаружение вредоносной активности. Если у вас установлен один из перечисленных выше аддонов, эксперты рекомендуют удалить его.

В отчете McAfee специалисты указывают на общий принцип работы всех пяти обнаруженных расширений. Например, файл manifest.json диктует поведение аддонов и загружает скрипт B0.js, который отправляет данные активности пользователя в браузере на домен langhort[.]com, находящийся под контролем злоумышленников.

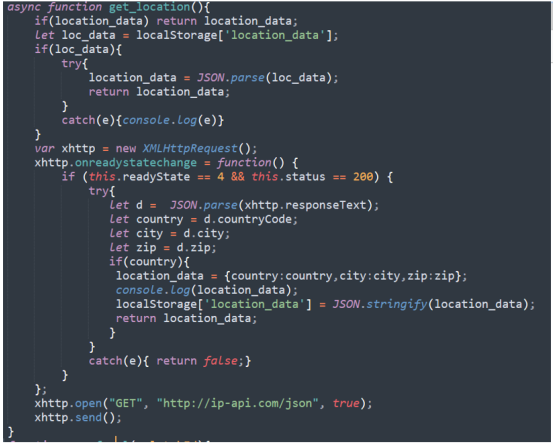
Информация отправляется в виде POST-запросов каждый раз, когда жертва посещает новый URL. Среди посылаемых сведений есть закодированная ссылка, идентификатор пользователя, геолокация устройства (страна, город, почтовый индекс) и реферальный URL.


Файл B0.js отвечает за модификацию или подмену cookies. Специалисты McAfee записали небольшое видео, демонстрирующее процесс изменения cookies в режиме реального времени:

Чтобы избежать детектирования, некоторые из выявленных расширений ждут 15 дней после установки, после чего начинают отправлять пользовательские данные на сервер авторов.

Подпишитесь на новости

Минпромторг предложил включить роутеры и базовые станции в техсбор

Базовые станции, маршрутизаторы и коммутационное оборудование могут попасть под технологический сбор. Минпромторг конкретизировал перечень техники, за которую производителям и импортёрам придётся перечислять дополнительный платёж в бюджет.

Детали проекта постановления правительства раскрыли «Ведомости». В перечне также указана аппаратура для приёма, преобразования, передачи или восстановления данных.

Распространить техсбор на телекомоборудование собираются после эксперимента по маркировке. Сам механизм — обязательный неналоговый платёж, который касается производителей и импортёров электроники, компонентов и продукции с их содержанием.

Размер сбора предлагают привязать к подтверждению происхождения товара. Если электроника промаркирована и зарегистрирована в «Честном знаке», базовую ставку уменьшают на 33%. В противном случае — увеличивают на 33%.

А вот саму базовую ставку для телекомоборудования власти пока не раскрыли. Поэтому посчитать, во сколько обойдётся новая нагрузка, ещё нельзя.

Месяц назад Минпромторг предложил ставки технологического сбора: смартфон — 250 рублей, ноутбук — 500.

RSS: Новости на портале Anti-Malware.ru