



5 аддонов для Chrome, ворующих данные браузера, установили 1,4 млн раз

5 аддонов для Chrome, ворующих данные браузера, установили 1,4 млн раз

5 аддонов для Chrome, ворующих данные браузера, установили 1,4 млн раз

Исследователи из компании McAfee выявили пять расширений для Google Chrome, задача которых — незаметно отслеживать историю активности пользователя в браузере. В общей сложности этот аддон загрузили более 1,4 млн раз.

Расширения следят за тем, чтобы жертва посещала сайты, занимающиеся онлайн-торговлей, и модифицируют cookies, чтобы все выглядело так, будто пользователь перешел по реферальной ссылке.

Нетрудно догадаться, что за каждый купленный по такой ссылке товар авторы расширений получают вознаграждение. В McAfee перечислили все пять злонамеренных аддонов, указав также их идентификаторы:

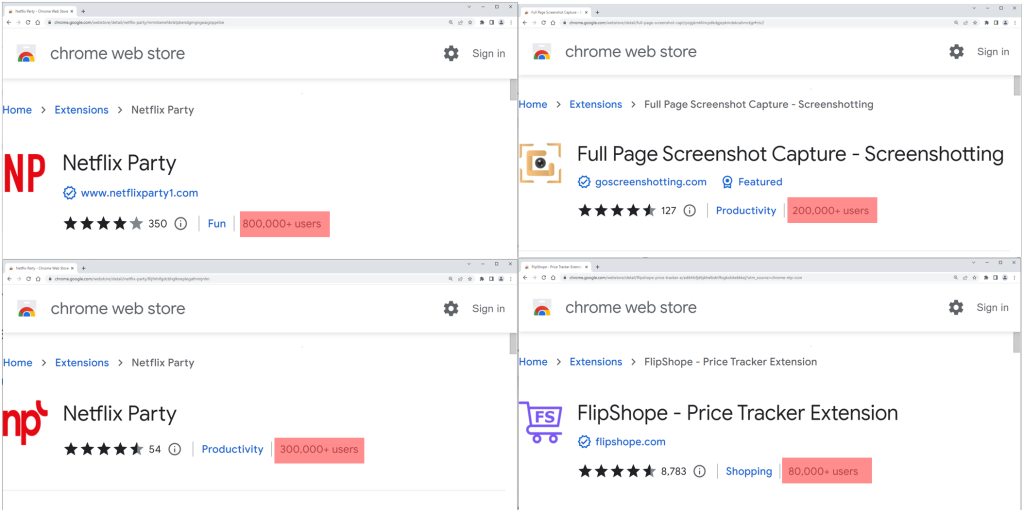
  • Netflix Party (mmnbenehknklpbendgmgngeaignppnbe) – 800 000 загрузок
  • Netflix Party 2 (flijfnhifgdcbhglkneplegafminjnhn) – 300 000 загрузок
  • Full Page Screenshot Capture (pojgkmkfincpdkdgjepkmdekcahmckjp) – 200 000 загрузок
  • FlipShope (adikhbfjdbjkhelbdnffogkobkekkkej) – 80 000 загрузок
  • AutoBuy Flash Sales (gbnahglfafmhaehbdmjedfhdmimjcbed) – 20 000 загрузок


Стоит отметить, что заявленную безобидную функциональность расширения все-таки обеспечивают, что затрудняет обнаружение вредоносной активности. Если у вас установлен один из перечисленных выше аддонов, эксперты рекомендуют удалить его.

В отчете McAfee специалисты указывают на общий принцип работы всех пяти обнаруженных расширений. Например, файл manifest.json диктует поведение аддонов и загружает скрипт B0.js, который отправляет данные активности пользователя в браузере на домен langhort[.]com, находящийся под контролем злоумышленников.

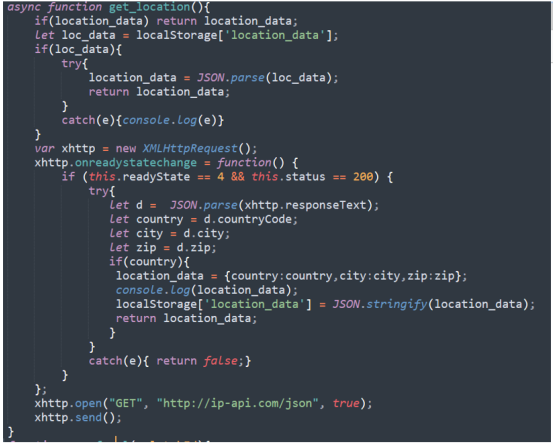
Информация отправляется в виде POST-запросов каждый раз, когда жертва посещает новый URL. Среди посылаемых сведений есть закодированная ссылка, идентификатор пользователя, геолокация устройства (страна, город, почтовый индекс) и реферальный URL.


Файл B0.js отвечает за модификацию или подмену cookies. Специалисты McAfee записали небольшое видео, демонстрирующее процесс изменения cookies в режиме реального времени:

Чтобы избежать детектирования, некоторые из выявленных расширений ждут 15 дней после установки, после чего начинают отправлять пользовательские данные на сервер авторов.

Подпишитесь на новости

Депутаты хотят утроить максимальный срок за онлайн-призывы к беспорядкам

Депутаты предложили ужесточить наказание за призывы к массовым беспорядкам: максимальный срок может вырасти с двух до четырёх лет. А если использовать интернет или СМИ — до шести. Для онлайн-публикаций хотят прописать отдельную часть статьи УК.

Соответствующий законопроект внесён в Госдуму группой депутатов во главе с председателем комитета по безопасности Василием Пискаревым.

Как сообщает «КоммерсантЪ», поправки затрагивают также ответственность за террористическую пропаганду и насилие против представителей власти.

Новая норма касается призывов к беспорядкам, участию в них и насилию над гражданами. По оценке опрошенного изданием юриста, интернет-вариант такого преступления перейдёт в категорию тяжких. Вместе с наказанием изменятся и сроки давности: вместо нынешних двух лет — десять.

За публичные призывы, оправдание или пропаганду терроризма через интернет и СМИ предлагают увеличить дополнительный запрет занимать определённые должности или заниматься определённой деятельностью — с пяти до шести лет.

Максимальный штраф за насилие против представителя власти по части 1 статьи 318 УК хотят поднять с 200 тысяч до 500 тысяч рублей.

RSS: Новости на портале Anti-Malware.ru