



ETHERLED — новый метод кражи данных из физически изолированных систем

ETHERLED — новый метод кражи данных из физически изолированных систем

ETHERLED — новый метод кражи данных из физически изолированных систем

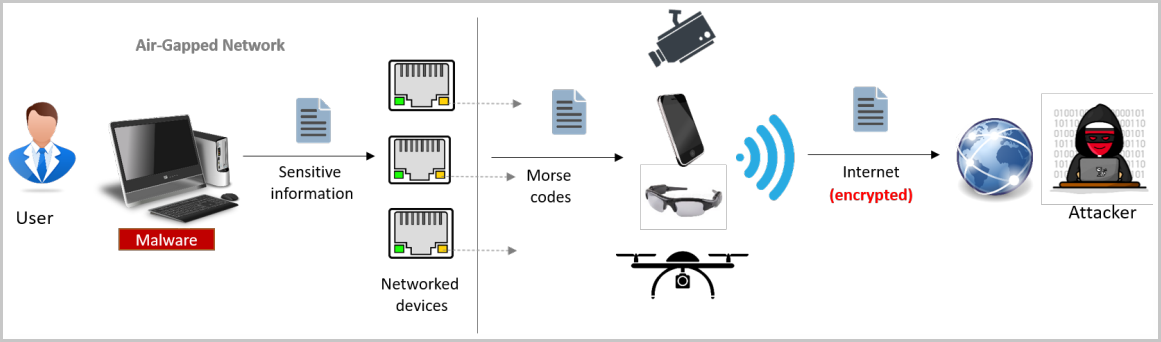
Израильский специалист Мордечай Гури нашёл новый способ извлечь данные из физически изолированных систем (air gap — «воздушный зазор») с помощью светодиодных индикаторов на сетевых картах. Вектор получил имя “ETHERLED“.

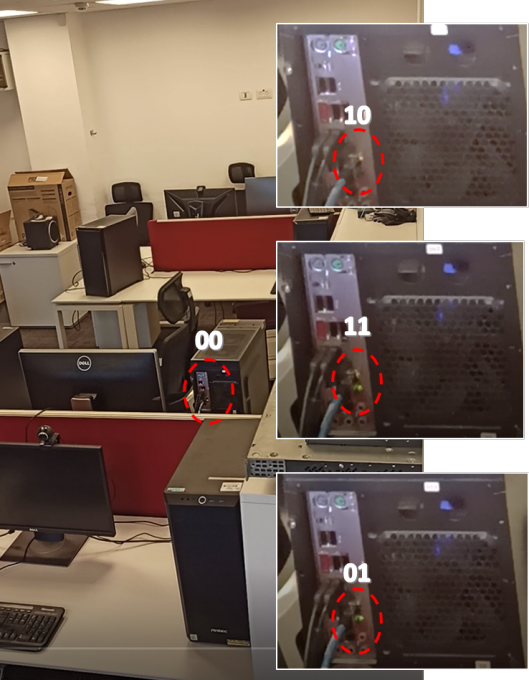
По словам Гури, его метод превращает мигающий свет в азбуку Морзе, который может расшифровать потенциальный атакующий. Для этого злоумышленнику понадобится камера, которая обеспечит прямую видимость светодиодных индикаторов на карте физически изолированного компьютера.

Но сначала на целевое устройство нужно поместить вредоносную программу, которая будет содержать модифицированную версию прошивки сетевой карты.


Несмотря на всю защищённость «воздушного зазора», такие устройства всё равно используют сетевую карту. Киберпреступнику остаётся заразить их специально разработанным вредоносом, который подменит драйвер карты злонамеренной копией, меняющей цвет светодиода и частоту мигания. Это позволяет отправлять атакующему волны закодированных данных.

Более того, ETHERLED может работать и с другим аппаратным обеспечением и периферийными устройствами, нужно лишь, чтобы они использовали светодиоды для передачи статуса. Другими словами, подойдут маршрутизаторы, сетевые хранилища, принтеры, сканеры и другие подключаемые девайсы.

В сравнении с другими методами извлечения данных из изолированных компьютеров ETHERLED (PDF) отличается более скрытым подходом, который с меньшей долей вероятности вызовет подозрения.

Как отметил Мордечай Гури в своём исследовании, вредоносный драйвер может эксплуатировать открытую или недокументированную функциональность аппаратной начинки. В результате появляется возможность манипулировать скоростью сетевого подключения, включать и отключать Ethernet-интерфейс. Это приводит к миганию светодиода и изменению его цвета.


Мордечай также опубликовал материал под названием “GAIROSCOPE“ (PDF), который описывает и другой способ извлечения данных. Эксперт даже записал специальное видео, демонстрирующее его находки:

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru