



VirusTotal рассказал, под какие программы чаще всего маскируют вредоносы

VirusTotal рассказал, под какие программы чаще всего маскируют вредоносы

VirusTotal рассказал, под какие программы чаще всего маскируют вредоносы

Все знают, что киберпреступники стараются замаскировать свои вредоносные программы под популярный софт. Это вводит жертву в заблуждение и позволяет с большей долей вероятности установить такую программу в систему. Но как выглядит список наиболее имитируемых приложений?

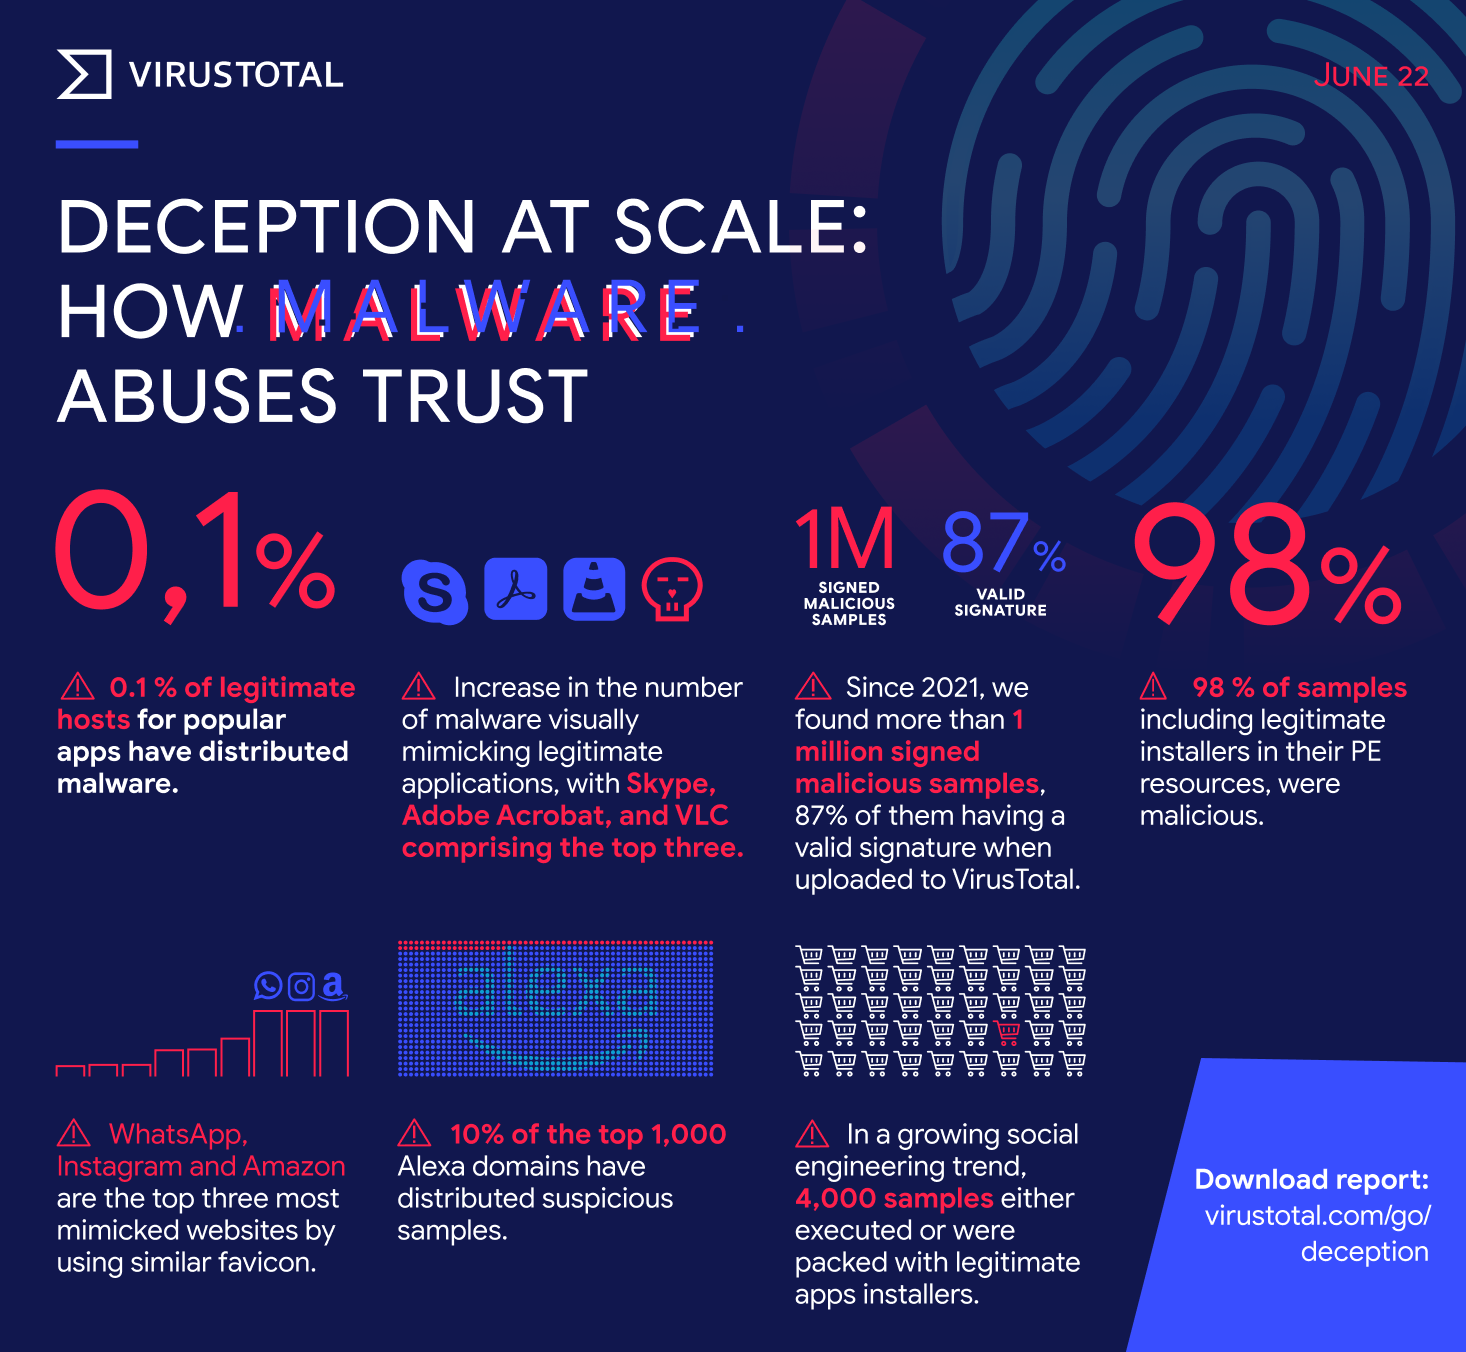
Сервис сканирования антивирусными движками VirusTotal провел исследование, чтобы выяснить, как выглядит топ излюбленных приложений у преступников. Оказалось, что чаще всего хакеры маскируют иконку вредоноса под следующие программы:

  • 7-Zip
  • TeamViewer
  • CCleaner
  • Microsoft Edge
  • Steam
  • Zoom
  • WhatsApp

«Один из простейших приемов социальной инженерии — маскировка вредоносных программ под легитимные. Здесь ключевую роль играет иконка, которая, как правило, и убеждает пользователя в безобидности софта», — пишут специалисты VirusTotal.

Но помимо самих вредоносов, злоумышленникам нужно маскировать домены, с которых и распространяются такие программы. Наиболее используемыми доменами стали:

  • discordapp[.]com
  • squarespace[.]com
  • amazonaws[.]com
  • mediafire[.]com
  • qq[.]com

В общей сложности не менее 2,5 млн подозрительных файлов загружаются с 101 домена, каждый из которых занимает место в топ-1000 по версии Alexa.

С января 2020 года эксперты VirusTotal нашли 1816 семпла вредоносных программ, замаскированных под популярный софт. Причем злоумышленники паковали инсталлятор в Google Chrome, Malwarebytes, Zoom, Brave, Mozilla Firefox и Proton VPN.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru