



VirusTotal рассказал, под какие программы чаще всего маскируют вредоносы

VirusTotal рассказал, под какие программы чаще всего маскируют вредоносы

VirusTotal рассказал, под какие программы чаще всего маскируют вредоносы

Все знают, что киберпреступники стараются замаскировать свои вредоносные программы под популярный софт. Это вводит жертву в заблуждение и позволяет с большей долей вероятности установить такую программу в систему. Но как выглядит список наиболее имитируемых приложений?

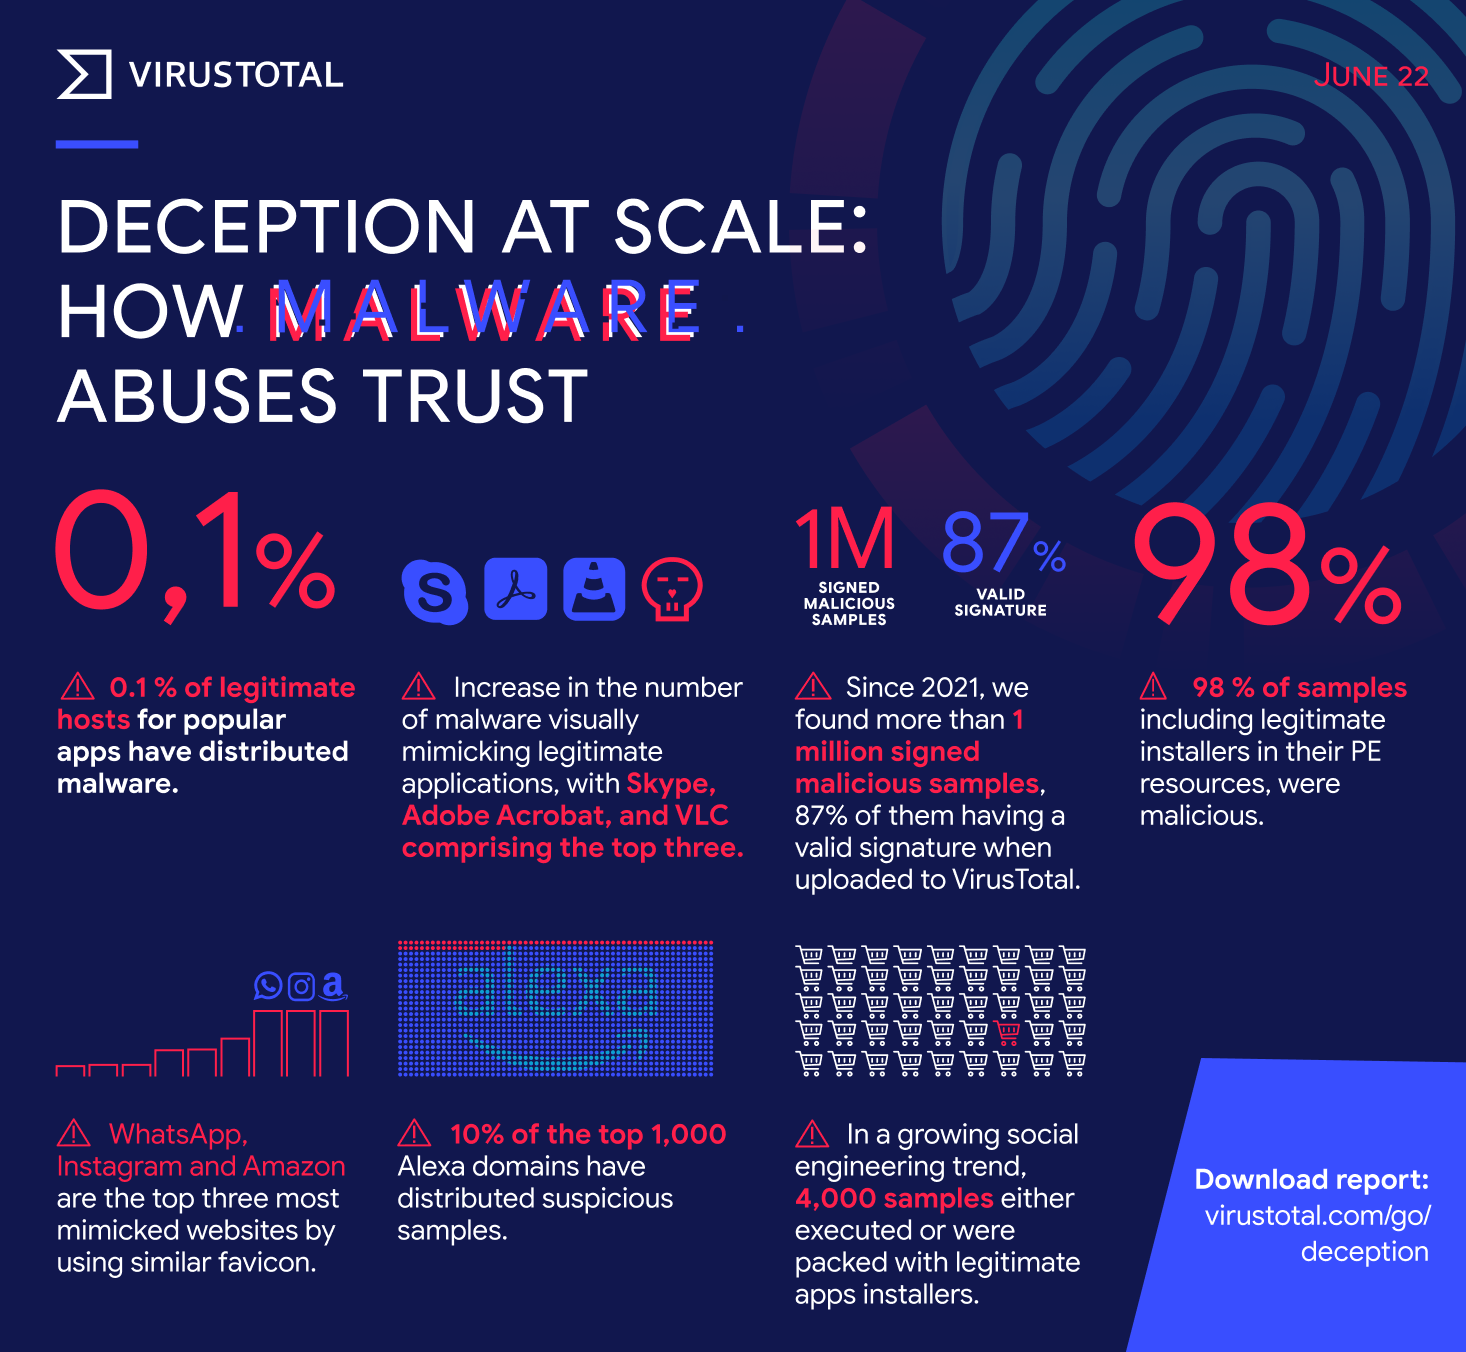
Сервис сканирования антивирусными движками VirusTotal провел исследование, чтобы выяснить, как выглядит топ излюбленных приложений у преступников. Оказалось, что чаще всего хакеры маскируют иконку вредоноса под следующие программы:

  • 7-Zip
  • TeamViewer
  • CCleaner
  • Microsoft Edge
  • Steam
  • Zoom
  • WhatsApp

«Один из простейших приемов социальной инженерии — маскировка вредоносных программ под легитимные. Здесь ключевую роль играет иконка, которая, как правило, и убеждает пользователя в безобидности софта», — пишут специалисты VirusTotal.

Но помимо самих вредоносов, злоумышленникам нужно маскировать домены, с которых и распространяются такие программы. Наиболее используемыми доменами стали:

  • discordapp[.]com
  • squarespace[.]com
  • amazonaws[.]com
  • mediafire[.]com
  • qq[.]com

В общей сложности не менее 2,5 млн подозрительных файлов загружаются с 101 домена, каждый из которых занимает место в топ-1000 по версии Alexa.

С января 2020 года эксперты VirusTotal нашли 1816 семпла вредоносных программ, замаскированных под популярный софт. Причем злоумышленники паковали инсталлятор в Google Chrome, Malwarebytes, Zoom, Brave, Mozilla Firefox и Proton VPN.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru