



Операторы LockBit используют Windows Defender для загрузки Cobalt Strike

Операторы LockBit используют Windows Defender для загрузки Cobalt Strike

Операторы LockBit используют Windows Defender для загрузки Cobalt Strike

Операторы вредоносной программы LockBit версии 3.0 используют командную строку антивирусной программы Windows Defender для загрузки «маячков» Cobalt Strike на скомпрометированные системы и обхода защитных средств.

Напомним, что Cobalt Strike представляет собой вполне легитимный набор для пентестера, однако именно его предпочитает ряд киберпреступных группировок. Как правило, с помощью Cobalt Strike хорошо подготовленные злоумышленники проводят разведку и передвигаются латерально по сети жертвы, прежде чем выкрасть или зашифровать данные.

Тем не менее антивирусные продукты сейчас достаточно успешно детектируют так называемые маячки Cobalt Strike, поэтому атакующим приходится искать новые способы установки тулкита.

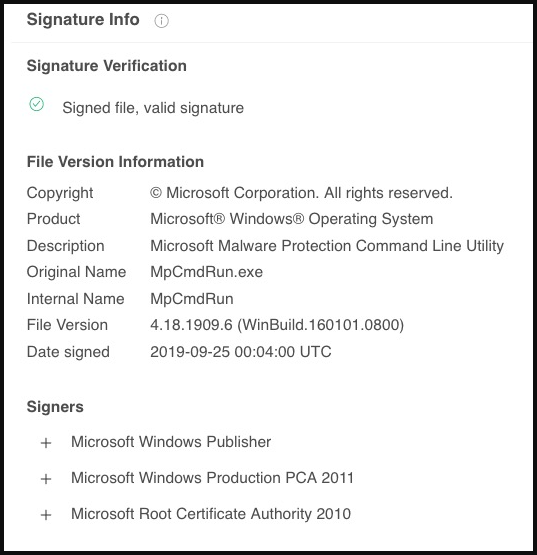
В последних кампаниях операторов LockBit, на которые обратили внимание специалисты Sentinel Labs, используется инструмент командной строки, известный как “MpCmdRun.exe“ (относится к встроенной антивирусной программе Microsoft Defender). Злоумышленники задействуют MpCmdRun.exe для сторонней загрузки вредоносных DLL, которые шифруют и инсталлируют маячки Cobalt Strike.

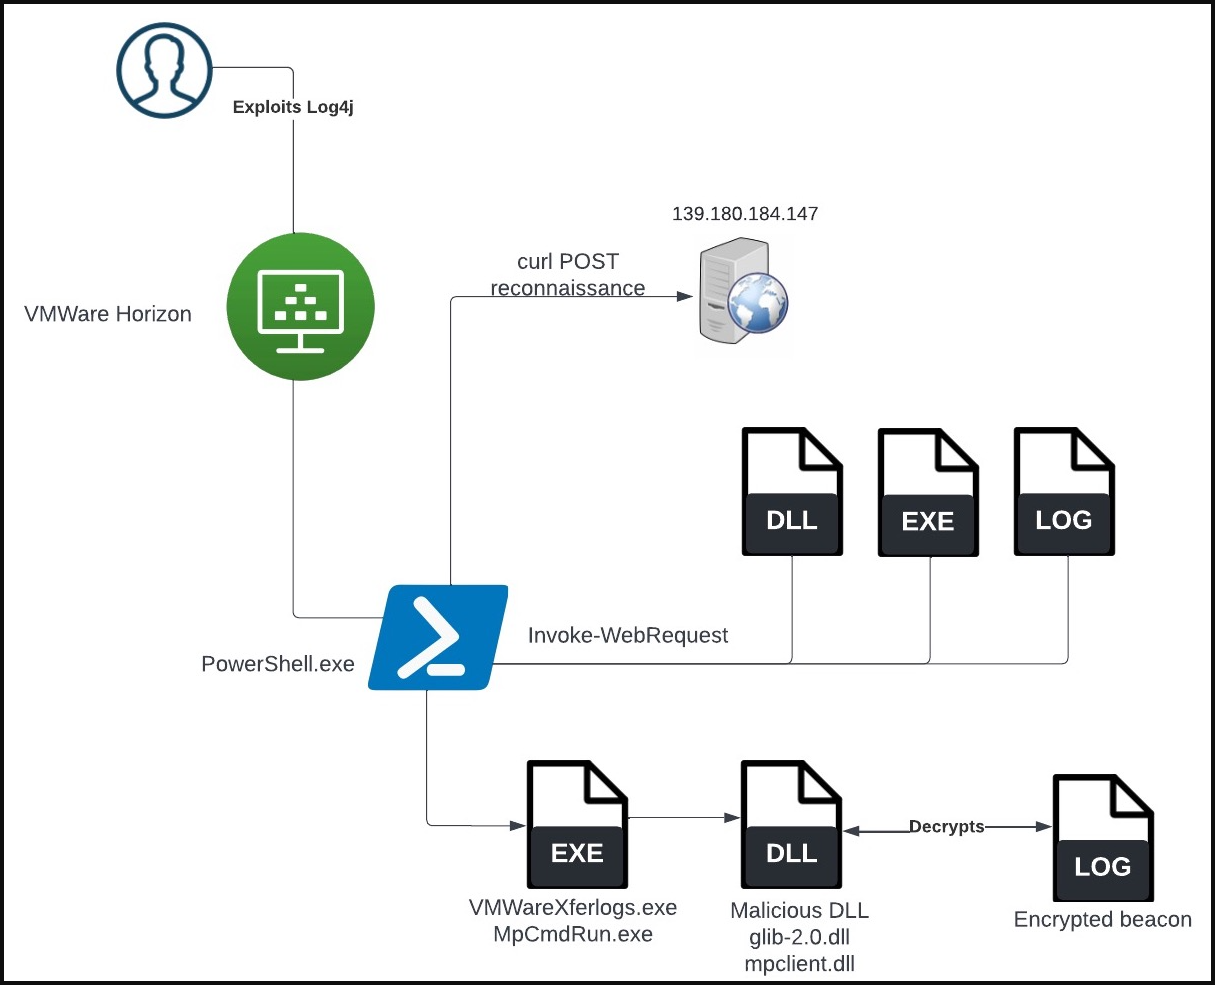
Такие кибератаки начинались с эксплуатации уязвимости Log4j, которая почему-то не была пропатчена на целевых серверах VMWare Horizon. С помощью эксплойта преступники запускали код PowerShell.

После получения контроля над атакуемой системой и необходимых прав атакующие загружали три файла: безобидную копию утилиты Windows CL, DLL и LOG-файл.

Как известно, при запуске MpCmdRun.exe инструмент подгружает библиотеку с именем “mpclient.dll“ — она необходима для корректного функционирования программы. В зафиксированных SentinelLabs атаках злоумышленники использовали вредоносную версию mpclient.dll, помещая её в директорию с приоритетом загрузки.


При подключении злонамеренного файла он загружает и шифрует пейлоад Cobalt Strike из файла “c0000015.log“.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru