



В Сеть выложили базу клиентов Почты России

В Сеть выложили базу клиентов Почты России

В Сеть выложили базу клиентов Почты России

Почта России признала факт утечки. Накануне в открытый доступ попали имена и трек-номера клиентов госкомпании. Потерю данных “на почте” объясняют хакерской атакой.

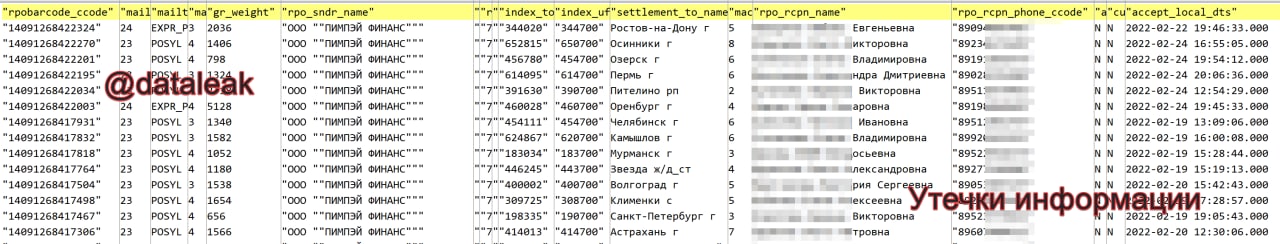
О крупном “сливе” из “Почты России” накануне вечером написал Telegram-канал “Утечки информации”. Исследователи сервиса разведки утечек данных и мониторинга даркнета DLBI обнаружили в сети файл в 100 млн строк.

Документ содержит трек-номера отправления заказа, ФИО или названия компаний, телефоны получателя, города, индексы, вес, статус отправления, дату и время.

По выложенному фрагменту можно предположить, что базу скопировали в июне.


“Почта России” признала факт утечки сразу, но частично. Оператор почтовых отправлений утверждает, что банковские данные не попали в Сеть и безопасности пользователей ничего не угрожает.

Информация утекла через “скомпрометированный аккаунт”, и служба безопасности компании уже заблокировала к нему доступ и перепроверила уровень безопасности по всем возможным точкам доступа, заявили в пресс-службе “Почты России”.

Запрос оператору о деталях кибератаки уже направил Роскомнадзор.

Напомним, на этой неделе в сеть утекли данные Ozon и клиентов “домашнего интернета” Билайн. В Ozone слив объяснили недобросовестностью сотрудника. В Билайне заверяют, что в интернете публикуют данные еще старой утечки, 2015 года, хотя эксперты говорят о дампах 2021 года.

Добавим, 25 июля суд Москвы оштрафовал сеть лабораторий «Гемотест» на 60 тыс. рублей за майскую утечку персональных данных. Тогда в сеть попали 300 ГБ информации о клиентах.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru