



В Сеть выложили базу клиентов Почты России

В Сеть выложили базу клиентов Почты России

В Сеть выложили базу клиентов Почты России

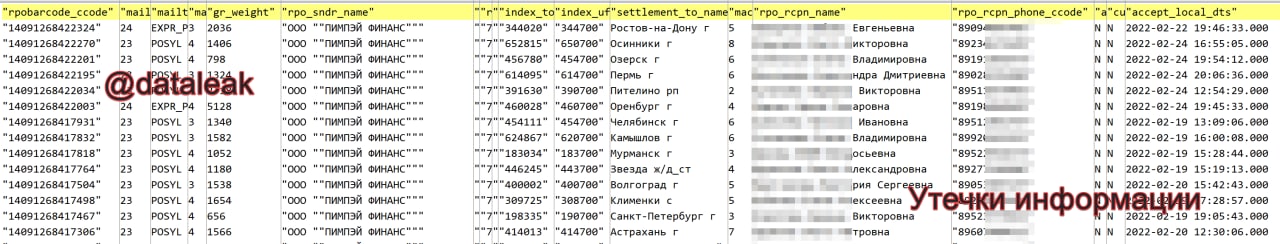
Почта России признала факт утечки. Накануне в открытый доступ попали имена и трек-номера клиентов госкомпании. Потерю данных “на почте” объясняют хакерской атакой.

О крупном “сливе” из “Почты России” накануне вечером написал Telegram-канал “Утечки информации”. Исследователи сервиса разведки утечек данных и мониторинга даркнета DLBI обнаружили в сети файл в 100 млн строк.

Документ содержит трек-номера отправления заказа, ФИО или названия компаний, телефоны получателя, города, индексы, вес, статус отправления, дату и время.

По выложенному фрагменту можно предположить, что базу скопировали в июне.


“Почта России” признала факт утечки сразу, но частично. Оператор почтовых отправлений утверждает, что банковские данные не попали в Сеть и безопасности пользователей ничего не угрожает.

Информация утекла через “скомпрометированный аккаунт”, и служба безопасности компании уже заблокировала к нему доступ и перепроверила уровень безопасности по всем возможным точкам доступа, заявили в пресс-службе “Почты России”.

Запрос оператору о деталях кибератаки уже направил Роскомнадзор.

Напомним, на этой неделе в сеть утекли данные Ozon и клиентов “домашнего интернета” Билайн. В Ozone слив объяснили недобросовестностью сотрудника. В Билайне заверяют, что в интернете публикуют данные еще старой утечки, 2015 года, хотя эксперты говорят о дампах 2021 года.

Добавим, 25 июля суд Москвы оштрафовал сеть лабораторий «Гемотест» на 60 тыс. рублей за майскую утечку персональных данных. Тогда в сеть попали 300 ГБ информации о клиентах.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru