



Dahua важно патчить: баг в IP-камерах позволяет получить над ними контроль

Dahua важно патчить: баг в IP-камерах позволяет получить над ними контроль

Dahua важно патчить: баг в IP-камерах позволяет получить над ними контроль

В имплементации стандарта Dahua ONVIF (Open Network Video Interface Forum) нашли уязвимость, эксплуатация которой может привести к получению полного контроля над IP-камерами. В Сети всплыли подробности этой проблемы.

Брешь отслеживается под идентификатором CVE-2022-30563, ей присвоили 7,4 балла по шкале CVSS. По словам Nozomi Networks, с помощью бага условный злоумышленник может вклиниться в незашифрованное ONVIF-взаимодействие и направить камере запрос с учетными данными.

Патч вышел месяц назад, поэтому для защиты стоит просто установить его. Уязвимость затрагивает следующие продукты:

  • Dahua ASI7XXX: версии до v1.000.0000009.0.R.220620
  • Dahua IPC-HDBW2XXX: версии до v2.820.0000000.48.R.220614
  • Dahua IPC-HX2XXX: версии v2.820.0000000.48.R.220614

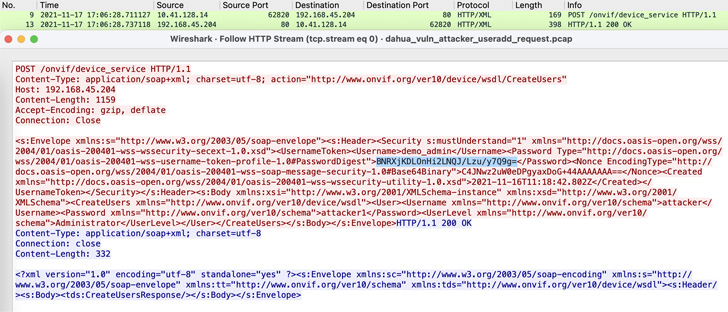
Специалисты Nozomi Networks, выявившие брешь, отметили, что она связана с механизмом аутентификации “WS-UsernameToken”, который внедрен в ряде IP-камер от китайского вендора Dahua. Использовав вектор повторной отправки учетных данных, атакующий мог скомпрометировать камеры. Если говорить точнее, эксплойт позволял создать аккаунт с правами администратора, открывающий неограниченный доступ к уязвимому устройству.

Все, что требовалось для успешной атаки — перехватить один из незашифрованных ONVIF-запросов. Затем он использовался для создания уже вредоносного запроса с теми же аутентификационными данными, что позволяло заставить устройство создать аккаунт администратора.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru