



Dahua важно патчить: баг в IP-камерах позволяет получить над ними контроль

Dahua важно патчить: баг в IP-камерах позволяет получить над ними контроль

Dahua важно патчить: баг в IP-камерах позволяет получить над ними контроль

В имплементации стандарта Dahua ONVIF (Open Network Video Interface Forum) нашли уязвимость, эксплуатация которой может привести к получению полного контроля над IP-камерами. В Сети всплыли подробности этой проблемы.

Брешь отслеживается под идентификатором CVE-2022-30563, ей присвоили 7,4 балла по шкале CVSS. По словам Nozomi Networks, с помощью бага условный злоумышленник может вклиниться в незашифрованное ONVIF-взаимодействие и направить камере запрос с учетными данными.

Патч вышел месяц назад, поэтому для защиты стоит просто установить его. Уязвимость затрагивает следующие продукты:

  • Dahua ASI7XXX: версии до v1.000.0000009.0.R.220620
  • Dahua IPC-HDBW2XXX: версии до v2.820.0000000.48.R.220614
  • Dahua IPC-HX2XXX: версии v2.820.0000000.48.R.220614

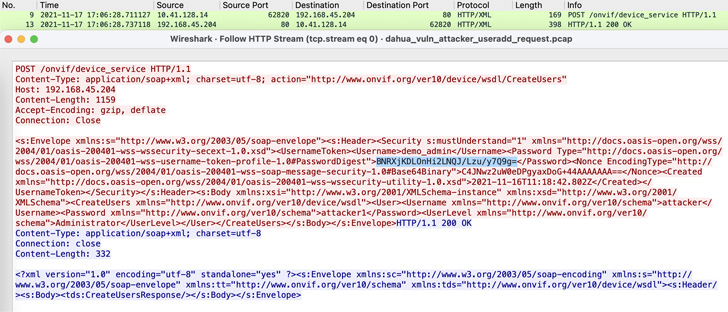
Специалисты Nozomi Networks, выявившие брешь, отметили, что она связана с механизмом аутентификации “WS-UsernameToken”, который внедрен в ряде IP-камер от китайского вендора Dahua. Использовав вектор повторной отправки учетных данных, атакующий мог скомпрометировать камеры. Если говорить точнее, эксплойт позволял создать аккаунт с правами администратора, открывающий неограниченный доступ к уязвимому устройству.

Все, что требовалось для успешной атаки — перехватить один из незашифрованных ONVIF-запросов. Затем он использовался для создания уже вредоносного запроса с теми же аутентификационными данными, что позволяло заставить устройство создать аккаунт администратора.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru