



Шифровальщик Lilith записал на свой счет первую крупную жертву

Шифровальщик Lilith записал на свой счет первую крупную жертву

Шифровальщик Lilith записал на свой счет первую крупную жертву

Операторы нового шифровальщика создали сайт в сети Tor и используют схему двойного шантажа — грозят опубликовать украденные данные в случае неуплаты выкупа. Проведенный в Cyble анализ показал, что Lilith ничем не примечателен, кроме активного использования API Windows.

Как выяснили эксперты, объявившийся в начале текущего месяца зловред представляет собой консольное приложение. Вредоносный код написан на C/C++ и ориентирован на 64-битные версии Windows.

При исполнении Lilith пытается обеспечить себе максимально широкое поле деятельности — завершает процессы Outlook, SQL, Thunderbird, Steam, PowerPoint, WordPad, Firefox и далее по вшитому списку, чтобы высвободить файлы для шифрования. Вредонос также создает во всех целевых папках записку о выкупе Restore_Your_Files.txt.

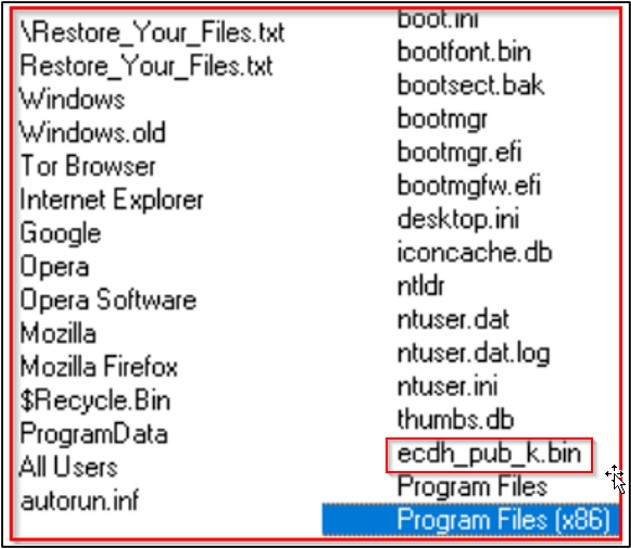
Шифрование осуществляется с использованием связки AES+RSA, к имени обработанных файлов добавляется расширение .lilith. Исключение составляют EXE, DLL, SYS, папки Program Files, файлы браузеров и корзина. Примечательно, что в списке табу отдельной позицией указан ecdh_pub_k.bin — хранилище локального открытого ключа шифровальщиков на основе Babuk, исходники которого были слиты в Сеть в прошлом году.


Для генерации ключа шифрования Lilith использует функцию CryptGenRandom() штатного генератора псевдослучайных чисел Windows.

Согласно записке с требованием выкупа, жертве дают три дня для выхода на связь с вымогателями через Tox, в противном случае ее данные окажутся в паблике. На onion-сайте новоявленных вымогателей пока появилась одна такая запись, но ее уже сняли — видимо, жертва (строительный холдинг в Южной Америке) согласилась уплатить выкуп.

Уровень детектирования Lilith, по данным VirusTotal, достаточно высок — 55/70 на 14 июля. Прогнозировать дальнейшую судьбу вредоносного проекта пока рано, но и игнорировать новую угрозу, хотя и незамысловатую, нельзя. Последнее время вымогатели активно вооружаются, и профессиональные защитники еле успевают фиксировать новинки. Так, в этом месяце на интернет-арене, кроме Lilith, появился RedAlert; в мае армию шифровальщиков пополнили 0mega, Linux-зловред Cheers и нацеленный на QNAP NAS Checkmate.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru