



Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Эксперты наткнулись на новые версии вредоноса ChromeLoader, похищающего данные пользователя. Оказалось, что авторы программы за короткий промежуток времени добавили зловреду набор новых функций.

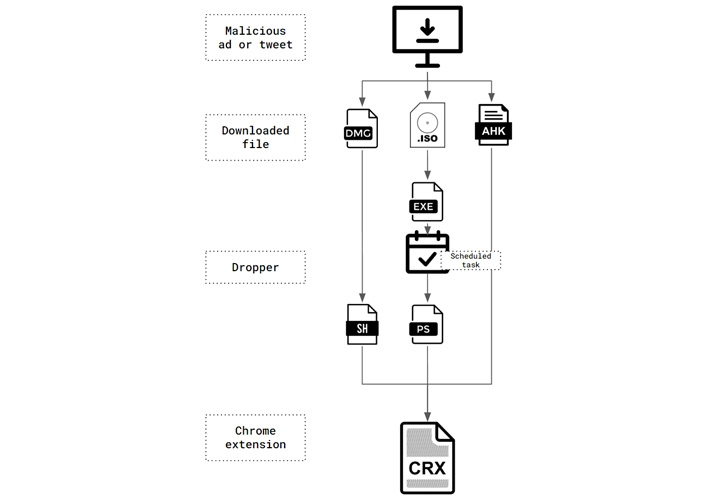
ChromeLoader используется в основном для перехвата поисковых запросов в браузере и демонстрации навязчивой рекламы. Впервые о нём заговорили в январе 2022 года, когда злоумышленники распространяли вредонос в виде ISO- и DMG-файлов, а также рекламировали его посредством QR-кодов в Twitter и на сайтах игровой тематики.

В мае 2022 года ChromeLoader нарастил атаки на браузеры Chrome и Safari. Исследователи из Red Canary отмечали агрессивные методы его распространения, немалый объём атак и использование PowerShell.

ChromeLoader также называют Loader и ChromeBack. По мнению ряда специалистов, это семейство вредоносных программ отличается тем, что преподносится в форме расширения для браузера, а не стандартных исполняемых файлов (.exe) или библиотек (.dll).

Попав в систему жертвы, ChromeLoader запрашивает множество разрешений для доступа к данным браузера, это помогает зловреду манипулировать веб-запросами. Помимо этого, аддон перехватывает поисковые запросы в Google, Yahoo и Bing, что помогает злоумышленнику отслеживать онлайн-активность пользователя.

Интересно, что версия ChromeLoader для macOS появилась в марте и распространяется в форме DMG-файлов. Вредоносное Chrome-расширение в этом случае имеет версию 6.0.


В новом отчёте подразделения Unit 42 (принадлежит Palo Alto Networks) специалисты утверждают, что нашли ещё более древний образец ChromeLoader, который датируется декабрём 2021 года. Интересно, что он доставлялся как исполняемый файл, скомпилированный AutoHotKey.

Исследователи также отметили, что первые версии вредоноса не располагали тем уровнем обфускации, который ChromeLoader демонстрирует сейчас. Таким образом, делают вывод эксперты, авторы зловреда выпустили множество версий кода за достаточно короткий промежуток времени.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru