Создатели LockBit выпустили третью версию шифровальщика и обновили свой сайт в сети Tor, который теперь содержит раздел для баг-хантеров. Хакерам всех мастей предлагают денежное вознаграждение от $1 тыс. за вклад в повышение качества вредоносного кода и надежности веб-ресурсов, используемых для вымогательства.
Атаки с использованием LockBit проводятся в интернете с 2019 года. Со временем на основе зловреда был создан RaaS-сервис (Ransomware-as-a-Service, шифровальщик как услуга); его операторы охотно вступают в партнерские отношения с другими криминальными элементами и даже пытаются наладить контакты с ИБ-сообществом.
По итогам мая LockBit возглавил список наиболее активных вымогателей по версии NCC Group — на его долю пришлось 40% таких атак, зафиксированных экспертами. Бета-тестирование LockBit 3.0, как выяснил BleepingComputer, продолжалось два месяца, в настоящее время обновленного зловреда уже используют в атаках.
Какие изменения внесены в шифратор, пока неизвестно. Файл с требованием выкупа, который вредонос создает в зараженной системе, теперь именуется [id].README.txt, где id — персональный идентификатор жертвы. (Ранее записка называлась Restore-My-Files.txt.)
Беспрецедентная для ransomware-сообщества программа bug bounty предполагает выплату премий не только за найденные уязвимости, но также за предложения по совершенствованию вымогательских операций.
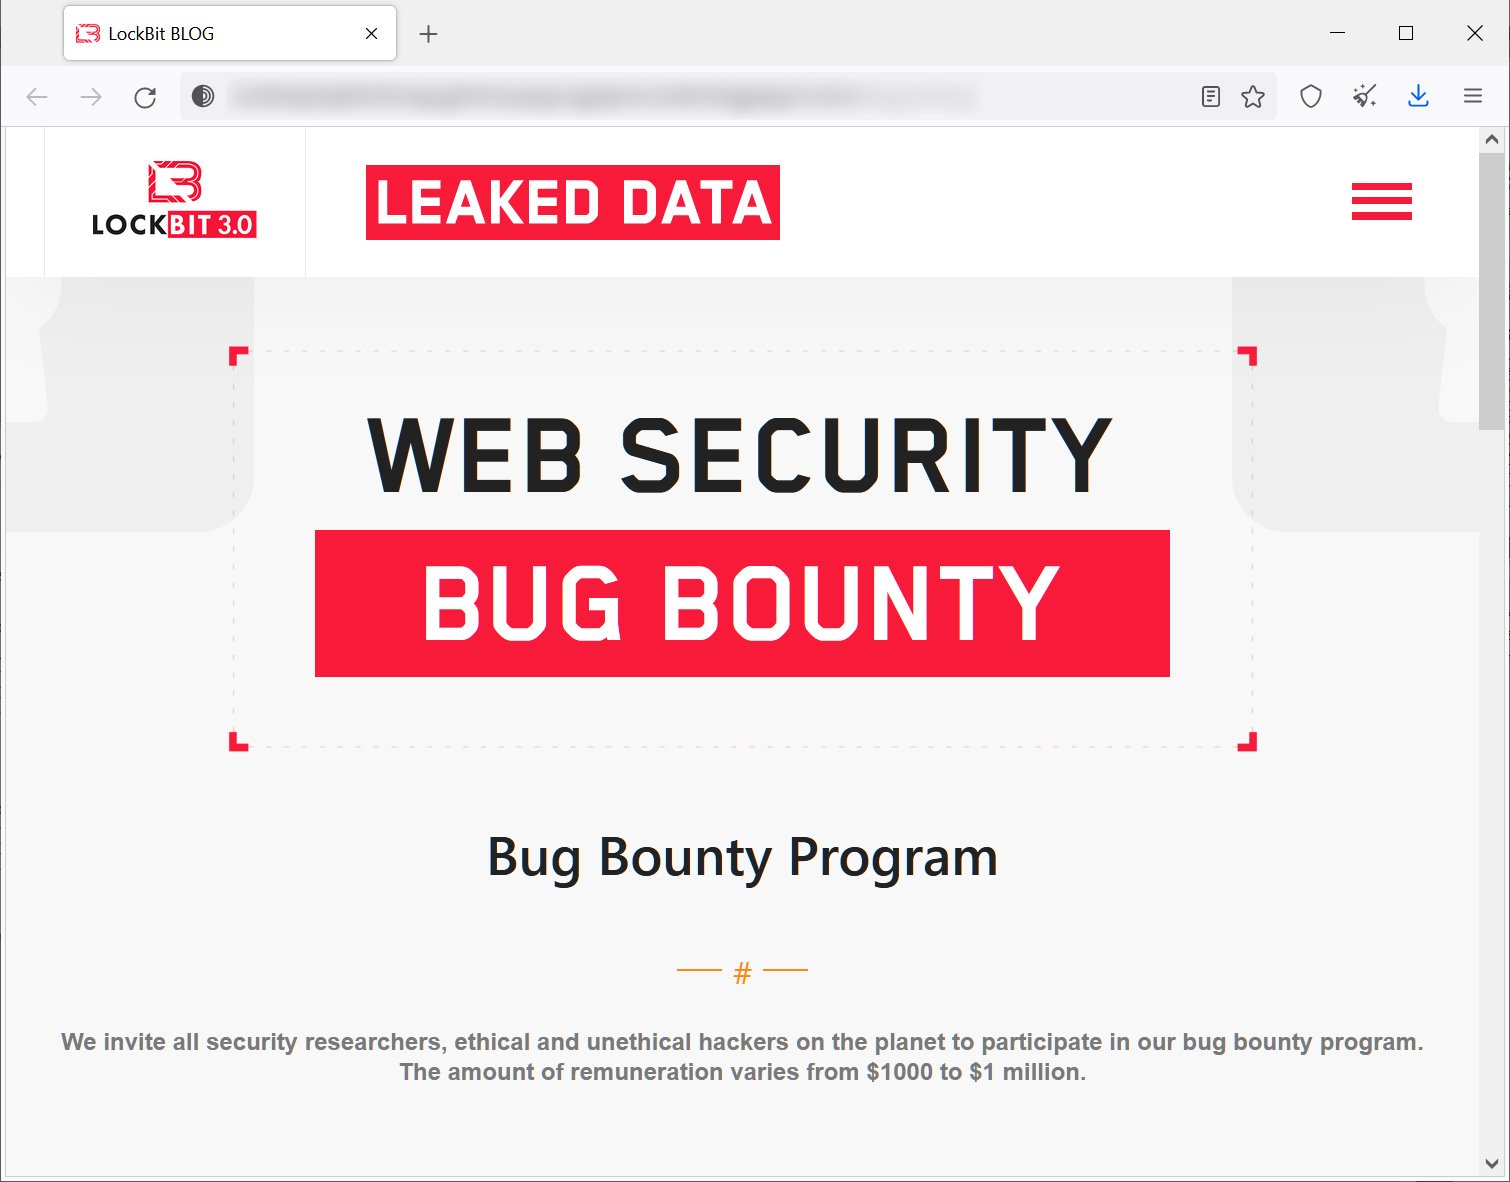
Потенциальным участникам LockBit bug bounty предлагаются следующие категории на выбор:
- уязвимости сайта (XSS, SQLi, возможность получения шелл-доступа, но в первую очередь проблемы, позволяющие получить декриптор без оплаты либо доступ к переписке с жертвами заражения);
- ошибки в коде шифратора, приводящие к порче файлов или позволяющие восстановить данные без выкупа;
- уязвимости мессенджера TOX, грозящие перехватом сообщений, выполнением вредоносного кода, раскрытием IP-адреса участника беседы и т. п.;
- уязвимости, позволяющие получить IP-адрес сервера с сайтом LockBit 3.0 либо root-доступ к серверу базы данных и хостингу, к которому привязаны onion-домены;
- «гениальные идеи» — предложения по улучшению сайта и повышению конкурентоспособности вредоносного софта;
- доксинг руководителя партнерки (участник bug bounty может указать в TOX-сообщении настоящее имя босса и получить за это $1 млн в биткоинах или монеро; (подобный эксперимент по деанонимизации команда LockBit уже ставила на хакерском форуме XSS — в минувшем апреле).
Сайты LockBit 3.0 для публикации краденых данных и ведения переговоров о выкупе украшены анимацией — логотипом, вокруг которого вращаются иконки Bitcoin, Monero и Zcash. По всей видимости, операторы шифровальщика будут принимать плату не только в биткоинах и монеро, как прежде, но также в ZEC.
Посетителям сайта утечек LockBit 3.0 предоставляется возможность купить информацию, украденную у жертв. Встроенный с этой целью JavaScript отображает модальное окно HTML; небольшую порцию данных можно после оплаты скачать непосредственно с сайта, более объемный файл — через торрент-обменник. Список жертв LockBit 3.0 на новом сайте пока отсутствует.
К слову, в мае мы обсуждали тему программ по поиску уязвимостей на одном из эфиров AM Live. Эксперты рассказали, какие возможности предоставляют заказчикам российские платформы Bug Bounty в сравнении с ушедшей HackerOne и сколько реально могут заработать хакеры. Подробнее читайте в статье «Bug Bounty: как белым хакерам заработать в России на поиске уязвимостей».










