



Adobe Acrobat мешает антивирусам сканировать PDF-файлы

Adobe Acrobat мешает антивирусам сканировать PDF-файлы

Adobe Acrobat мешает антивирусам сканировать PDF-файлы

Adobe Acrobat может мешать работе антивирусных программ, в частности — блокировать сканирование открываемых PDF-файлов. Такое поведение создаёт риски для безопасности пользователя, поскольку киберпреступники часто используют документы именно этого формата.

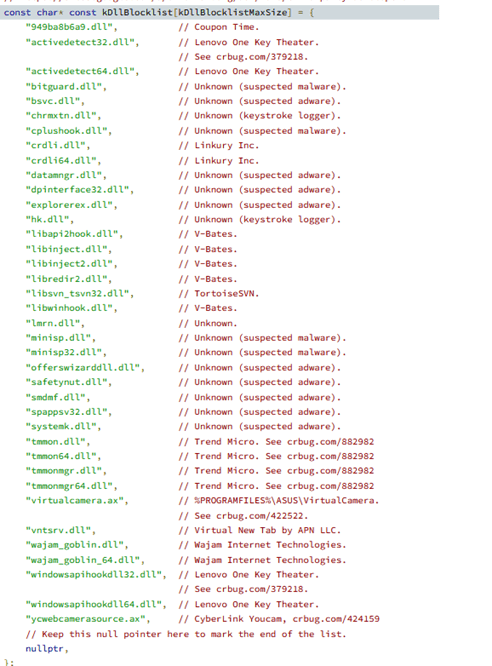
При открытии файла PDF Adobe Acrobat проверяет наличие компонентов 30 различных антивирусов, загруженных в его процесс. При обнаружении такого компонента софт пытается запретить ему сканирование.

Само собой, для корректной работы любого антивируса ему в первую очередь необходим доступ ко всем процессам в системе. Как правило, разработчики добиваются этого с помощью внедрения DLL в запущенный на компьютере софт.

Ранее PDF-файлы не раз фигурировали в кибератаках, когда злоумышленники задействовали их для запуска вредоносной программы. Можно вспомнить хотя бы кейлогер Snake, который использовал документы в формате PDF, в которые был вшит DOCX.

Исследователи из Minerva Labs также привели пример подобного вектора: в секцию “OpenAction“ документа добавляется команда, запускающая PowerShell.

«С марта 2022 года мы наблюдали странное поведение софта Adobe Acrobat Reader, который пытался проверить, компоненты каких антивирусных программ загружены в его процесс», — пишут специалисты.

Приложение интересовалось продуктами от Bitdefender, Avast, Trend Micro, Symantec, Malwarebytes, ESET, «Лаборатории Касперского», F-Secure, Sophos и Emsisoft. Проверка компонентов происходит при помощи библиотеки libcef.dll, относящейся к Chromium Embedded Framework (CEF).


Как отметили исследователи, libcef.dll загружается двумя процессами: AcroCEF.exe и RdrCEF.exe. Дальше идёт проверка значения bBlockDllInjection в ключе реестра SOFTWARE\Adobe\Adobe Acrobat\DC\DLLInjection\ — софт убеждается, что оно установлено на «1».

Если значение совпадает, Adobe Reader будет блокировать инъекцию DLL антивирусов в свой процесс.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru