



В Топ-5 кибермишеней вошли госучреждения, медцентры и медиа

В Топ-5 кибермишеней вошли госучреждения, медцентры и медиа

В Топ-5 кибермишеней вошли госучреждения, медцентры и медиа

Атаки прибавили 15%. В Positive Technologies сравнили последний квартал 2021 и первый 2022 года. В пятерку самых “востребованных” киберпреступниками теперь входят медиаресурсы, а в новых трендах угроз — вайперы.

Эксперты подтверждают рост кибервторжений и связывают их с обострением противостояния в киберпространстве. В этом свежее исследование от Positive Technologies ничем не отличается от других подобных.

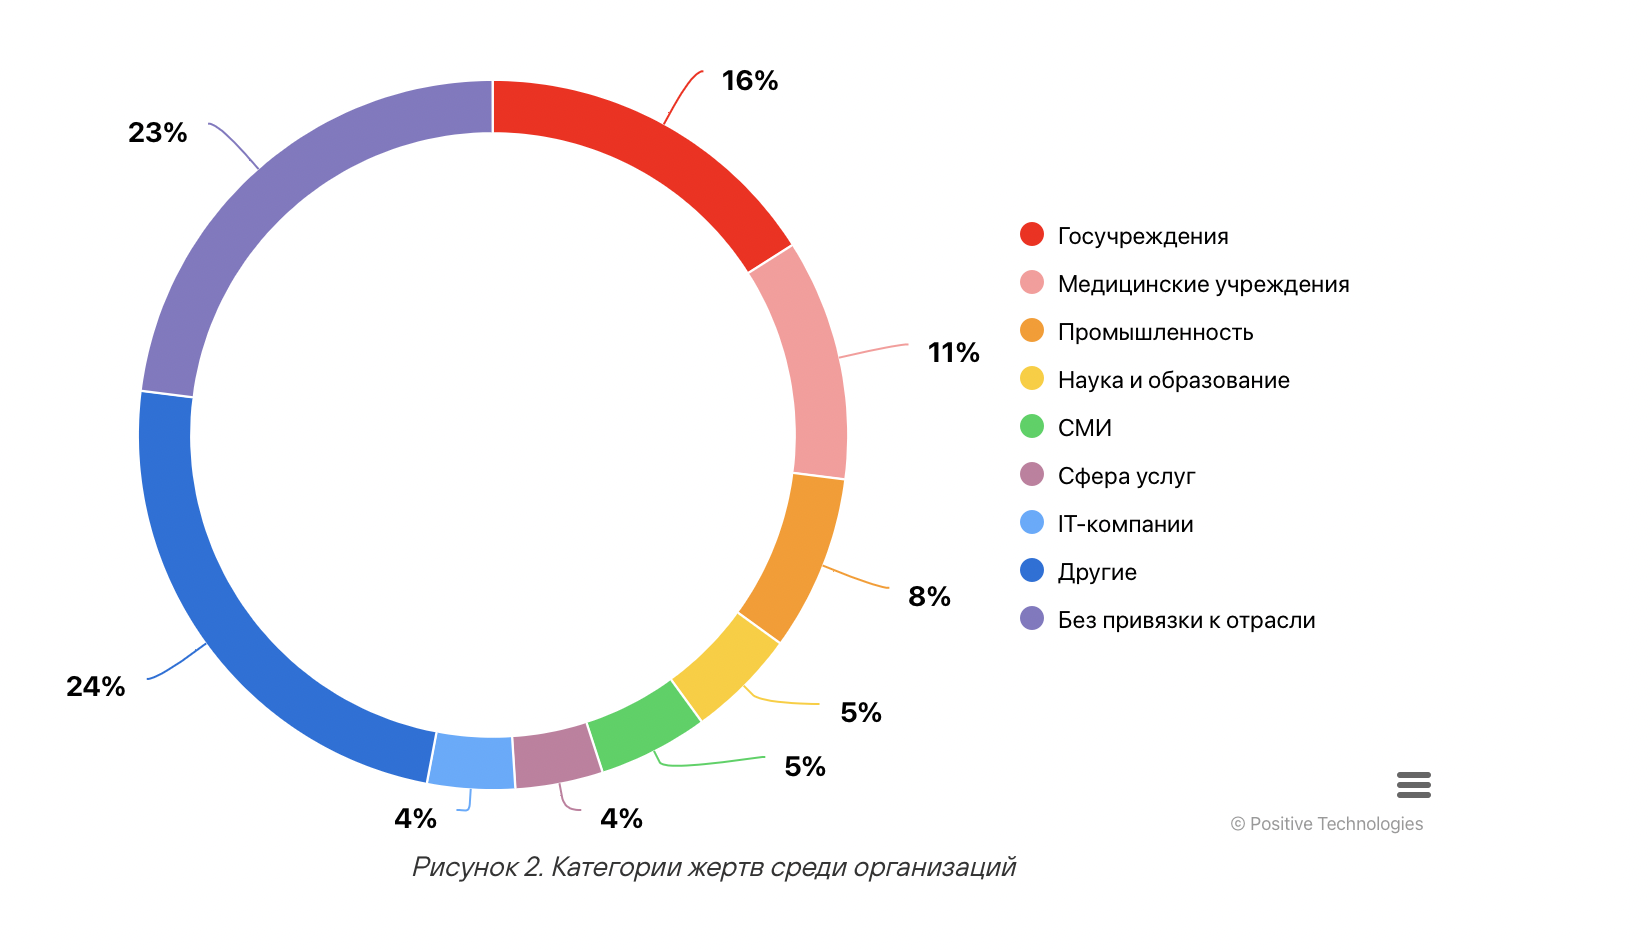
Из нового — изменился “рейтинг” самых атакуемых отраслей. Теперь в ТОП-5 входят медиаресурсы. На них, как и на образовательные площадки, приходится по 5% всех взломов.

Общий список лидеров выглядит так:

  1. Госучреждения — 16%
  2. Медицина — 11%
  3. Промышленность — 8%
  4. Наука и образование — 5%
  5. СМИ — 5%


При этом атаки на государственные сайты с января по март удвоились, если сравнивать их с данными трех последних месяцев прошлого года — 22% против 13%.

Киберпреступник образца 2022 отлично владеет инфостилером — шпионской программой, направленной на кражу информации. Особый интерес представляют учетки VPN-сервисов, которые потом продают в даркнете. Доля шпионского софта в атаках на организации составляет 18%, на частные лица — почти 40%.

Эксперты Positive Technologies отмечают появление вайперов, уничтожающих данные:

“В первом квартале этого года мы наблюдали увеличение количества атак с использованием вайперов — вредоносного ПО для удаления данных: для организаций их доля составляет 3%, а для частных лиц — 2%”, — приводит цифры аналитик исследовательской группы Positive Technologies Екатерина Семыкина.

Среди популярных „очистителей“ данных отмечают WhisperGate, HermeticWiper, IsaacWiper, DoubleZero, CaddyWiper. Есть случаи, когда такие вредоносы имитировали атаку программы-вымогателя. Жертвы даже получали сообщения о выкупе, но ключи дешифрования так никто и не вернул, а данные уничтожили.

Способов распространить вайпер много: HermeticWiper заползает сетевым червём, а DoubleZero содержался в архивах, попавших через целевые фишинговые атаки. В случае с CaddyWiper взломщики уже имели доступ к скомпрометированным сетям организаций.

Напомним, исследование Positive Technologies касается данных за январь-март 2021 года. Весной этого года “ком” атак продолжил расти, а май побил все сезонные антирекорды по утечкам.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru