



Вымогатели-оригиналы продают декриптор в детской метавселенной Roblox

Вымогатели-оригиналы продают декриптор в детской метавселенной Roblox

Вымогатели-оригиналы продают декриптор в детской метавселенной Roblox

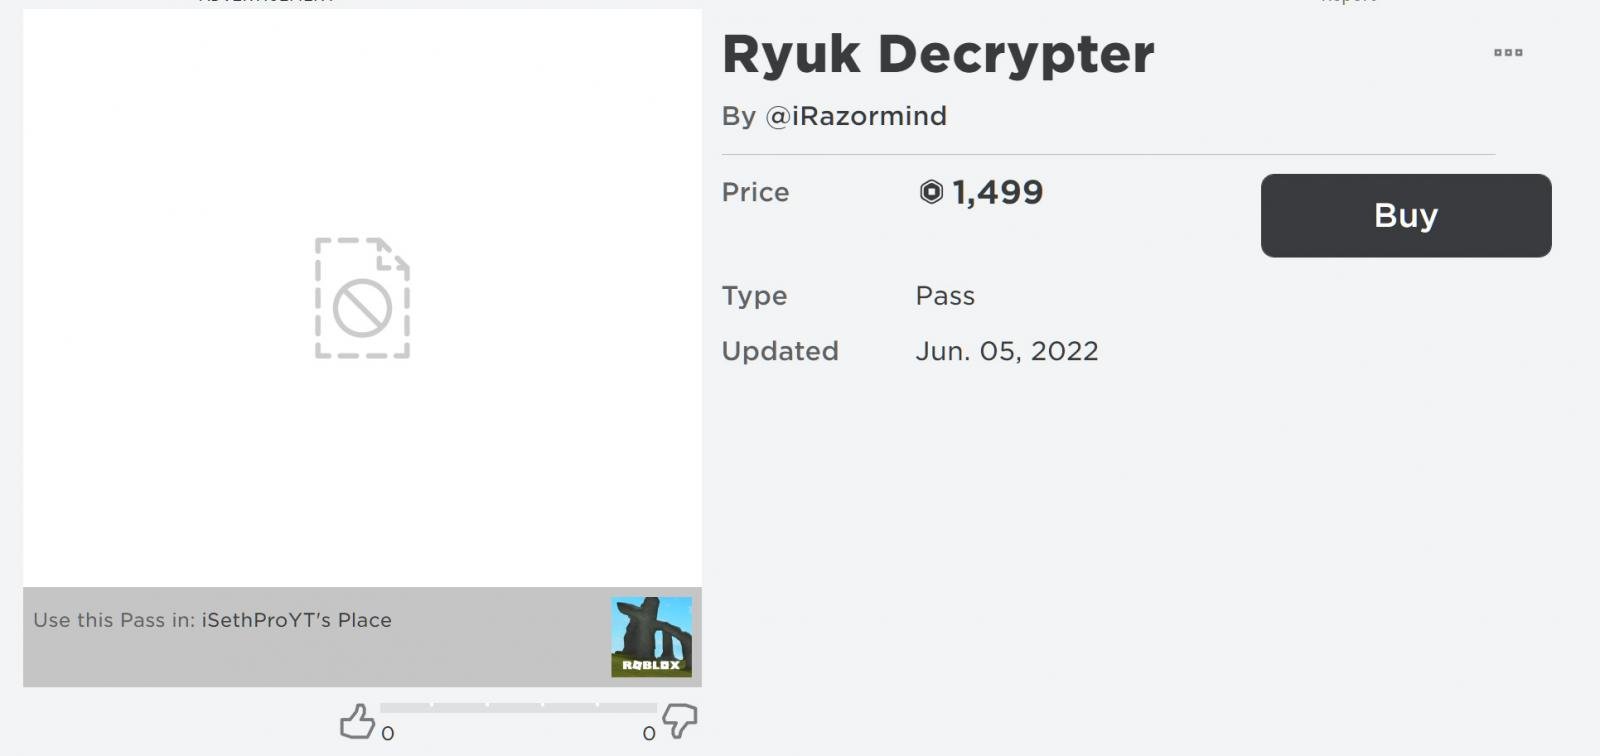
Команда MalwareHunterTeam обнаружила новый образец шифровальщика, созданного с помощью билдера Chaos. Вредонос, именуемый WannaFriendMe, примечателен тем, что в качестве выкупа предлагает приобрести игровой пропуск Roblox за валюту, принятую на этой онлайн-площадке.

Платформа Roblox пользуется большой популярностью у детей, которые получают возможность создавать собственные игры и монетизировать их, продавая абонементы (Game Pass). Такой пропуск, дающий игроку особые льготы и преимущества, можно купить только за внутриигровую валюту, именуемую Robux.


В записке WannaFriendMe с требованием выкупа сказано, что декриптор можно приобрести, купив Game Pass по указанному Roblox-адресу. Покупка возможна лишь при наличии аккаунта на платформе, цена вопроса — 1700 Robux. После этого следует сделать скриншот, подтверждающий выполнение условия, и отослать его вместе с юзернеймом на почту @icloud.com.

Посетив Roblox-страницу, указанную ссылкой, эксперт BleepingComputer обнаружил, что декриптор для псевдо-Ryuk подешевел, а продает его некто iRazormind.


Новоявленный шифровальщик также пытается выдать себя за некогда грозного собрата Ryuk (добавляет расширение .ryuk к файлам), но на самом деле он заимствует код Chaos. Билдер зловредов на основе Chaos уже год продается на подпольном рынке, и неискушенные вирусописатели охотно им пользуются, создавая кастомные варианты — например, Onyx. В прошлом году одна из таких итераций всплыла в атаках на игровое сообщество Minecraft.

Заражение Chaos плохо тем, что уплата выкупа не гарантирует восстановления всех данных. Этот вредонос не умеет шифровать файлы весом более 2 Мбайт, он их перезаписывает так, что вернуть содержимое уже невозможно.

В заключение стоит отметить, что идея использовать Roblox для вымогательства не нова: в прошлом году ее воплотили в жизнь операторы зловреда на основе HiddenTear.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru