



Поисковая выдача пиратского CCleaner Pro в Google распространяет троян

Поисковая выдача пиратского CCleaner Pro в Google распространяет троян

Поисковая выдача пиратского CCleaner Pro в Google распространяет троян

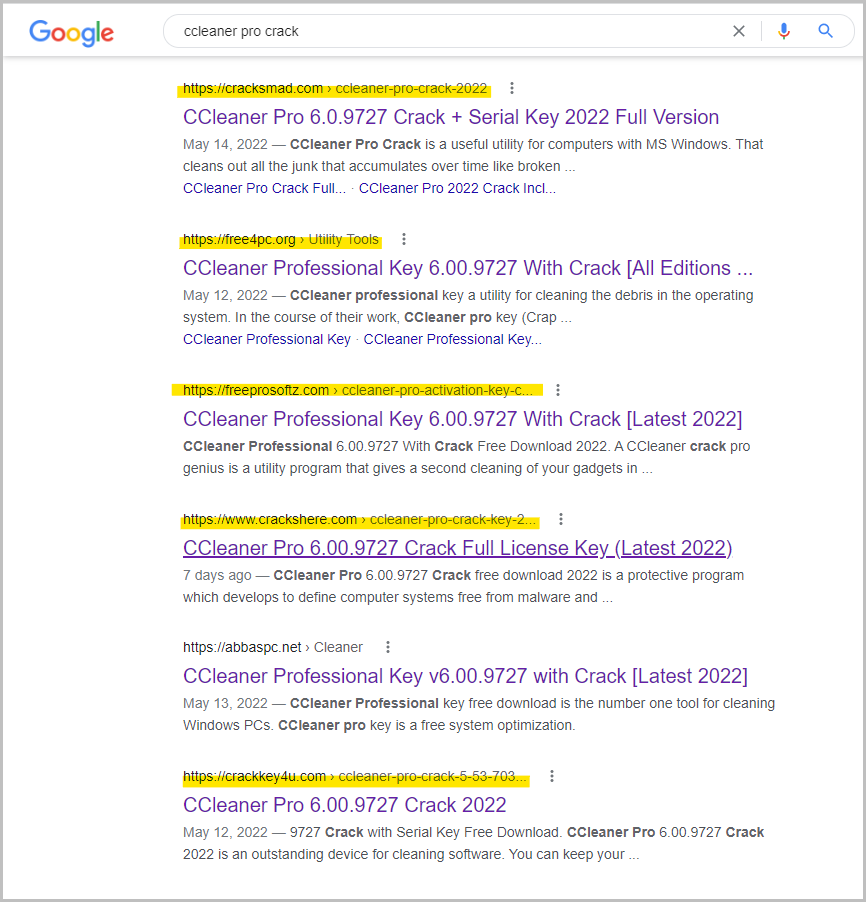
Вредоносная программа, пытающаяся добраться до паролей, данных банковских карт и криптовалютных кошельков, распространяется через поисковую выдачу, рекламирующую пиратскую версию софта CCleaner Pro для Windows.

Специалисты антивирусной компании Avast, анализировавшие эту киберпреступную активность, назвали кампанию “FakeCrack“. В среднем число ежедневных заражений, по статистике исследователей, составляет 10 тысяч.

Данные телеметрии, полученные от клиентов Avast, показали, что большая часть жертв находится во Франции, Бразилии, Индонезии и Индии. Распространяемый вредонос представляет собой программу для кражи персональных данных, которая также может перенаправлять веб-трафик.

Стоящие за FakeCrack киберпреступники используют хорошо известные методы продвижения в поисковой выдаче Google, которые гарантируют, что вредоносные ссылки попадут на первые места. Желающие бесплатно скачать CCleaner Professional пользователи в итоге оказываются на злонамеренных сайтах, которые впаривают им исполняемый файл вредоноса.


Исполняемый файл подаётся в ZIP-архиве и загружается, как правило, с легитимных хостинговых платформ вроде filesend.jp или mediafire.com. Архив защищён простым паролем — «1234», чтобы избежать детектирования антивирусами.

Специалисты Avast отметили восемь разных исполняемых файлов, встречающихся в таких архивах. Два наиболее популярных имени — “setup.exe” и “cracksetup.exe”. Попав в систему, зловред пытается вытащить данные из браузера Google Chrome, среди которых могут быть логины и пароли.

«Атакующие настроили IP-адрес на загрузку вредоносного скрипта Proxy Auto-Configuration (PAC). Каждый раз, когда жертва посещает один из указанных доменов, её трафик перенаправляется на прокси-сервер, находящийся под контролем злоумышленников», — пишет Avast в отчёте.

Эта функциональность добавляется с помощью ключа реестра — HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings. Жертвы могут отключить прокси в настройках Windows, пройдя в раздел « Сеть и Интернет».

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru