


reCAPTCHA по-новому: Google тестирует проверку человека через веб-камеру

reCAPTCHA по-новому: Google тестирует проверку человека через веб-камеру

reCAPTCHA по-новому: Google тестирует проверку человека через веб-камеру

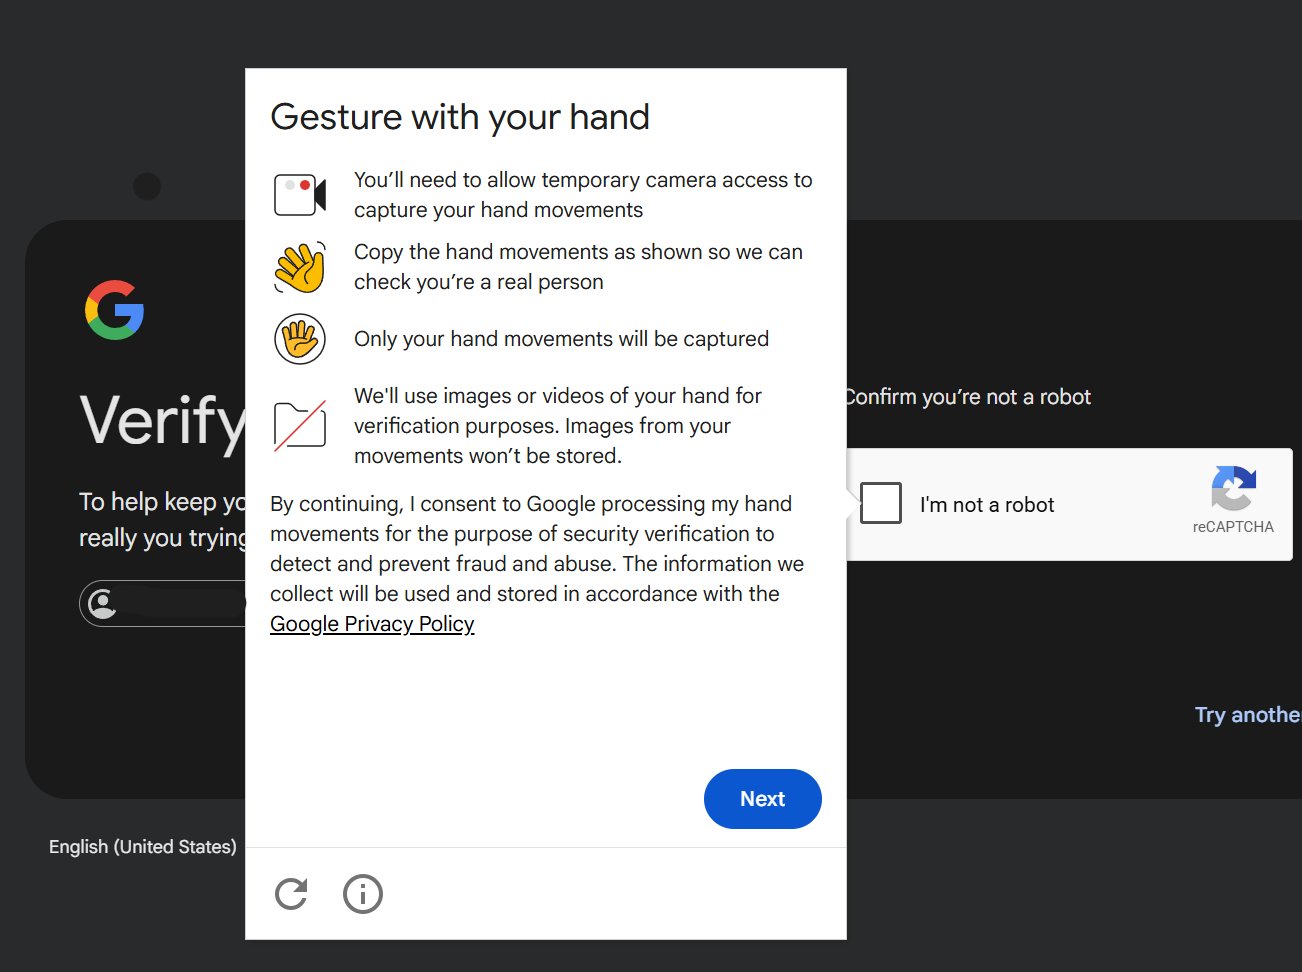
Эпоха бесконечных картинок с автобусами, светофорами и пожарными машинами постепенно подходит к концу. Google начала тестировать новую систему проверки пользователей в reCAPTCHA, которая предлагает с помощью камеры и жестов рукой доказать, что вы человек.

Суть проста: некоторым пользователям предлагается предоставить доступ к камере, после чего система просит выполнить несколько простых движений рукой. Алгоритм анализирует положение суставов и движения кисти, чтобы убедиться, что перед ним живой человек, а не бот.

В Google объясняют, что технология нужна для борьбы с современными ИИ-ботами, которые всё лучше справляются с традиционными CAPTCHA и автоматизируют регистрацию аккаунтов, подбор учётных данных и другие мошеннические операции.

По данным корпорации, система извлекает из короткого видеоролика 21 контрольную точку руки и использует их для проверки. В Google подчёркивают, что аудио не записывается, видео не привязывается к личности пользователя, а сами записи удаляются после завершения проверки.

Однако новинка уже вызвала споры. Критики отмечают, что обычная проверка «Я не робот» постепенно превращается в биометрическую процедуру. Пользователи задаются вопросом: действительно ли для входа на сайт теперь нужно показывать руку в веб-камеру?


Некоторые исследователи также сомневаются в эффективности механизма. В соцсетях уже появились заявления о том, что подобную защиту якобы удалось обойти с помощью виртуальной камеры и ИИ-анимации.

Ситуация выглядит особенно интересно на фоне общего тренда на возрастную верификацию и биометрические проверки в интернете. Всё больше сервисов пытаются отличить живого человека от алгоритма, а методы становятся всё более необычными.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru