


«Аладдин» выпустил Aladdin 2FA без зависимости от App Store и Google Play

«Аладдин» выпустил Aladdin 2FA без зависимости от App Store и Google Play

«Аладдин» выпустил Aladdin 2FA без зависимости от App Store и Google Play

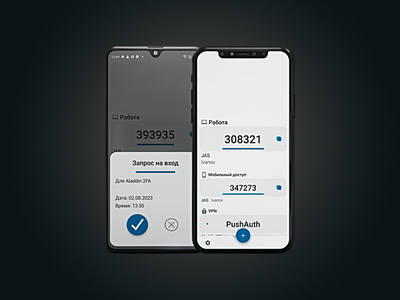
Российская компания «Аладдин» представила новую версию решения для двухфакторной аутентификации Aladdin 2FA, которая работает в формате Progressive Web Application (PWA). Главное новшество — теперь приложение не зависит от зарубежных магазинов приложений вроде App Store и Google Play.

Новый формат расширяет возможности JaCarta Authentication Server (JAS) — корпоративного сервера аутентификации, который используется для организации двухфакторной защиты в информационных системах и бизнес-приложениях.

В компании отмечают, что традиционная схема распространения мобильных приложений через магазины приложений несет определенные риски. Сервис может столкнуться с ограничениями, удалением из каталога или другими внешними факторами, которые влияют на доступность решения для пользователей.

В случае с PWA эти проблемы обходятся стороной. Приложение размещается непосредственно в инфраструктуре заказчика и запускается через веб-браузер. При этом для пользователя всё выглядит привычно: после установки на устройство Aladdin 2FA получает собственную иконку, работает как обычное мобильное приложение и поддерживает стандартные сценарии двухфакторной аутентификации.

Еще одно преимущество — универсальность. Решение работает на смартфонах, планшетах, ноутбуках и автоматизированных рабочих местах независимо от используемой аппаратной платформы.

Особый акцент разработчики делают на полном контроле со стороны организации. Все компоненты системы разворачиваются внутри инфраструктуры заказчика, а обновления распространяются централизованно вместе с серверной частью. Это избавляет ИТ-службы от необходимости публиковать новые версии через сторонние площадки и упрощает администрирование.

По словам менеджера по развитию бизнеса JMS/JAS/JIP компании «Аладдин» Станислава Винарского, новый формат делает двухфакторную аутентификацию по-настоящему независимой. Заказчики могут самостоятельно управлять размещением, обновлением и эксплуатацией решения, не полагаясь на зарубежные сервисы и внешние платформы.

На фоне растущего интереса российских компаний к технологическому суверенитету такой подход выглядит вполне логичным. Если раньше вопрос стоял в том, каким приложением пользоваться для двухфакторной аутентификации, то теперь всё чаще возникает другой: как сделать так, чтобы доступ к этому приложению не зависел от решений иностранных площадок.

Хакеры надели маски ChatGPT и DeepSeek для атак на российские сайты

Злоумышленники маскируют вредоносные запросы к веб-приложениям российских компаний под трафик популярных ИИ-ассистентов. По данным Solar WAF, в ход пошли имена DeepSeek, ChatGPT, Perplexity, Claude и Grok. Для маскировки атакующие подменяют HTTP-заголовок User-Agent, по которому сервер определяет обращающееся к нему приложение.

В запросах указывались значения DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot. Однако за громкими названиями скрывались сканирование уязвимостей и попытки атак.

Первые подобные обращения специалисты зафиксировали 12 августа 2026 года под видом DeepSeekBot. С 27 августа к маскараду присоединились остальные ассистенты. В июне и июле трафика с такими идентификаторами в анализируемой выборке Solar WAF не наблюдалось.

Главный расчёт злоумышленников строится на доверии. Владельцы сайтов всё чаще воспринимают ИИ-агентов как источник клиентов, лидов и полезного трафика, поэтому могут применять к ним менее строгие правила. Проблема в том, что User-Agent не является удостоверением личности: написать там ChatGPT-User способен кто угодно.

Согласно данным «Солара», в 53% выявленных случаев злоумышленники пытались проводить DNS Rebinding, способный заставить систему обращаться к внутренним ресурсам. Ещё 12% запросов были связаны с попытками утечки данных, 4% — с Path Traversal для доступа к файлам за пределами разрешённых каталогов. Остальные 31% включали другие техники, в том числе старые добрые SQL-инъекции.

Эксперты прогнозируют дальнейшее усложнение атак с применением ИИ, включая уникальные сценарии, которые могут не распознаваться сигнатурами.

RSS: Новости на портале Anti-Malware.ru