



Emotet теперь крадёт данные банковских карт из Google Chrome

Emotet теперь крадёт данные банковских карт из Google Chrome

Emotet теперь крадёт данные банковских карт из Google Chrome

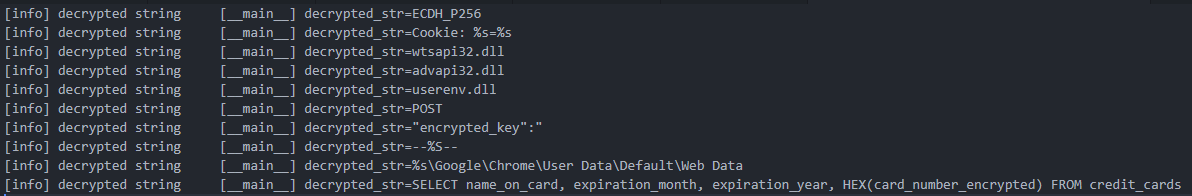
Операторы ботнета Emotet теперь крадут данные банковских карт пользователей, сохранённых в браузере Google Chrome. Для этого авторы вредоноса разработали специальный модуль, которым оснастили последние версии своего детища.

Зловред собирает имена держателей карт, сроки действия и номера, после чего отправляет всю полученную информацию на командный сервер, находящийся под контролем киберпреступников.

Команда Proofpoint Threat Insights, наблюдавшая за атаками ботнета, отметила, что её удивила сознательная привязка именно к браузеру Google Chrome. Кстати, интересно, что в апреле Emotet начал атаковать 64-битные системы. Примерно в то же время троян стал использовать файлы-ярлыки в Windows (.LNK).


Напомним, что за распространением Emotet стоит киберпреступная группировка TA542 (другое имя — Mummy Spider). Вредонос позволяет злоумышленникам красть данные жертв, проводить разведку в корпоративных сетях и двигаться латерально. В конце января 2021 года Emotet потерял C2-серверы в результате трансграничной операции.

Уже к ноябрю ботнет ожил и попытался встать на рельсы с помощью TrickBot.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru