



Хакеры сбросили индексы 1200 баз данных Elasticsearch и требуют выкуп

Хакеры сбросили индексы 1200 баз данных Elasticsearch и требуют выкуп

Хакеры сбросили индексы 1200 баз данных Elasticsearch и требуют выкуп

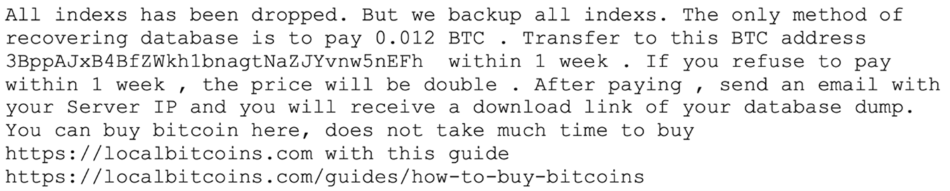
Эксперты Secureworks (входит в состав Dell Technologies) выявили масштабную вымогательскую кампанию. Злоумышленники получают доступ к плохо защищенным серверам Elasticsearch и заменяют данные в каталоге запиской с требованием выкупа.

Наблюдатели насчитали более 1200 баз данных, уже взятых в заложники, и свыше 450 уникальных предложений заплатить выкуп — суммарно $280 тыс. в биткоинах. Выбранный хакерами способ вымогательства пока не принес успеха: оба используемых Bitcoin-кошелька пока пусты.

Исследователи выявили также четыре email-адреса, предоставляемых жертвам в качестве контактных данных. Текст записки с требованием выкупа (read_me_to_recover_database) во всех случаях сохраняется в поле message индекса, а контактные адреса — в поле email.


Не исключено, что злоумышленники используют какой-то скрипт для автоматизации взлома и порчи каталогов. Вывод данных в этом случае эксперты считают маловероятным: хранение бэкапа для тысячи с лишним баз Elasticsearch было бы слишком затратным, поэтому надежда на возврат потерь через выкуп ничтожна.

Количество жертв вымогательства определить не удалось, так как почти все атакованные базы данных хостятся в сетях облачных провайдеров.

Исследователи не преминули отметить, что текущая киберкампания еще раз показала, насколько рискуют те, кто подключает серверы базы данных к интернету, не уделяя внимания настройкам и защите. К сожалению, такие ошибки, грозящие утечками, нередки, и хакеры охотно пользуются этим, проводя массовые атаки на MongoDB, Elasticsearch, Hadoop, в том числе с целью вымогательства.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru