



Пользователей Windows через почту атакует шпионское трио

Пользователей Windows через почту атакует шпионское трио

Пользователей Windows через почту атакует шпионское трио

Эксперты Fortinet опубликовали подробный разбор недавней спам-кампании, целью которой являлся засев RAT-шпионов для Windows. При открытии документа Excel на машину жертвы загружались сразу три бесфайловых зловреда: Pandora hVCN, BitRAT и AveMaria, он же Warzone RAT.

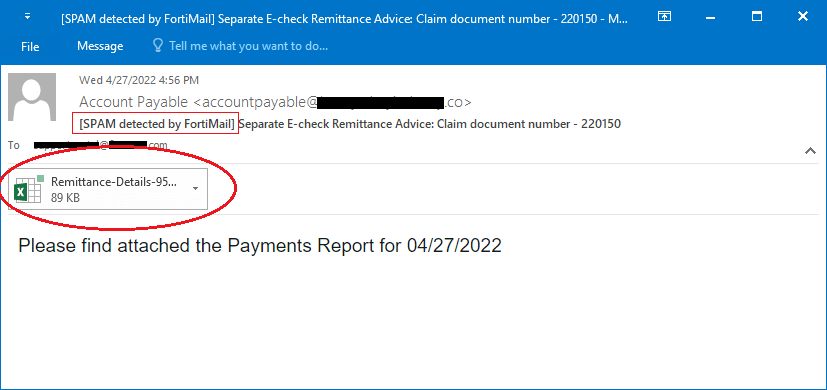
Поддельные письма оформлены как уведомление о проведенных платежах и содержат вложение в формате .xlam с вредоносным макросом. Если при открытии файла получатель проигнорирует предупреждение Microsoft Excel и разрешит запуск активного контента, на компьютер со стороннего сервера загрузится файл HTML с обфусцированным JavaScript кодом.


Цепочка заражения также предполагает использование PowerShell для доставки целевой полезной нагрузки — файла mainpw.dll весом 7,58 Мбайт с PowerShell-кодом, разделенным на три сегмента. Загрузка содержимого каждого из них в оперативную память осуществляется одинаково — по методу process hollowing.

Троян AveMaria обладает широким набором функций; он умеет отыскивать файлы по выбору, воровать данные из браузеров, почтовых клиентов и менеджеров паролей, регистрировать клавиатурный ввод, загружать и запускать дополнительный файлы. С его помощью можно получить доступ к зараженному устройству по RDP, через VPN или удаленный шелл, повысить привилегии в системе, перехватить управление веб-камерой.

Инструмент удаленного администрирования Pandora hVCN написан на C# и является коммерческим продуктом. Он обладает функциями, позволяющими похищать учетные данные из Chrome, Microsoft Edge, Firefox, Outlook, Foxmail и других популярных продуктов, а также поддерживает команды, необходимые для удаленного управления устройством — такие как запуск процесса, создание снимка экрана, имитация нажатия клавиш, перемещение курсора по экрану.

Вредонос BitRAT активно продвигается на хакерских форумах и теневых торговых площадках. Набор его функций весьма разнообразен; троян умеет открывать доступ к системе по RDP и через SOCKS-прокси, воровать информацию из браузеров и буфера обмена, регистрировать клавиатурный ввод, получать доступ к веб-камере и микрофону, генерировать DDoS-поток, загружать и запускать криптомайнер (XMRig).

Подпишитесь на новости

Gartner: к 2028 году ИИ-кодинг станет дороже зарплаты разработчика

ИИ пишет код, а счёт за его работу начинает кусаться. По прогнозу Gartner, к 2028 году расходы на разработку с использованием больших языковых моделей обгонят среднюю зарплату программиста. Причины — рост потребления токенов и переход поставщиков к оплате по фактическому использованию.

Токены — единицы данных, которые обрабатывает модель. Чем активнее работают агенты и чем больше информации им передают, тем выше расходы.

Фиксированная подписка уступает место тарификации, при которой бюджет предсказать гораздо сложнее.

По оценке аналитика Gartner Нитиша Тьяги, разработчики обычно оптимизируют скорость и удобство работы. Дисциплина расходов сама собой не появится: без контроля затраты способны расти быстрее продуктивности.

Масла в огонь подливают чрезмерная автономность агентов, раздутый контекст и отсутствие регулярного разбора дорогих задач. А встроенные инструменты оптимизации расходов у поставщиков пока недостаточно зрелые.

Gartner рекомендует заранее определять, какие задачи поручать ИИ и сколько самостоятельности ему давать. Простую работу стоит направлять небольшим дешёвым моделям, сложную — более мощным. Контекст нужно очищать от лишнего, потребление токенов, а перерасход разбирать на ретроспективах.

RSS: Новости на портале Anti-Malware.ru