



Шифровальщик Magniber начал маскироваться под обновление Windows 11

Шифровальщик Magniber начал маскироваться под обновление Windows 11

Шифровальщик Magniber начал маскироваться под обновление Windows 11

В конце апреля эксперты Qihoo 360 Technology зафиксировали новую волну атак, нацеленных на засев Magniber; злоумышленники предлагали владельцам Windows 10 совершить апгрейд. Спустя месяц появились вредоносные пакеты, развивающие эту легенду: шифровальщик начал атаковать Windows 11 под видом обновления для этой ОС.

По свидетельству Qihoo 360, способы распространения Magniber остались прежними. Его раздают с различных форумов, пиратских и порносайтов через ссылки на сторонние сетевые диски. Изменились только имена вредоносных файлов; теперь они называются win10-11_system_upgrade_software.msi, иногда — covid.warning.readme.xxxxxxxx.msi.

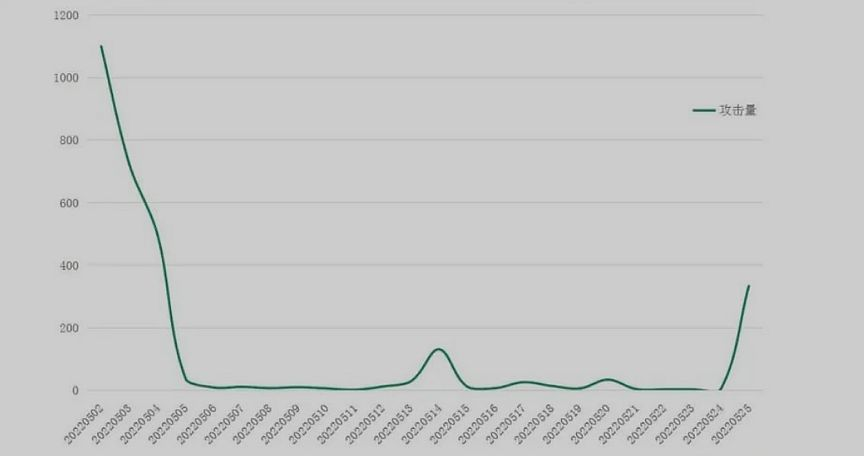
Динамика атак шифровальщика в мае в версии китайских специалистов по ИБ выглядит следующим образом:


Анализ новейших семплов показал, что сама вредоносная программа почти не изменилась. Она по-прежнему способна заражать разные версии Windows, а используемый метод шифрования (AES + RSA-2048) оставляет мало надежды на создание бесплатного декриптора.

К зашифрованным файлам Magniber добавляет расширение — случайный набор символов. Для каждой жертвы в сети Tor создается отдельная страница. Если выкуп не уплачен в назначенный срок, onion-ссылка деактивируется. Тем, кто совершит платеж в течение пяти дней, предлагаются скидки — с них возьмут только 0,09 биткоина (около $2850 по текущему курсу); по истечении этого срока сумма удваивается.

В конце прошлого года распространители Magniber внедряли его через уязвимости в Internet Explorer. В январе они вооружились эксплойтами для Microsoft Edge и Google Chrome и выдавали зловреда за приложение для браузера, используя файлы .appx с действующим сертификатом.

Подпишитесь на новости

Ideco присвоила ARinteg статус золотого партнёра за совместные проекты

Системный интегратор ARinteg получил статус «Золотой партнёр Ideco» по итогам совместных проектов в области сетевой безопасности. Компании связывают присвоение статуса с объёмом выполненных проектов и компетенциями технической и коммерческой команд интегратора.

В рамках сотрудничества ARinteg поставляет и внедряет межсетевой экран нового поколения Ideco NGFW Novum.

Решение предназначено для защиты сетевого периметра и организации безопасного удалённого доступа. Ещё одно направление совместной работы — переход заказчиков с зарубежных NGFW на продукт Ideco.

Коммерческий директор ARinteg Дмитрий Слободенюк сообщил, что новый статус расширяет возможности интегратора в совместных проектах. Компания рассчитывает предоставлять заказчикам более полную поддержку на всех этапах внедрения: от пилотирования до ввода в эксплуатацию.

Руководитель отдела по работе с партнёрами Ideco Сергей Маркин отметил техническую экспертизу ARinteg. По его словам, вендор заинтересован в партнёрах, способных выполнять масштабные проекты на базе Ideco NGFW в условиях импортозамещения и распространения гибридных инфраструктур.

RSS: Новости на портале Anti-Malware.ru