



Шифровальщик-билдер Chaos научился обходить стороной враждебные страны

Шифровальщик-билдер Chaos научился обходить стороной враждебные страны

Шифровальщик-билдер Chaos научился обходить стороной враждебные страны

На хакерских форумах рекламируется Yashma — шестая по счету версия билдера Chaos, предназначенного для создания Windows-шифровальщиков. В BlackBerry проанализировали образец, найденный в дикой природе, и обнаружили пару усовершенствований: способность прекращать исполнение, когда жертва использует язык из списка исключений, и завершать процессы, мешающие выполнению основной задачи.

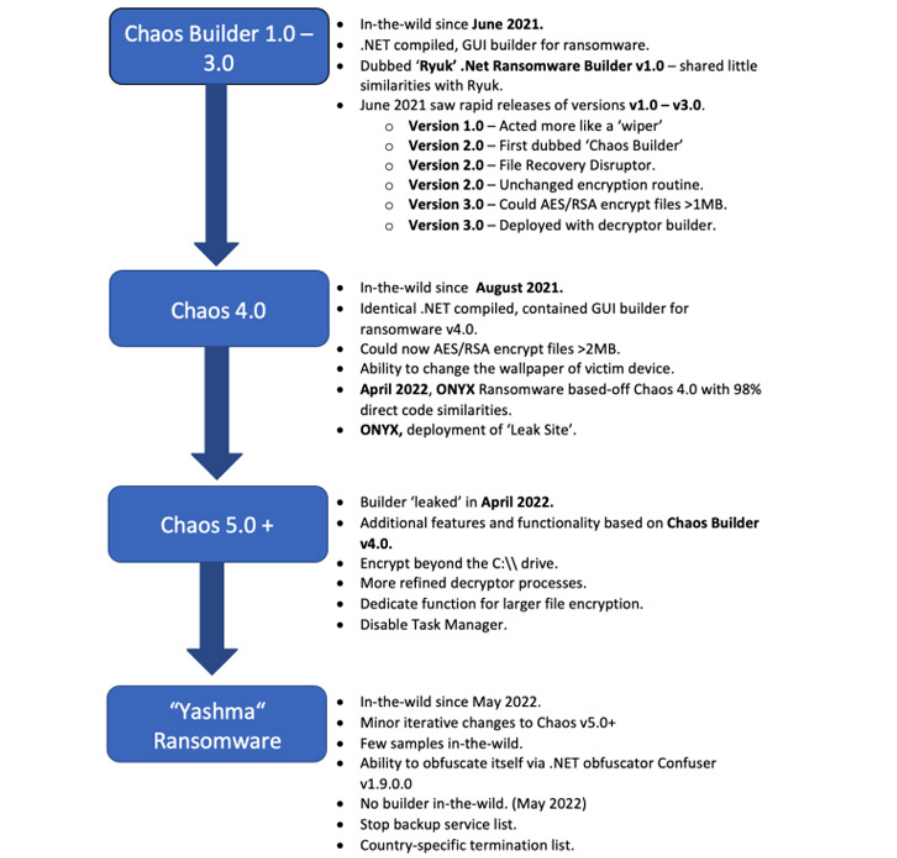
Вредоносная программа-конструктор Chaos объявилась на хакерских форумах в июне прошлого года. Ее позиционировали как NET-версию Ryuk, притом безосновательно. Создаваемые с помощью билдера зловреды лишь необратимо портили файлы жертвы, перезаписывая содержимое рандомизированной строкой Base64, тогда как Ryuk по-настоящему шифровал их, используя AES и RSA.

Похожая возможность появилась в Chaos только с выпуском третьей версии — но с ограничениями. Шифрованию подвергались только файлы весом менее 1 Мбайт, остальные преобразовывались прежним способом и восстановлению не подлежали.

В версии 4.0 порог шифрования был повышен до 2 Мбайт. Релиз взяли на вооружение вымогатели, которые впоследствии получили известность атаками Onyx. В Chaos 5.0 вирусописатели попытались решить проблему с лимитами на размеры файлов.

По всей видимости, им это удалось: шестая итерация (Yashma), по словам BlackBerry, почти идентична пятой. Помимо ребрендинга в этом выпуске замечена пара функциональных изменений: возможность откатывать шифрование на машинах с нежелательным местоположением (определяется по языку, заданному на зараженном устройстве) и принудительно завершать процессы, ассоциируемые с антивирусом, службой RDP или софтом для хранения данных и создания бэкапа.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru