



Шифровальщик-билдер Chaos научился обходить стороной враждебные страны

Шифровальщик-билдер Chaos научился обходить стороной враждебные страны

Шифровальщик-билдер Chaos научился обходить стороной враждебные страны

На хакерских форумах рекламируется Yashma — шестая по счету версия билдера Chaos, предназначенного для создания Windows-шифровальщиков. В BlackBerry проанализировали образец, найденный в дикой природе, и обнаружили пару усовершенствований: способность прекращать исполнение, когда жертва использует язык из списка исключений, и завершать процессы, мешающие выполнению основной задачи.

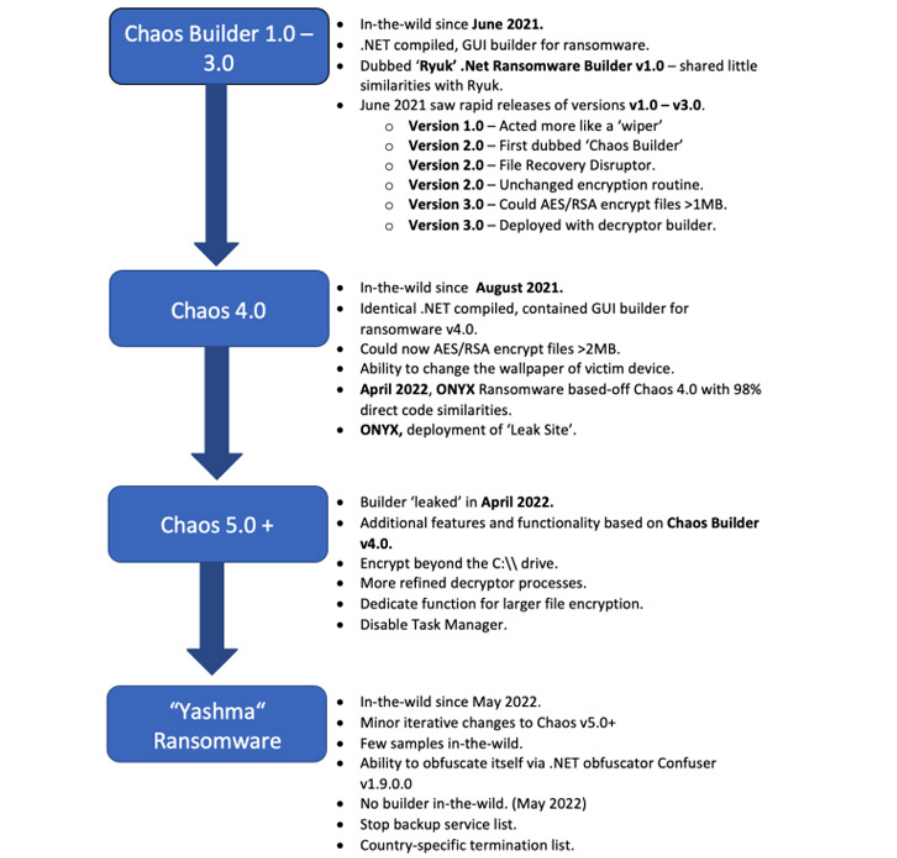
Вредоносная программа-конструктор Chaos объявилась на хакерских форумах в июне прошлого года. Ее позиционировали как NET-версию Ryuk, притом безосновательно. Создаваемые с помощью билдера зловреды лишь необратимо портили файлы жертвы, перезаписывая содержимое рандомизированной строкой Base64, тогда как Ryuk по-настоящему шифровал их, используя AES и RSA.

Похожая возможность появилась в Chaos только с выпуском третьей версии — но с ограничениями. Шифрованию подвергались только файлы весом менее 1 Мбайт, остальные преобразовывались прежним способом и восстановлению не подлежали.

В версии 4.0 порог шифрования был повышен до 2 Мбайт. Релиз взяли на вооружение вымогатели, которые впоследствии получили известность атаками Onyx. В Chaos 5.0 вирусописатели попытались решить проблему с лимитами на размеры файлов.

По всей видимости, им это удалось: шестая итерация (Yashma), по словам BlackBerry, почти идентична пятой. Помимо ребрендинга в этом выпуске замечена пара функциональных изменений: возможность откатывать шифрование на машинах с нежелательным местоположением (определяется по языку, заданному на зараженном устройстве) и принудительно завершать процессы, ассоциируемые с антивирусом, службой RDP или софтом для хранения данных и создания бэкапа.

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru