



Критическая уязвимость в файрволах Zyxel ставит под удар 16 000 девайсов

Критическая уязвимость в файрволах Zyxel ставит под удар 16 000 девайсов

Критическая уязвимость в файрволах Zyxel ставит под удар 16 000 девайсов

В админ-интерфейсе межсетевых экранов Zyxel объявилась новая уязвимость, позволяющая удаленно и без аутентификации выполнить на устройстве сторонний код. Вендор негласно закрыл опасную дыру, а обнародовал этот факт только спустя две недели.

Уязвимость CVE-2022-30525 (9,8 балла CVSS) обнаружил в прошлом месяце исследователь из Rapid7. Получив отчет, Zyxel подтвердила наличие проблемы и 28 апреля выпустила патчи, не уведомив об этом автора находки. Соответствующий бюллетень безопасности был опубликован вчера, 12 мая, после согласования сроков раскрытия информации.

Согласно этому документу, новая неприятная находка классифицируется как внедрение команд с использованием CGI-интерфейса. Причина появления проблемы указана в блог-записи Rapid7 — отсутствие санации данных, вводимых пользователем, который при авторизации может проставить имя как nobody, аноним.

Уязвимая функциональность вызывается при подаче команды setWanPortSt; в результате злоумышленник получает возможность провести инъекцию, используя параметр mtu или data, и открыть обратный шелл. В Rapid7 создали PoC-эксплойт, который уже включен как модуль в состав фреймворка Metasploit.

Уязвимости подвержены продукты Zyxel, поддерживающие Zero Touch Provisioning (ZTP) — автонастройку параметров:

  • USG FLEX 100, 100W, 200, 500, 700;
  • USG FLEX 50(W) / USG20(W)-VPN;
  • все модели линейки ATP;
  • все файрволы с функциями VPN.

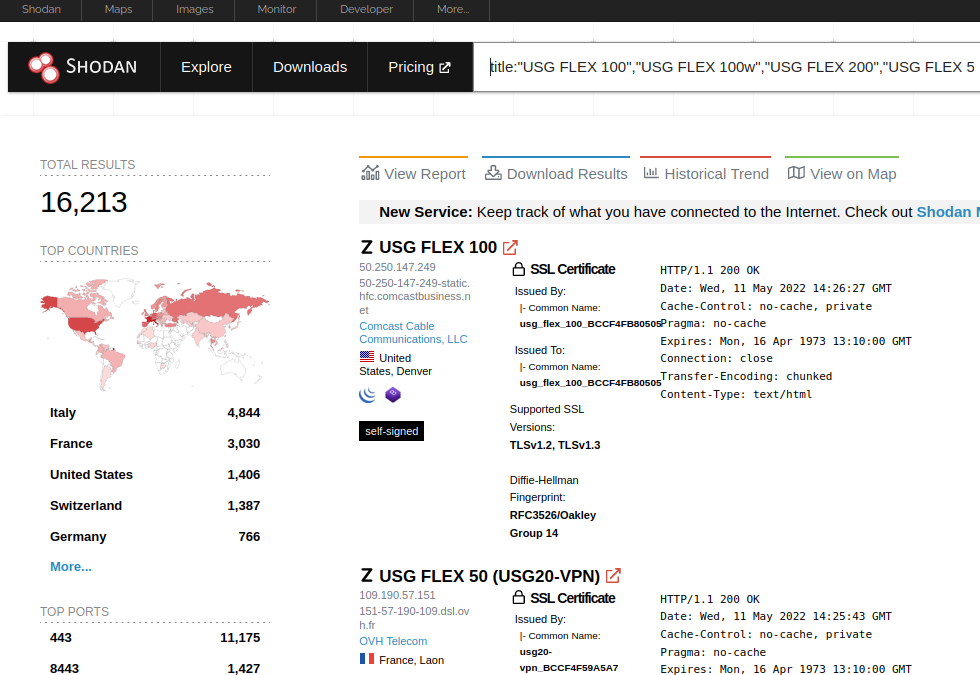
Патч включен в обновление прошивки ZLD V5.30, которое пользователям настоятельно рекомендуется установить. Поиск по Shodan, проведенный в Rapid7, выявил свыше 16 тыс. уязвимых устройств Zyxel, доступных из интернета.


Это уже вторая критическая уязвимость в файрволах, которую производителю пришлось устранять за последние два месяца. В конце марта вышли новые прошивки, закрывшие возможность получения админ-доступа к таким устройствам в обход аутентификации (CVE-2022-0342).

Подпишитесь на новости

В Госдуме предложили отмечать участие ИИ в медицинских заключениях

Нейросеть помогла разобрать снимок или результаты обследования? Пациент должен об этом знать. Депутат Госдумы Борис Чернышов предложил обязать медорганизации сообщать об использовании ИИ при анализе медицинских данных. Обращение направлено главе Минздрава Михаилу Мурашко.

Как сообщает ТАСС, если алгоритм участвовал в анализе медицинских изображений, результатов исследований или других данных для диагностики, в бумажном либо электронном документе должна появиться соответствующая отметка.

В ней предлагается указывать, что при анализе применялся искусственный интеллект, а итоговое медицинское заключение принял медицинский работник. Так пациент сможет увидеть, где врачу помогала нейросеть.

При этом собирать отдельное согласие на каждое применение ИИ Чернышов не предлагает. По его мнению, уведомление должно давать человеку информацию и обходиться без дополнительной бюрократии для клиник.

Депутат считает, что внедрение ИИ в здравоохранение нужно поддерживать: такие системы помогают анализировать большие объёмы данных и выявлять патологии. Но пациент вправе понимать, как получен результат его обследования.

Однако стоит учитывать, что пока это просто обращение к министру. Новую обязанность для медорганизаций ещё не установили.

RSS: Новости на портале Anti-Malware.ru