



Хакеры украли 1,3 миллиона на старой конференции Илона Маска про крипту

Хакеры украли 1,3 миллиона на старой конференции Илона Маска про крипту

Хакеры украли 1,3 миллиона на старой конференции Илона Маска про крипту

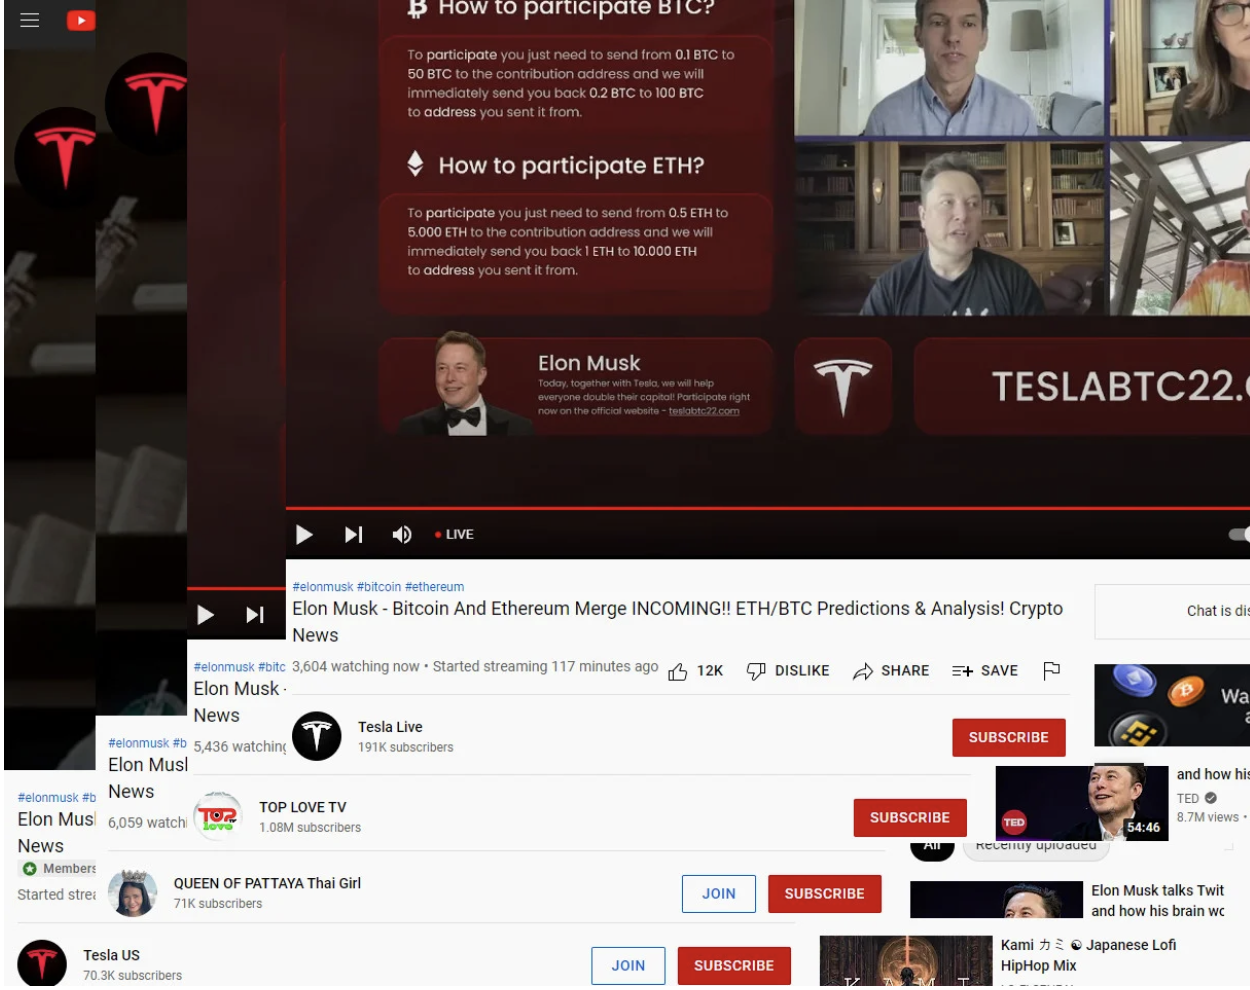
Цыганский трюк “удвой свои сбережения” жив и прекрасно себя чувствует. Специалисты антивируса McAfee обратили внимание на видеоролики, в которых Илон Маск агитирует перевести криптовалюту на чужой кошелек.

Для манипуляции преступники используют конференцию инвестиционного холдинга Ark Invest «The ₿ Word» годичной давности. На стриме Илон Макс, Джек Дорси и Кэти Вуд рассуждают о рынке криптовалюты. На этот крючок хакеры и сажают доверчивых вкладчиков.

Ссылки на мошеннические сайты вмонтированы заставками в исходное видео конференции.

В McAfee нашли три десятка подобных сайтов. Только за 5 мая киберпреступники “увели” 280 тыс. долларов. Общая сумма переводов к моменту публикации превышает 1,3 миллиона.

Для убедительности хакеры используют домены с подходящим набором триггерных слов и комбинаций: Tesla, Elon Musk, Ark Invest. 

На YouTube больше десятка сомнительных каналов, опирающихся на популярный стрим миллиардеров о криптовалюте, на них от ста тысяч до миллиона подписчиков. Скорее всего, просмотры были накручены или угнаны вместе с каналом.


YouTube каждый день удаляет подобный контент, но хакеры снова множат скимминговые каналы и сайты. Схема жизнеспособна еще и потому, что сами владельцы криптокошельков слишком доверчивы и готовы на любые авантюры в поисках новых решений увеличить капитал.

Сам Ark Invest открестился от причастности к махинациям еще 3 недели назад, закрепив предупреждение о хакерах на официальном YouTube-канале фонда:

“Ark Invest осведомлены о мошенниках и заявляют, что YouTube-каналы, маскирующиеся под фонд, не имеют к нему никакого отношения. Ark никогда не использовали YouTube или другие соцсети для вымогательства, в том числе в криптовалюте”.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru