



CloudFlare отразила мощную HTTPS DDoS — 15 млн запросов в секунду

CloudFlare отразила мощную HTTPS DDoS — 15 млн запросов в секунду

CloudFlare отразила мощную HTTPS DDoS — 15 млн запросов в секунду

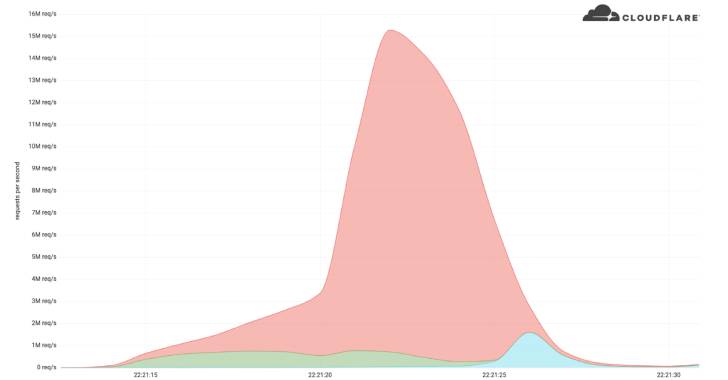
Cloudflare столкнулась с очень мощной DDoS-атакой, которая в пике достигала 15,3 млн запросов в секунду. По словам специалистов компании, эта атака стала одной из самых серьёзных DDoS, зарегистрированных на сегодняшний день.

«DDoS-атаки HTTPS — самые требовательные по части задействованных ресурсов, поскольку злоумышленникам нужно работать с зашифрованным соединением TLS. Таким образом, киберпреступнику сложнее запустить атаку, но и жертве сложнее её отбить», — комментируют киберкампанию представители Cloudflare.

В компании отказались называть имя клиента, столкнувшегося с рекордной DDoS, однако известно, что сама продолжительность атаки была невелика — менее 15 секунд. Как правило, в таких кампаниях не обходится без участия ботнета, заваливающего сеть жертвы вредоносным трафиком.


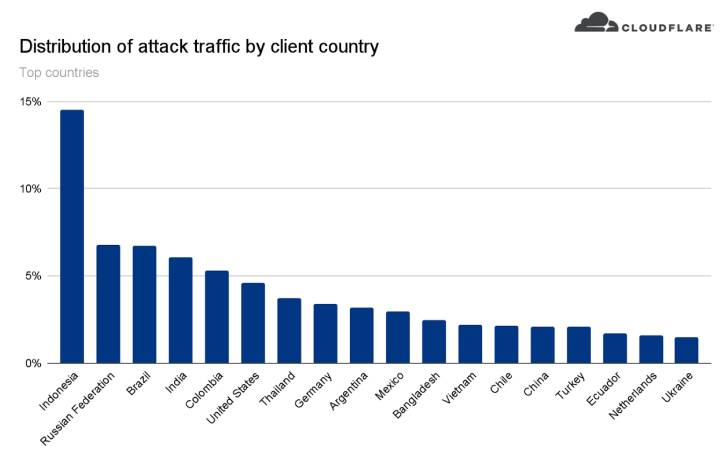
Как выяснили эксперты Cloudflare, данная DDoS-атака проводилась с классического ботнета, включающего около 6 тысяч скомпрометированных устройств. 15% зафиксированного трафика шли из Индонезии, после которой идут Россия, Бразилия, Индия, Колумбия и США.


К слову, DDoS в последнее время постоянно бьют рекорды. Например, в октябре Microsoft сообщала о DDoS-атаке мощностью 2,4 Tbps. А в январе техногигант уже рассказал об отражении новой рекордно мощной DDoS — 3,47 Tbps.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru