



Microsoft нашла в Linux две дыры, позволяющие запустить root-бэкдор

Microsoft нашла в Linux две дыры, позволяющие запустить root-бэкдор

Microsoft нашла в Linux две дыры, позволяющие запустить root-бэкдор

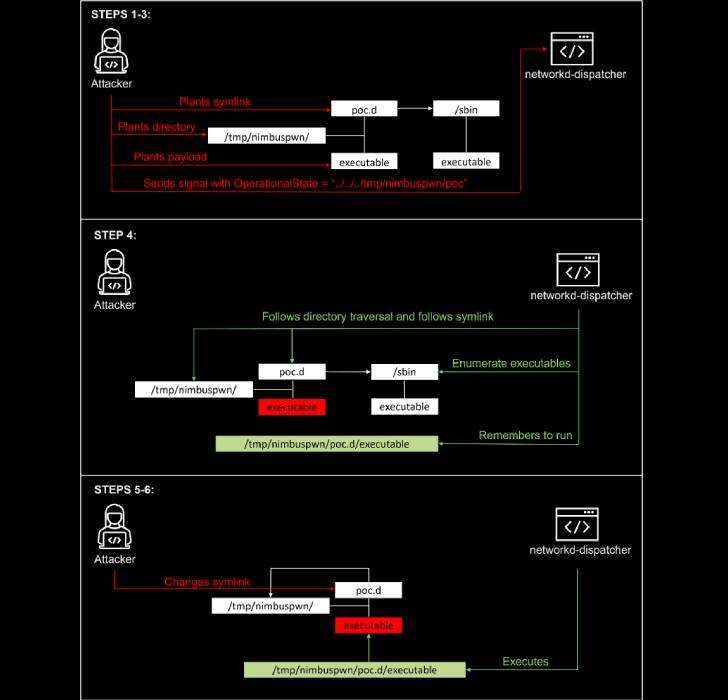
Microsoft на этой неделе выявила две уязвимости в операционной системе Linux, позволяющие условному атакующему повысить права. Проблемы в безопасности, которые можно эксплуатировать в связке, объединили под общим именем «Nimbuspwn».

Согласно описанию специалистов из Microsoft, злоумышленники могут использовать обнаруженные бреши для установки бэкдоров с правами root, а также осуществлять другие вредоносные действия через возможность выполнения кода.

Как отмечается в отчёте Microsoft 365 Defender Research, уязвимости получили идентификаторы CVE-2022-29799 и CVE-2022-29800. Киберпреступники могут также использовать их в атаках программ-вымогателей.

Корень проблемы кроется в компоненте systemd под названием networkd-dispatcher, который предназначен для отправки уведомлений об изменении сетевого статуса.


В частности, баги описываются как возможность обхода директории (directory traversal — CVE-2022-29799) и состояние гонки (CVE-2022-29800). В случае успешной эксплуатации злоумышленник может получить контроль над службой D-Bus и установить бэкдор на скомпрометированную конечную точку.

Пользователям networkd-dispatcher настоятельно рекомендуют обновить свои установки до последних версий, чтобы избавиться от рисков эксплуатации дыры.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru