



Рекорд эксплуатации 0-day в 2021 году достался Китаю, второе место — Россия

Рекорд эксплуатации 0-day в 2021 году достался Китаю, второе место — Россия

Рекорд эксплуатации 0-day в 2021 году достался Китаю, второе место — Россия

Исследователи в области кибербезопасности из компании Mandiant проанализировали случаи эксплуатации уязвимостей нулевого дня (0-day) за 2021 год и пришли к выводу, что в большинстве случаев за этими атаками стояли китайские киберпреступники.

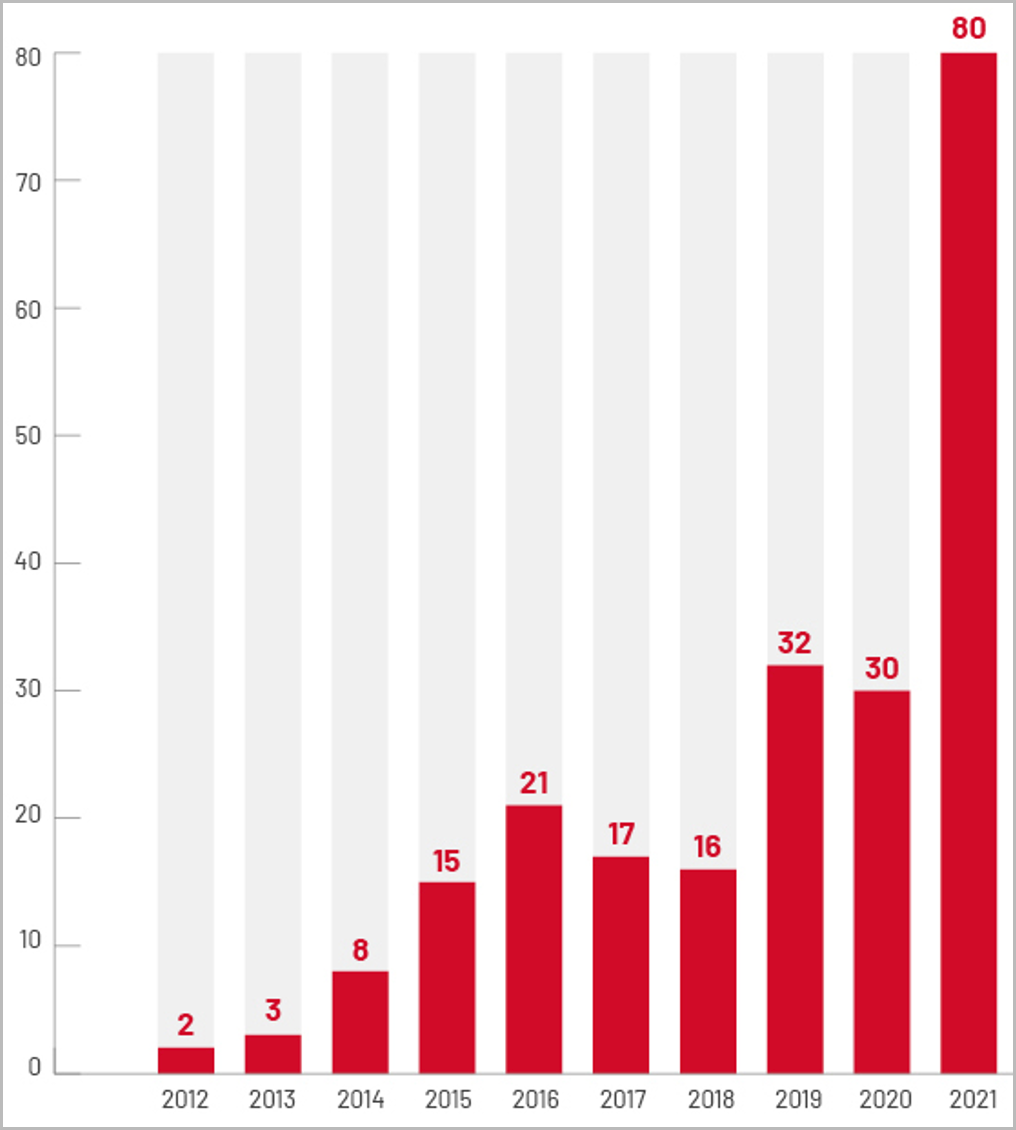
Ранее похожей статистикой поделилась команда Google Project Zero, заявившая, что на 2021 год пришёлся рекорд выявленных 0-day. В Google насчитали 58 таких дыр, когда эксперты Mandiant заявили о 80 0-day.


Цифра Mandiant, кстати, на 18 превышает число 0-day, зафиксированных в 2019 и 2020 годах вместе взятых. За эксплуатацией большинства таких багов стоят киберпреступные группировки правительственного уровня.

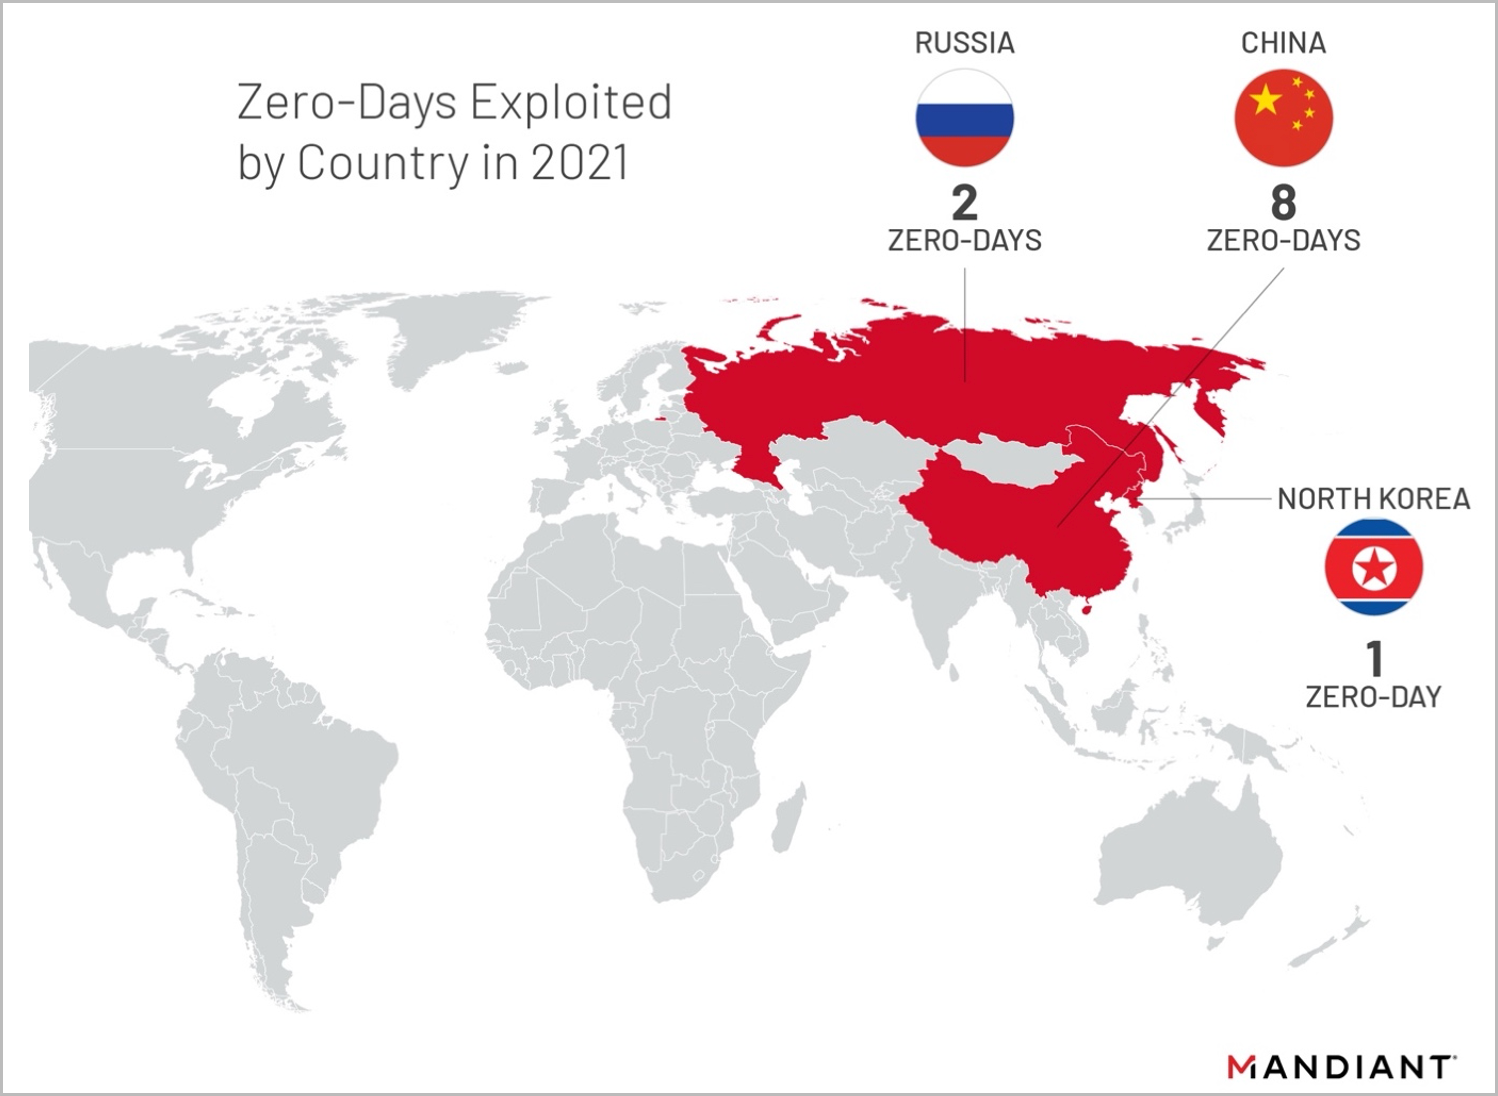
Интересно, что на втором месте расположилась Россия (две задействованные в атаках 0-day), а третье место досталось Северной Корее (одна уязвимость нулевого дня).


Излюбленными брешами у китайских киберпреступников стали четыре проблемы Microsoft Exchange. Эксплуатация этих багов позволяла хакерам получать доступ к электронным перепискам западных организаций.

Специалисты Mandiant также отметили всплеск активности операторов программ-вымогателей, которые тоже используют 0-day для проникновения в сеть организации. Более того, исследователи прогнозируют ухудшение ситуации с эксплуатацией 0-day в этом году.

«Мы считаем, что эксплуатация 0-day уязвимостей стала более доступна для хакеров правительственного уровня и финансово мотивированных киберпреступников. Судя по всему, такая ситуация сложилась из-за растущей активности продавцов эксплойтов и разработки собственных операторами шифровальщиков», — пишет Mandiant в отчёте.

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru